通过FTP上传文件到Linux服务器,核心在于使用支持SFTP或FTPS的安全客户端,配置正确的IP、端口及认证信息,并确保Linux端已安装并启动vsftpd或proftpd服务以允许外部连接。
在数字化运维的日常场景中,将本地文件传输至远程Linux服务器是极高频的操作,无论是部署Web应用、备份数据库还是同步静态资源,稳定的文件传输通道是保障业务连续性的基石,传统的FTP协议虽然历史悠久,但在公网环境下存在明文传输风险,因此现代运维更倾向于使用SFTP(SSH File Transfer Protocol)或FTPS(FTP over SSL/TLS),理解这两种协议的底层逻辑差异,选择适合自身安全需求的工具,是解决“如何高效且安全地上传文件”这一问题的关键。
环境准备与服务端配置
在尝试连接之前,必须确保Linux服务器端已经就绪,许多云服务商默认关闭了FTP端口,或者仅开放了SSH端口,这会导致连接超时或拒绝服务。
安装FTP服务器软件
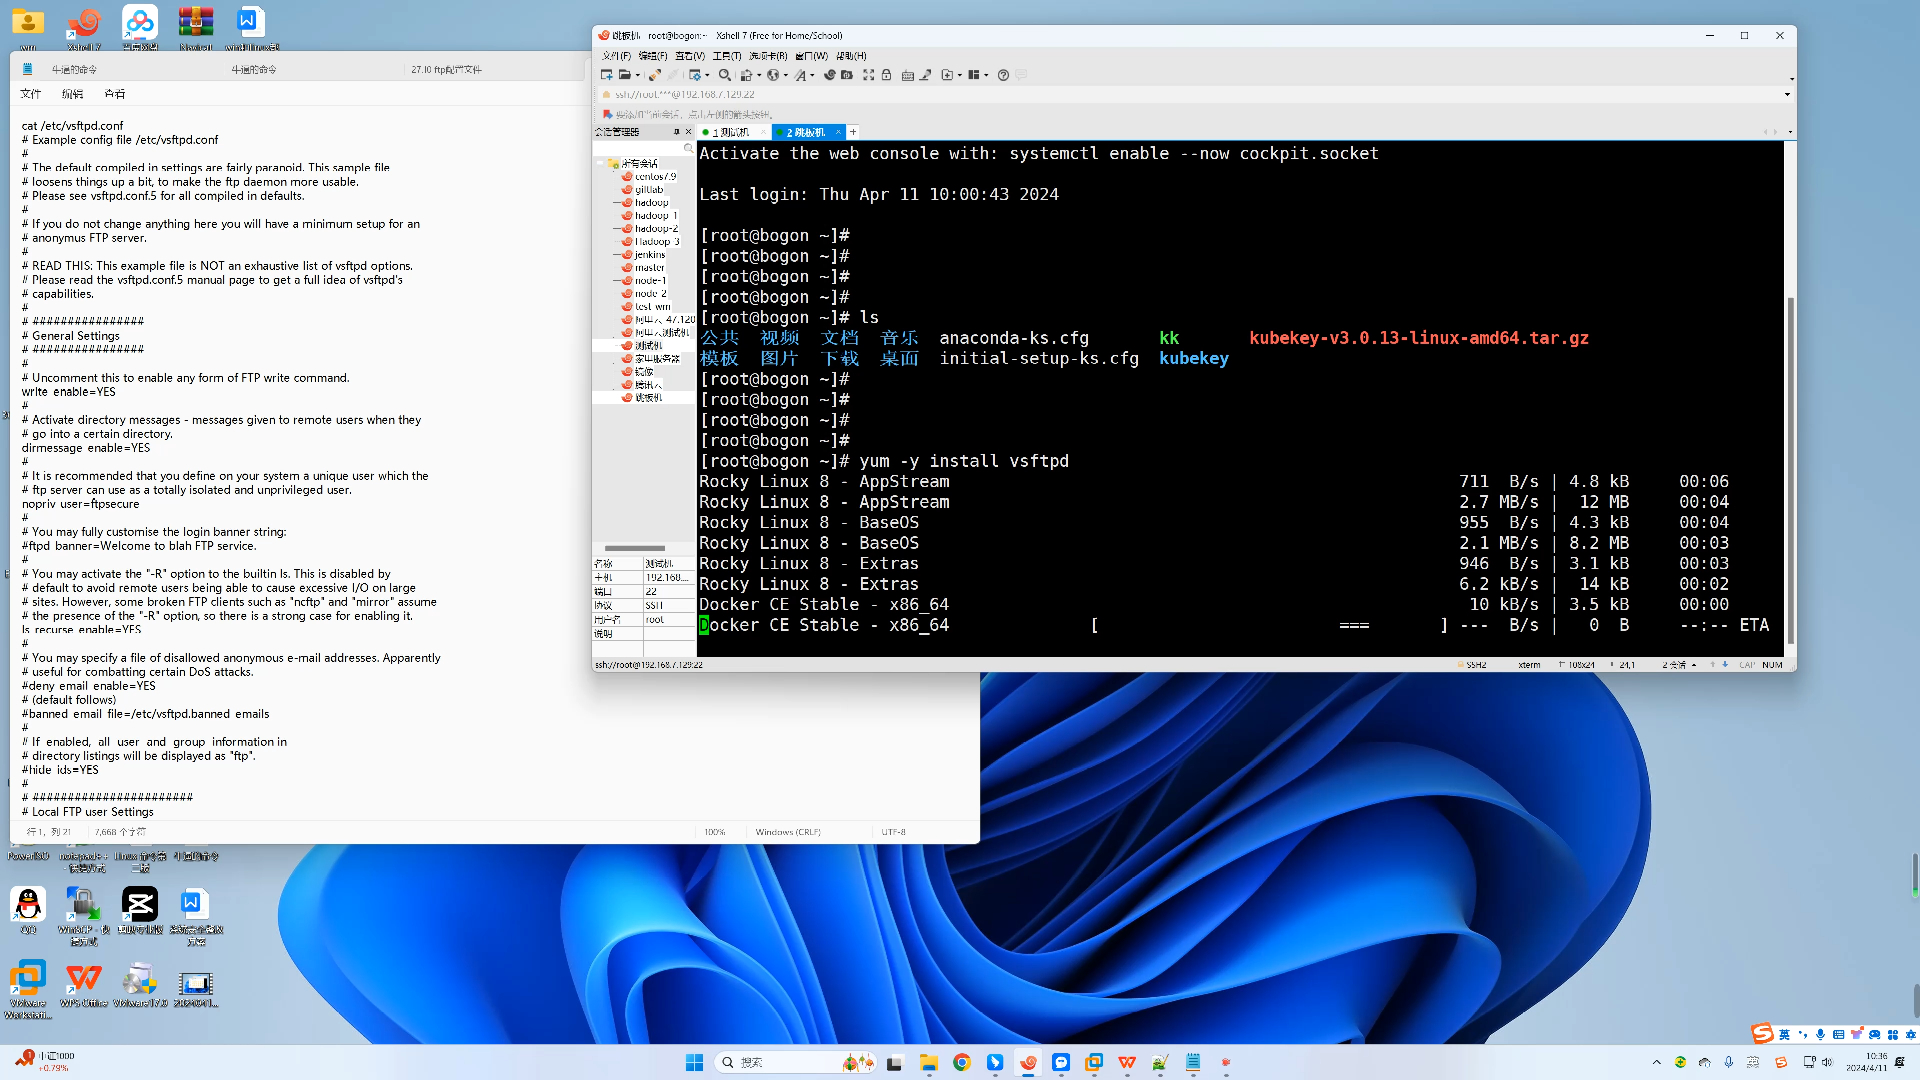
大多数Linux发行版(如CentOS、Ubuntu)默认未安装FTP服务,你需要通过包管理器安装相应的守护进程,业内专家指出,vsftpd(Very Secure FTP Daemon)因其轻量、安全和高性能,成为多数企业的首选。
在Ubuntu系统中,执行以下命令即可安装:sudo apt updatesudo apt install vsftpd
在CentOS系统中,命令略有不同:sudo yum install vsftpd
安装完成后,启动服务并设置开机自启:sudo systemctl start vsftpdsudo systemctl enable vsftpd
防火墙与端口放行
配置服务只是第一步,网络通道的畅通同样重要,Linux防火墙(如firewalld或ufw)通常会拦截非标准SSH端口(21)的数据传输。
对于使用firewalld的系统,需开放21端口及被动模式端口范围:sudo firewall-cmd --permanent --add-port=21/tcpsudo firewall-cmd --permanent --add-port=40000-50000/tcpsudo firewall-cmd --reload
对于使用ufw的系统(常见于Ubuntu):sudo ufw allow 21/tcpsudo ufw allow 40000:50000/tcp
注意,被动模式(Passive Mode)需要开放一段连续的端口范围,并在vsftpd配置文件中指定该范围,否则客户端在列出目录或上传大文件时会卡死。
客户端连接与上传实操
服务端配置无误后,客户端的选择决定了操作的便捷性与安全性,目前主流方案分为图形化界面工具和命令行工具两类。
使用图形化客户端(推荐新手)
对于不熟悉Linux命令行的用户,图形化FTP客户端是最直观的选择,FileZilla、WinSCP和FlashFXP是业内公认的三大主流工具,FileZilla开源免费且跨平台,WinSCP在Windows环境下体验极佳,尤其擅长与SSH密钥结合使用。
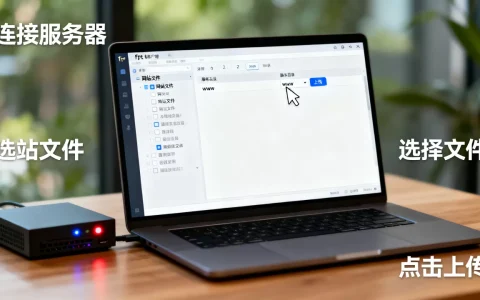
以FileZilla为例,操作步骤如下:
- 打开FileZilla,在顶部栏填写主机地址,若使用SFTP,主机地址格式为
sftp://服务器IP,端口通常为22;若使用传统FTP,格式为ftp://服务器IP,端口为21。 - 输入用户名和密码,建议使用具有sudo权限的用户,或专门创建的FTP用户,避免直接使用root账户以增强安全性。
- 点击“快速连接”,若证书验证通过,左侧为本地文件系统,右侧为远程Linux文件系统。
- 拖拽文件从左侧至右侧,即可开始上传,进度条下方会显示传输速率和剩余时间。
命令行上传(适合自动化与高级用户)
在服务器运维或脚本自动化场景中,命令行工具更为高效,Linux系统自带ftp和sftp命令,Windows用户也可通过OpenSSH客户端使用sftp。
使用sftp上传单个文件:sftp user@server_ip
进入交互界面后,使用put local_file remote_path命令。put index.html /var/www/html/
使用mput命令可以批量上传当前目录下的所有文件:mput .jpg
对于需要频繁传输大量小文件的场景,建议先使用tar命令将文件打包成单个压缩包,上传后再在服务器端解压,这样能显著减少I/O开销和网络握手次数。
常见问题排查与优化
在实际操作中,用户常遇到连接超时、权限拒绝或上传中断等问题,解决这些问题需要结合网络策略和系统日志进行分析。
被动模式连接超时
这是FTP传输中最常见的问题,当客户端尝试列出目录或上传数据时,服务器会告知客户端一个IP和端口用于建立数据连接,如果服务器位于NAT之后(如云服务器),它返回的内网IP客户端无法访问,导致连接失败。
解决方案是在vsftpd.conf中配置被动模式端口范围,并在防火墙中放行:pasv_min_port=40000pasv_max_port=50000pasv_address=你的公网IP
检查云服务商的安全组规则,确保入站和出站规则均允许上述端口范围的数据通过。
权限不足导致上传失败
若上传时提示“550 Permission denied”,通常是文件所有者或目录权限设置不当,Linux文件系统严格区分读写执行权限。
检查目标目录权限:ls -ld /var/www/html
若显示为drwxr-xr-x,则普通用户无写入权限,可通过修改所有者来解决:sudo chown -R www-data:www-data /var/www/html
或者修改权限组:sudo chmod 775 /var/www/html
注意,不要随意使用777权限,这会带来严重的安全隐患,允许任何用户修改文件。
大文件传输中断
上传GB级别的大文件时,网络波动可能导致连接断开,建议使用支持断点续传的工具,如FileZilla或WinSCP,在设置中开启“断点续传”选项,这样即使连接中断,重新连接后只需传输剩余部分,而非从头开始。
对于极端情况,可使用rsync命令,它不仅能断点续传,还能通过差分算法只传输变化的数据块,极大提升效率:rsync -avz --progress local_folder/ user@server_ip:/remote_folder/
安全加固与最佳实践
FTP协议本身存在明文传输密码和数据的风险,因此在生产环境中,必须采取额外的安全措施。
优先使用SFTP
SFTP基于SSH协议,所有数据传输均经过加密,且无需额外安装FTP服务,只需确保SSH服务运行正常即可,对于大多数Linux服务器,SSH默认已开启,因此使用SFTP是成本最低、安全性最高的方案,在FileZilla中,只需将协议类型从“FTP”改为“SFTP”,端口改为22即可无缝切换。
限制用户权限
不要使用root账户进行FTP登录,应创建专用用户,并通过chroot技术将其限制在特定目录下,在vsftpd.conf中设置:chroot_local_user=YESallow_writeable_chroot=YES
这样,用户登录后只能访问其主目录,无法浏览或修改系统其他文件,有效防止误操作或恶意攻击。
定期更新与监控
保持FTP服务器软件为最新版本,以修补已知漏洞,启用日志记录功能,监控登录尝试和文件传输行为,在vsftpd.conf中设置:xferlog_enable=YES
通过分析日志,可以及时发现异常登录或大规模数据泄露迹象。
ftp上传文件到linux服务器常见疑问解答
ftp上传文件到linux服务器速度慢怎么办?
速度慢通常由网络带宽、服务器负载或传输协议效率决定,检查本地与服务器之间的网络延迟,若延迟高,可尝试更换网络环境或使用CDN加速,避免上传大量小文件,建议先打包再传输,确认是否启用了压缩传输功能,部分客户端支持在传输过程中实时压缩数据,可减少传输量。
ftp上传文件到linux服务器报错550拒绝访问如何处理?
此错误通常源于权限配置错误,确认登录用户是否对目标目录拥有写入权限,检查SELinux状态,若启用,可能阻止FTP服务写入Web目录,可使用setsebool -P ftpd_full_access on命令临时解决,或调整SELinux上下文,确认防火墙未拦截数据连接端口,特别是被动模式下的随机端口范围。
ftp上传文件到linux服务器与sftp有什么区别?
FTP使用明文传输,端口21用于控制,20用于数据,易被窃听和篡改;SFTP基于SSH加密通道,端口22,所有数据均加密,安全性极高,FTP配置相对复杂,需单独安装服务;SFTP无需额外配置,利用现有SSH服务即可,在安全性要求高的生产环境中,行业共识认为应优先使用SFTP,仅在内部可信网络或特定兼容需求下使用FTP。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/481456.html