linux makefile执行报错怎么办?makefile执行顺序详解

在 Linux 中,Makefile 是用于自动化构建项目的工具,它通过定义规则(rules)和依赖关系(dependencies),使得编译、链接和执行项目变得简单高效,以下是关于如何执行 Makefile 的详细步骤和常见用法。


基本执行方式

默认情况下,执行 make 命令会查找当前目录下的 Makefile 或 makefile 文件,并执行其中的第一个目标(target)。

Linux操作系统入门:压缩和解压
加载中
Linux操作系统入门:压缩和解压
make

Makefile 文件名为其他名称(MyMakefile),可以通过 -f 参数指定文件名:

make -f MyMakefile

执行特定目标

Makefile 中可以定义多个目标(targets),你可以指定执行某个特定的目标,而不是默认的 all 目标。

假设 Makefile 中有以下定义:

all: hello world
hello: hello.o
    gcc -o hello hello.o
world: world.o
    gcc -o world world.o
clean:
    rm -f .o hello world
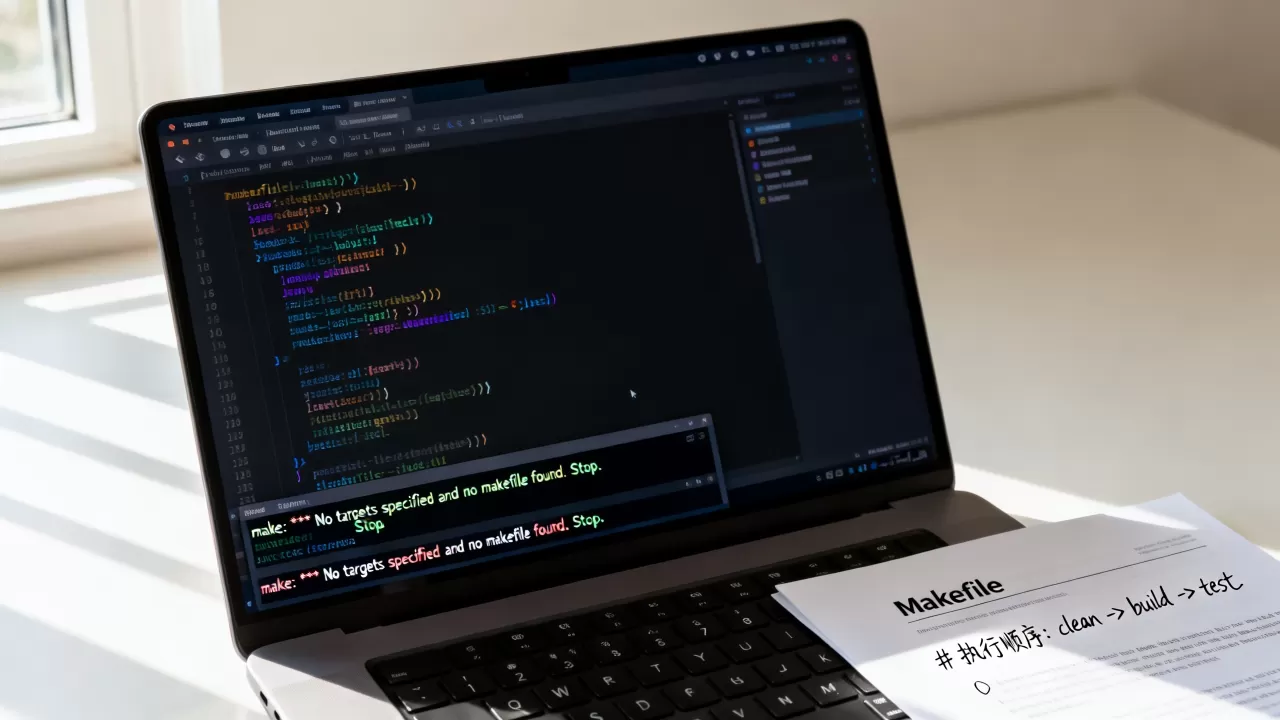
linux makefile执行报错怎么办?makefile执行顺序详解

执行特定目标:

make hello   # 只构建 hello 目标
make world   # 只构建 world 目标
make clean   # 执行清理操作

查看帮助信息

Makefile 中定义了 .PHONY 目标(伪目标),可以通过以下方式查看帮助信息:

make help

确保 Makefile 中包含类似以下的定义:

.PHONY: help
help:
    @echo "Available targets:"
    @echo "  all     - Build all targets"
    @echo "  clean   - Remove build artifacts"

传递变量

可以在命令行中传递变量给 Makefile,覆盖 Makefile 中定义的变量值。

Makefile 中有以下定义:

CC = gcc
CFLAGS = -Wall -O2
hello: hello.o
    $(CC) $(CFLAGS) -o hello hello.o

在命令行中覆盖 CC 和 CFLAGS:

linux makefile执行报错怎么办?makefile执行顺序详解

make CC=clang CFLAGS="-Wall -O3"

调试模式

Makefile 执行出现问题,可以使用 -d 参数启用调试模式,查看详细的执行过程:

make -d

并行执行

为了提高构建速度,可以使用 -j 参数启用并行执行,使用 4 个线程并行构建:

make -j4

常见伪目标

以下是一些常见的伪目标(.PHONY),通常用于管理构建流程:

  • all:默认目标,通常用于构建所有需要的文件。
  • clean:清理构建产物。
  • install:安装构建产物到指定目录。
  • test:运行测试。

示例:

.PHONY: all clean install test
all: hello world
clean:
    rm -f .o hello world
install:
    cp hello /usr/local/bin/
    cp world /usr/local/bin/
test:
    ./hello
    ./world
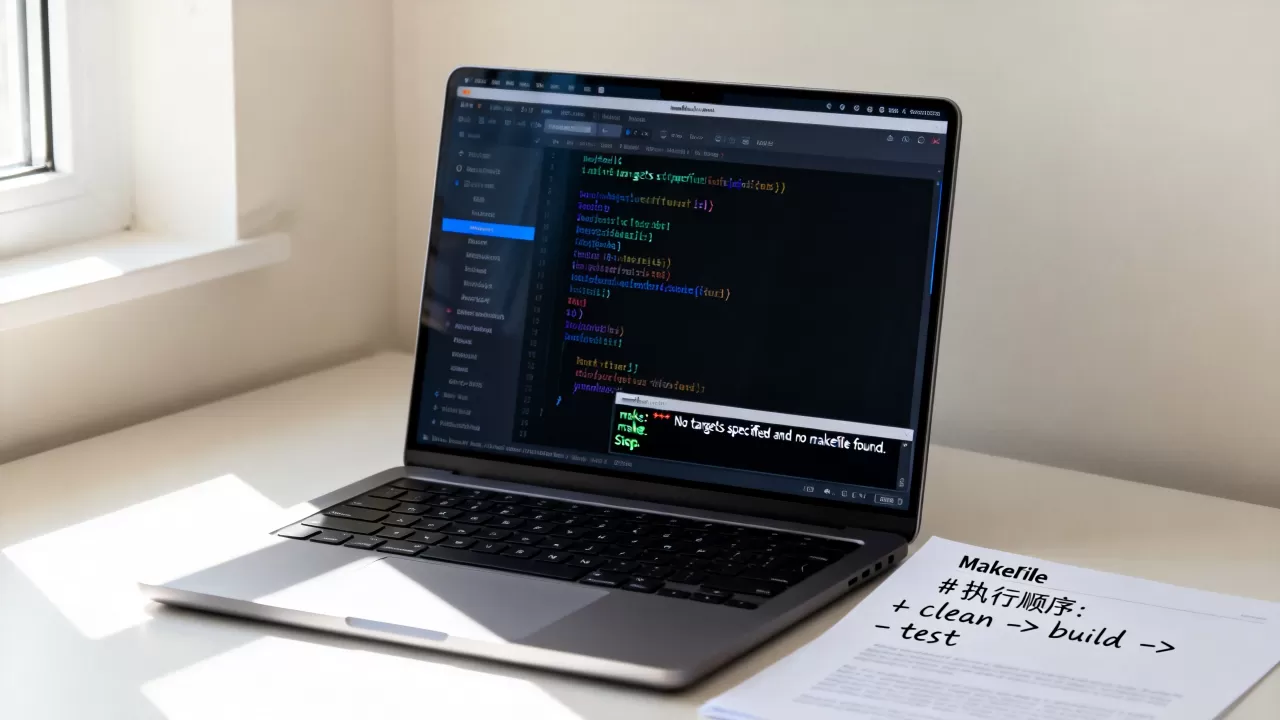
linux makefile执行报错怎么办?makefile执行顺序详解

注意事项

  • 缩进问题:Makefile 中的命令必须以 Tab 开头,不能使用空格。
  • 依赖关系:确保正确定义目标之间的依赖关系,以避免不必要的重新编译。
  • 清理临时文件:始终提供 clean 目标,方便清理构建产物。

示例完整 Makefile

以下是一个简单的 Makefile 示例:

CC = gcc
CFLAGS = -Wall -O2
TARGETS = hello world
all: $(TARGETS)
hello: hello.o
    $(CC) $(CFLAGS) -o $@ $^
world: world.o
    $(CC) $(CFLAGS) -o $@ $^
%.o: %.c
    $(CC) $(CFLAGS) -c $< -o $@
clean:
    rm -f .o $(TARGETS)
.PHONY: all clean

执行命令:

make          # 构建所有目标
make clean    # 清理构建产物

通过以上方法,你可以灵活地使用 make 和 Makefile 来管理 Linux 项目的构建过程,如果有更具体的需求或问题,请进一步说明!

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/478808.html

赞 (0)
python列子有哪些?python基础入门代码教程
上一篇 2026年7月10日 07:15
Nginx健康检查active怎么用?Nginx健康检查active配置方法
下一篇 2026年7月10日 07:18

相关推荐

  • 奔图打印机怎么样连接wifi,连不上怎么办

    奔图打印机连接WiFi的核心在于确认网络频段支持与选择正确的配对方式,对于绝大多数用户而言,解决奔图打印机怎么样连接wifi的最佳方案是优先使用“奔图打印”手机APP进行智能配置,其次是利用打印机自带控制面板手动输入密码,这两种方式能够覆盖从家用到商用的绝大多数机型,确保打印机稳定接入局域网,实现多设备无线打印……

    2026年2月20日
    20700
  • BuyVM无限流量VPS靠谱吗?AMD Ryzen 1核512MB内存评测

    BuyVM的LowEndBox系列VPS凭借$2/月的极致性价比、NVMe高速存储及拉斯维加斯/纽约/卢森堡多机房选项,是预算有限但追求稳定无限流量用户的最佳入门选择,在云计算市场日益碎片化的今天,寻找一款既便宜又稳定的VPS并非易事,对于个人开发者、小型博客站长或需要搭建测试环境的用户而言,BuyVM(现常被……

    2026年6月26日
    3310
  • app服务器的cdn是什么,WSA与CDN的关系详解

    WSA(全站加速)与CDN(内容分发网络)并非简单的替代关系,而是互补与融合的协同关系,CDN专注于静态内容的边缘缓存与分发,解决“文件传输慢”的问题;WSA则专注于动态内容的传输优化与链路加速,解决“数据交互慢”的问题,对于现代App服务器架构而言,“CDN+WSA”的组合模式是实现全链路加速的最佳解决方案……

    2026年3月19日
    8700
  • 红警如何在Linux系统上安装?,怎么下载

    在Linux系统上运行红色警戒(红警)的最佳方案是使用开源引擎OpenRA,或者通过Wine兼容层运行原版游戏,两者各有优劣,本文为你详细解析从安装到优化的全流程,红警Linux安装教程:OpenRA和Wine双方案详解OpenRA:原生开源引擎的体验OpenRA是一个完全重写的红警系列引擎,基于C#和SDL……

    2026年7月20日
    1900
  • 你真的了解linux urb到底是什么吗,怎么使用

    Linux URB(USB Request Block)是Linux内核USB子系统中最核心的数据结构,代表一次向USB设备发送或接收数据的请求,掌握URB的运作机制是开发Linux USB驱动的基础,也是优化USB传输性能的关键,什么是Linux URB?核心概念与数据结构URB本质上是一个数据包裹,封装了U……

    2026年7月14日
    1300
  • linux bogomips是什么意思?,怎么查看?

    Bogomips是Linux内核在启动时计算出的一个处理器速度指标,但它不代表CPU的真实性能,而是用于内核的兼容性测试和调度参考,数值高不一定意味着性能强,Bogomips值高好还是低好?先别急着下结论很多刚接触Linux的朋友,在查看/proc/cpuinfo时都会看到一栏Bogomips,第一反应是拿它和……

    2026年7月21日
    700
  • App服务器怎么配置?app服务器配置参数详解

    App服务器配置与门户搭建的核心在于根据业务规模选择弹性云资源,并通过Nginx反向代理与SSL证书实现安全高效的访问体验,初期建议采用容器化部署以兼顾成本与扩展性,在移动互联网流量见顶的当下,开发者往往陷入一个误区:认为只要代码写得好,App就能火,当用户量从几百激增到几万时,服务器卡顿、页面加载缓慢、甚至服……

    2026年6月3日
    3300
  • app对服务端压力测试怎么做,服务器压力测试工具推荐

    在移动应用全生命周期管理中,服务端的稳定性直接决定了用户体验的底线,针对RES11-02项目的特定场景,核心结论表明:单纯的高并发请求并非系统崩溃的唯一元凶,不合理的业务逻辑与数据库交互产生的“放大效应”才是性能瓶颈的关键,通过{app对服务端压力测试_RES11-02 压力负载测试}的实战数据分析,系统在模拟……

    2026年3月25日
    8700
  • asp后门程序怎么清除,_GS_ASP木马如何查杀

    ASP后门程序是网站安全领域中极具隐蔽性的威胁,其核心危害在于利用ASP脚本语言的动态解析特性,在服务器端建立持久的非法控制通道,这类后门往往伪装成正常的网站文件,利用文件上传漏洞或配置错误植入,能够绕过常规防火墙检测,直接执行系统命令或窃取数据库权限, 防御此类攻击的关键在于理解其运行机制,并实施代码审计与运……

    2026年3月23日
    11400
  • Linux简单使用难吗?Linux基础命令大全

    核心概念一切皆文件:在 Linux 中,硬件设备、配置文件、普通文档等都被视为“文件”,命令行界面(CLI):Linux 主要通过终端(Terminal)进行操作,效率高且可脚本化,权限系统:root:超级用户,拥有最高权限,普通用户:权限受限,更安全,使用 sudo 临时提升权限执行命令,常用命令速查表文件与……

    2026年7月10日
    16000

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注