服务器渗透测试怎么做?渗透测试流程及报告模板

服务器渗透测试(Server Penetration Testing) 是指模拟黑客对服务器系统、网络服务、应用程序及配置进行安全评估的过程,其核心目的是在恶意攻击者利用漏洞之前,发现并修复潜在的安全隐患。

⚠️ 重要声明:
渗透测试流程及报告编制问题
加载中
渗透测试流程及报告编制问题

渗透测试必须在获得明确书面授权的前提下进行,未经授权对任何服务器进行测试均属违法行为。


渗透测试的标准流程

服务器渗透测试通常遵循 PTES(渗透测试执行标准) 或 OSSTMM 等国际标准,主要包含以下阶段:

前期交互(Pre-engagement)

  • 明确范围:确定测试的目标服务器IP、域名、端口范围、测试类型(黑盒/灰盒/白盒)。
  • 签署协议:签订法律授权书(NDA/ROE),明确测试时间、方法和责任边界。
  • 备份数据:确保服务器数据有备份,防止测试导致数据丢失。

情报收集(Reconnaissance)

  • 被动收集:通过搜索引擎、Whois、DNS记录、Shodan 等工具收集公开信息。
  • 主动探测:
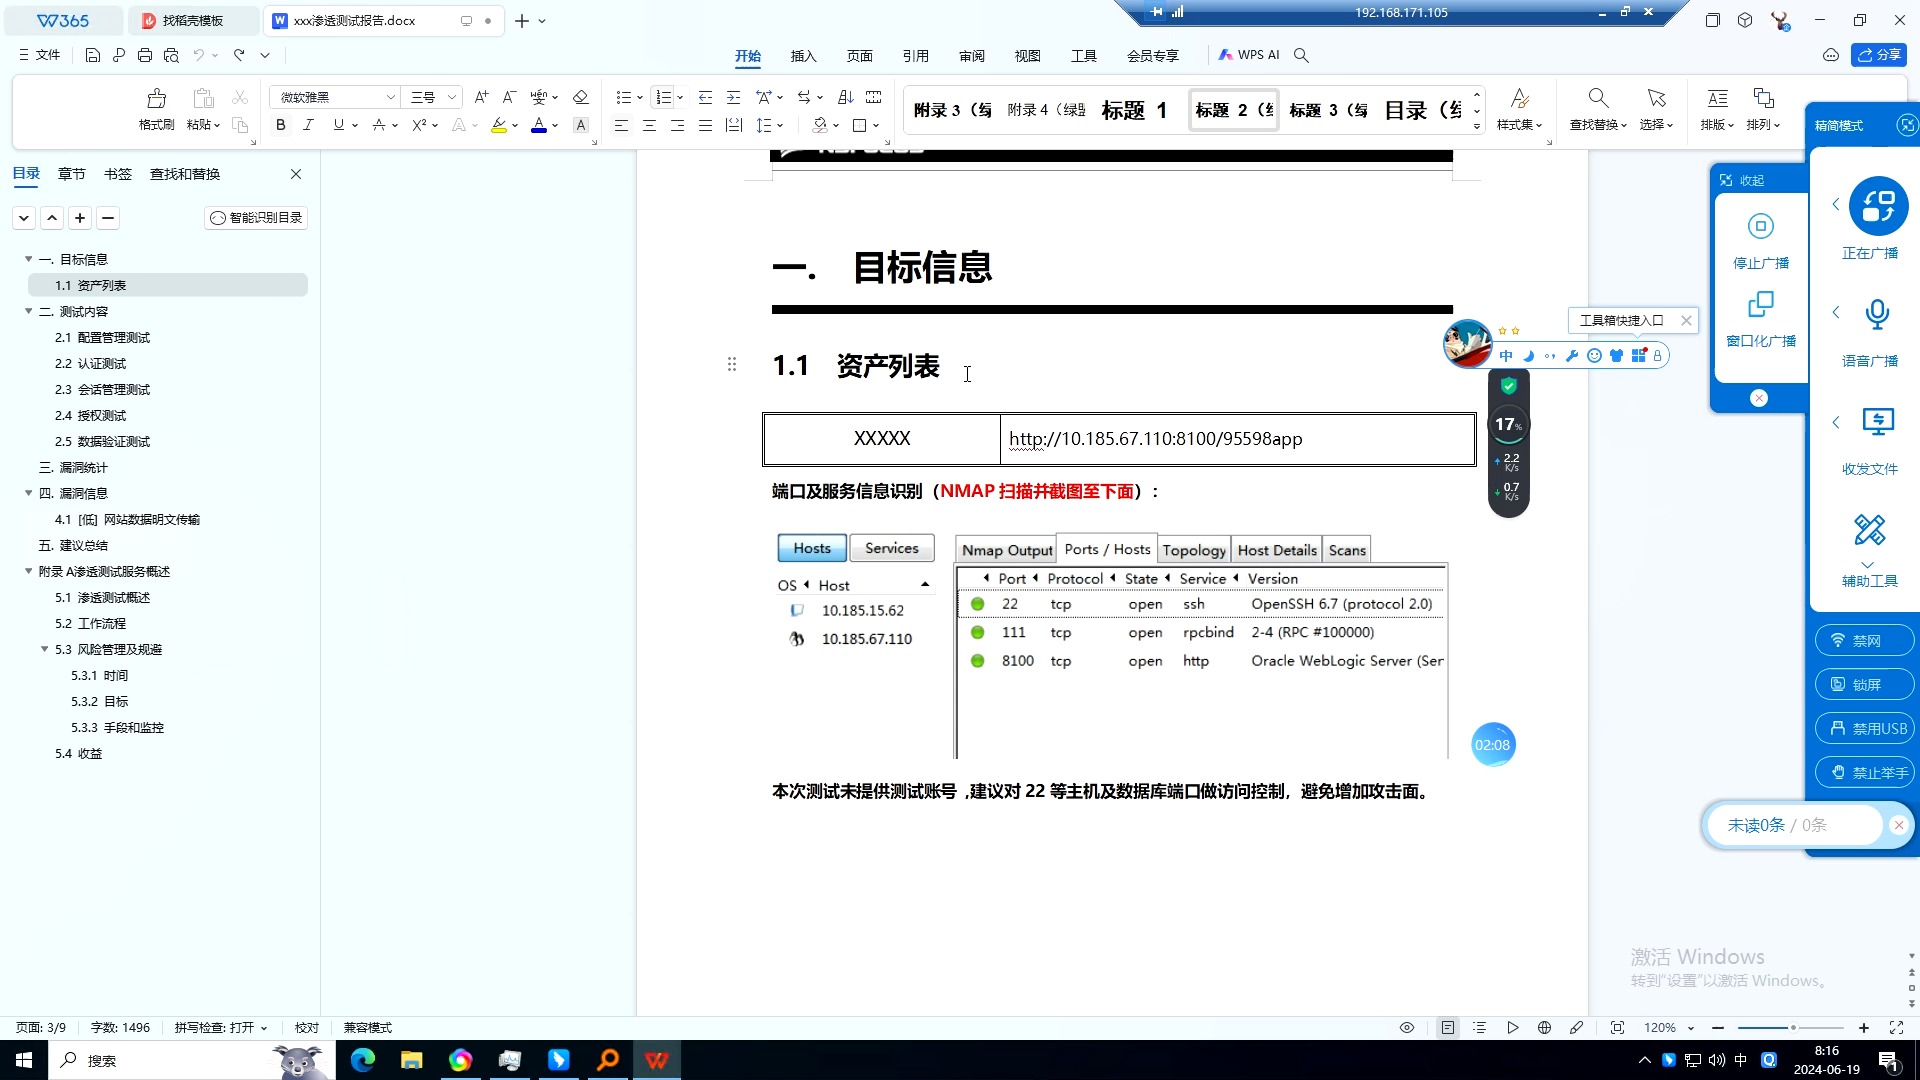
    • 端口扫描:使用 Nmap 扫描开放端口和服务版本。
    • 服务指纹识别:判断操作系统类型(Windows/Linux)、Web服务器(Nginx/Ap/IIS)、数据库类型等。
    • 目录/文件枚举:使用 Dirb、Gobuster 等工具寻找隐藏的管理后台、备份文件(.bak, .sql)、敏感配置文件。
    • 服务器渗透测试怎么做?渗透测试流程及报告模板

漏洞分析(Vulnerability Analysis)

  • 自动化扫描:使用 Nessus、OpenVAS、AWVS 等工具进行漏洞扫描。
  • 手动验证:对自动扫描结果进行人工验证,排除误报,并深入分析漏洞原理。
  • 常见关注点:
    • 未打补丁的软件(如 Log4j、Struts2、Apache Struts 等)。
    • 默认口令或弱口令。
    • 配置错误(如开放不必要的端口、目录遍历权限过大)。
    • 代码注入漏洞(SQL注入、命令注入、XSS等)。

漏洞利用(Exploitation)

  • 尝试利用:在可控范围内,尝试利用发现的漏洞获取系统权限。
  • 权限提升:从普通用户权限提升至 root/administrator 权限。
  • 横向移动:如果可能,尝试从一台服务器跳转到内网其他服务器(需明确授权范围)。
  • 数据窃取模拟:模拟访问敏感数据(如用户密码哈希、数据库内容),但不实际下载或泄露。

后渗透测试(Post-Exploitation)

  • 持久化控制:测试攻击者是否能在系统中留下后门(如添加用户、计划任务、Webshell)。
  • 清除痕迹:测试日志是否记录了攻击行为,评估检测能力。
  • 影响评估:评估漏洞被利用后对业务连续性的影响。
  • 服务器渗透测试怎么做?渗透测试流程及报告模板

报告编写(Reporting)

  • 执行摘要:面向管理层,简述风险等级、主要发现和建议。
  • 技术细节:面向技术人员,提供复现步骤、截图、漏洞代码、修复建议。
  • 风险评级:使用 CVSS 标准对漏洞进行评分(高/中/低)。

常见服务器漏洞类型

类别 常见漏洞示例 工具/方法
Web应用漏洞 SQL注入、XSS、文件上传漏洞、反序列化漏洞 Burp Suite, SQLmap, OWASP ZAP
系统配置错误 默认口令、不必要的服务开放、权限过大、日志未开启 Nmap, Enum4linux, 手动检查
中间件漏洞 Apache Struts RCE, Log4j2 JNDI注入, Tomcat 弱口令 Metasploit, 专用PoC脚本
数据库漏洞 MySQL/Oracle 默认账户, 未授权访问, SQL注入 Nmap, 数据库客户端直连
远程服务漏洞 SSH 暴力破解, RDP 漏洞(如 BlueKeep), SMB 漏洞(如 EternalBlue) Hydra, Metasploit, Nmap 脚本

常用工具推荐

  • 信息收集:Nmap, Masscan, Subfinder, Amass
  • 漏洞扫描:Nessus, OpenVAS, Qualys, AWVS
  • Web渗透

    服务器渗透测试怎么做?渗透测试流程及报告模板

    :Burp Suite, OWASP ZAP, SQLmap, Gobuster

  • 系统渗透:Metasploit Framework, Hydra, John the Ripper, CrackMapExec
  • 无线/内网:Wireshark, Responder, BloodHound

安全加固建议

  1. 最小化原则:关闭不必要的端口和服务,只开放业务必需端口。
  2. 定期更新补丁:及时更新操作系统、中间件、数据库和应用程序的安全补丁。
  3. 强密码策略:使用复杂密码,禁用默认账户,启用多因素认证(MFA)。
  4. 访问控制:限制SSH/RDP等远程管理服务的访问IP(仅允许特定IP段)。
  5. 日志监控:开启并集中收集系统日志、Web日志、数据库日志,部署SIEM系统进行实时监控。
  6. WAF防护:部署Web应用防火墙,拦截常见Web攻击。
  7. 定期渗透测试:每年至少进行一次全面渗透测试,重大变更后立即测试。

合规与伦理

  • 法律合规:遵守《中华人民共和国网络安全法》、《数据安全法》、《个人信息保护法》等相关法律法规。
  • 伦理准则:不破坏业务连续性,不窃取或泄露真实用户数据,测试结束后彻底清除测试痕迹和工具。

如需进行服务器渗透测试,建议聘请具备 CISP-PTE、OSCP、CEH 等专业资质的安全团队或公司执行。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/476939.html

赞 (0)
linux远程连接被拒绝怎么办?linux远程连接拒绝访问解决方法
上一篇 2026年7月9日 23:36
服务器上如何部署.net网站?.net网站部署教程
下一篇 2026年7月9日 23:39

相关推荐

  • 服务器数据增量备份怎么做?,增量备份怎么恢复

    服务器数据增量备份只备份自上次备份后的变化数据,是平衡备份效率与存储成本的务实选择,但必须搭配定期全量备份和恢复验证才能形成完整防线,增量备份与全量备份区别:你真的需要每天全量备份吗?很多团队在规划备份策略时,第一个纠结就是“增量备份与全量备份区别在哪”,全量备份每次复制所有数据,简单但耗时耗空间;增量备份只复……

    2026年7月23日
    700
  • iis上部署手机网站_手机网站设置

    在IIS上部署手机网站,核心是正确配置MIME类型、启用压缩和设置URL重写规则,确保移动端设备能正常访问并加载所有资源,iis部署手机网站步骤详解准备工作:确认IIS版本与功能模块在开始部署前,需确认IIS版本是否满足要求,建议使用IIS 7.5或更高版本,这些版本对URL重写和压缩模块支持更好,如果使用Wi……

    2026年8月13日
    500
  • 局域网服务器怎么搭建?局域网服务器搭建教程

    将普通电脑配置为局域网服务器,核心在于通过IP固定、服务共享和权限管理,实现文件互通、远程访问及媒体流转,无需购买昂贵硬件即可构建低成本私有云,很多人对“服务器”这个词有误解,觉得必须买那种嗡嗡作响、占地方的机柜设备,在2026年的今天,一台闲置的笔记本、一台高性能台式机,甚至是一台迷你主机,只要连上路由器,就……

    2026年7月8日
    10800
  • vLLM的FP8量化支持怎么用?vllm fp8量化配置教程

    vLLM的FP8量化支持通过降低显存占用并提升吞吐量,成为在消费级或中端GPU上部署大模型的高效方案,但需权衡精度损失与硬件兼容性,在2026年的AI应用落地场景中,算力成本依然是制约大模型普及的核心瓶颈,许多开发者在面对LLaMA-3或Qwen等千亿参数模型时,往往受限于显存不足而无法进行本地部署,vLLM作……

    2026年6月19日
    5800
  • 什么是推理型AI大模型?推理型ai大模型有哪些

    推理型AI大模型并非简单的问答工具,而是通过逻辑链推演解决复杂问题的智能引擎,其核心价值在于将模糊需求转化为可执行的精准方案,从“聊天机器人”到“逻辑大脑”的进化逻辑过去我们接触的AI大多停留在“对话”层面,你问一句,它答一句,像是一个博学的图书管理员,但2026年的推理型AI大模型已经彻底改变了这一范式,它不……

    2026年6月13日
    3100
  • 如何正确设置IPv6地址和收件地址?,怎么设置

    设置IPv6地址的本质是确认网络支持后,在操作系统和路由器中填入正确参数;而收件地址的IPv6配置,则多用于邮件系统或设备通知的设定, 下面分步说明,ipv6地址怎么设置?系统与路由器配置全解这是整个设置的基础,无论你用的是Windows、Linux还是路由器,都需要先确认硬件和运营商支持,再进行具体操作,检查……

    AI资讯 2026年8月9日
    400
  • 如何停止IIS单个网站?,启动停止IIS服务怎么做?

    停止IIS单个网站和启动/停止整个IIS服务是两个维度的事:前者只针对某个站点,其他网站不受影响;后者是IIS服务整体的启停,会中断所有网站访问,日常维护单个站点时,优先用stop-site命令或IIS管理器,千万别动服务级开关,IIS停止单个网站的正确打开方式很多站长在维护某个网站时习惯性去重启IIS服务,结……

    2026年8月14日
    500
  • 学生服务器优惠是真的吗,哪个平台最便宜呢

    学生服务器优惠的核心在于利用学生身份验证,以极低价格甚至免费获取云服务器资源,主流平台如阿里云、腾讯云、华为云均提供专属学生套餐,但续费规则和配置限制差异较大,需结合自身需求精准选择,学生服务器优惠怎么选?看准认证门槛与续费规则选择学生服务器优惠时,首先要搞清楚认证门槛,其次是配置是否够用,最后是续费成本,这三……

    2026年7月28日
    1000
  • 发给客户的促销短信怎么写才有效?客户回复率高的短信模板

    高转化促销短信的核心在于精准的用户分层与极简的行动指令,而非单纯的低价轰炸,在2026年的数字营销环境中,短信营销依然占据着极高的打开率优势,但传统的“群发+打折”模式已彻底失效,客户对骚扰信息的容忍度降至冰点,任何缺乏个性化和场景感的促销内容都会被直接忽略甚至拉黑,要实现高排名和高转化,必须将短信视为一种“即……

    2026年7月4日
    7500
  • AlpacaEval评测到底是什么意思?大模型AlpacaEval评测标准详解

    AlpacaEval是评估大语言模型能力的一套标准化基准测试,它通过让AI模型对另一AI模型的回复进行打分,来量化模型的指令遵循、安全性和逻辑推理水平,是目前衡量开源模型性能的核心参考指标,在2024年之前,评估大模型主要依赖人类专家进行主观打分,这种方式成本高且难以规模化,随着开源社区的发展,研究者发现让大模……

    2026年6月21日
    1800

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注