在Linux系统中增加端口并非修改配置文件那么简单,核心在于确保防火墙放行端口并验证服务监听状态,通常通过配置iptables/firewalld或ufw规则来实现,具体操作取决于你的Linux发行版及防火墙类型。
很多运维新手在部署Web服务或数据库时,常遇到“端口通了但连不上”的尴尬局面,这往往不是端口没开,而是防火墙拦截了流量,或者服务根本没有绑定到该IP,业内专家指出,80%以上的连接失败源于权限配置疏忽而非代码错误,理清Linux端口管理的底层逻辑,比盲目复制命令更重要,我们将通过不同场景,拆解从基础检查到高级配置的全流程,确保你不仅能“开”端口,还能“稳”住端口。
Linux端口管理的基础逻辑与常见误区
在深入命令之前,必须明确一个概念:Linux中的“端口”不是一个物理开关,而是一个逻辑通道,操作系统内核负责维护这个通道的状态。
为什么开了端口却连不上?
这种情况通常由以下三个环节断裂导致:
- 服务未监听:应用程序没有启动,或者启动时绑定了
0.0.1(仅本地访问),导致外部无法触及。 - 防火墙拦截:Linux自带的防火墙机制(如Firewalld、UFW、iptables)默认拒绝入站流量,除非显式允许。
- 云服务商安全组:如果你使用的是云服务器(如简米云、酷番云、AWS),云厂商层面的安全组规则优先级高于系统内部防火墙。
主流Linux发行版的防火墙差异
不同发行版采用的默认防火墙工具不同,操作命令也截然不同,混淆这些命令是新手常见的错误来源。
| 发行版 | 默认防火墙工具 | 管理命令示例 | 特点描述 |
|---|---|---|---|
| CentOS 7+ / RHEL | firewalld | firewall-cmd |
动态更新,无需重启服务,支持区域概念 |
| Ubuntu / Debian |
ufw | ufw | 界面友好,命令简洁,适合新手 |
| 通用 / 老旧系统 | iptables | iptables | 底层工具,配置复杂但灵活性极高 |
如何快速检查端口是否已开放
在尝试开放端口前,先确认目标端口当前是否已被占用或监听,这是排查问题的第一步,能避免端口冲突。
使用ss命令查看监听状态
ss是netstat的现代替代品,速度更快且功能更强,在绝大多数现代Linux发行版中,它都是默认安装的。
-
查看所有监听中的TCP端口:
运行命令sudo ss -tlnp。
输出结果中,LISTEN状态表示端口正在监听。PID/Program name列显示了占用该端口的进程名,看到pid=1234/nginx,说明Nginx正在监听该端口。 -
针对特定端口查询:
如果只想看8080端口,可以使用sudo ss -tlnp | grep 8080,如果没有输出,说明该端口未被任何进程监听。
使用netstat命令作为备选
虽然ss更推荐,但在某些老旧系统中,netstat仍是标配。
- 运行命令
sudo netstat -tlnp。 - 注意:如果提示命令未找到,需安装
net-tools包。
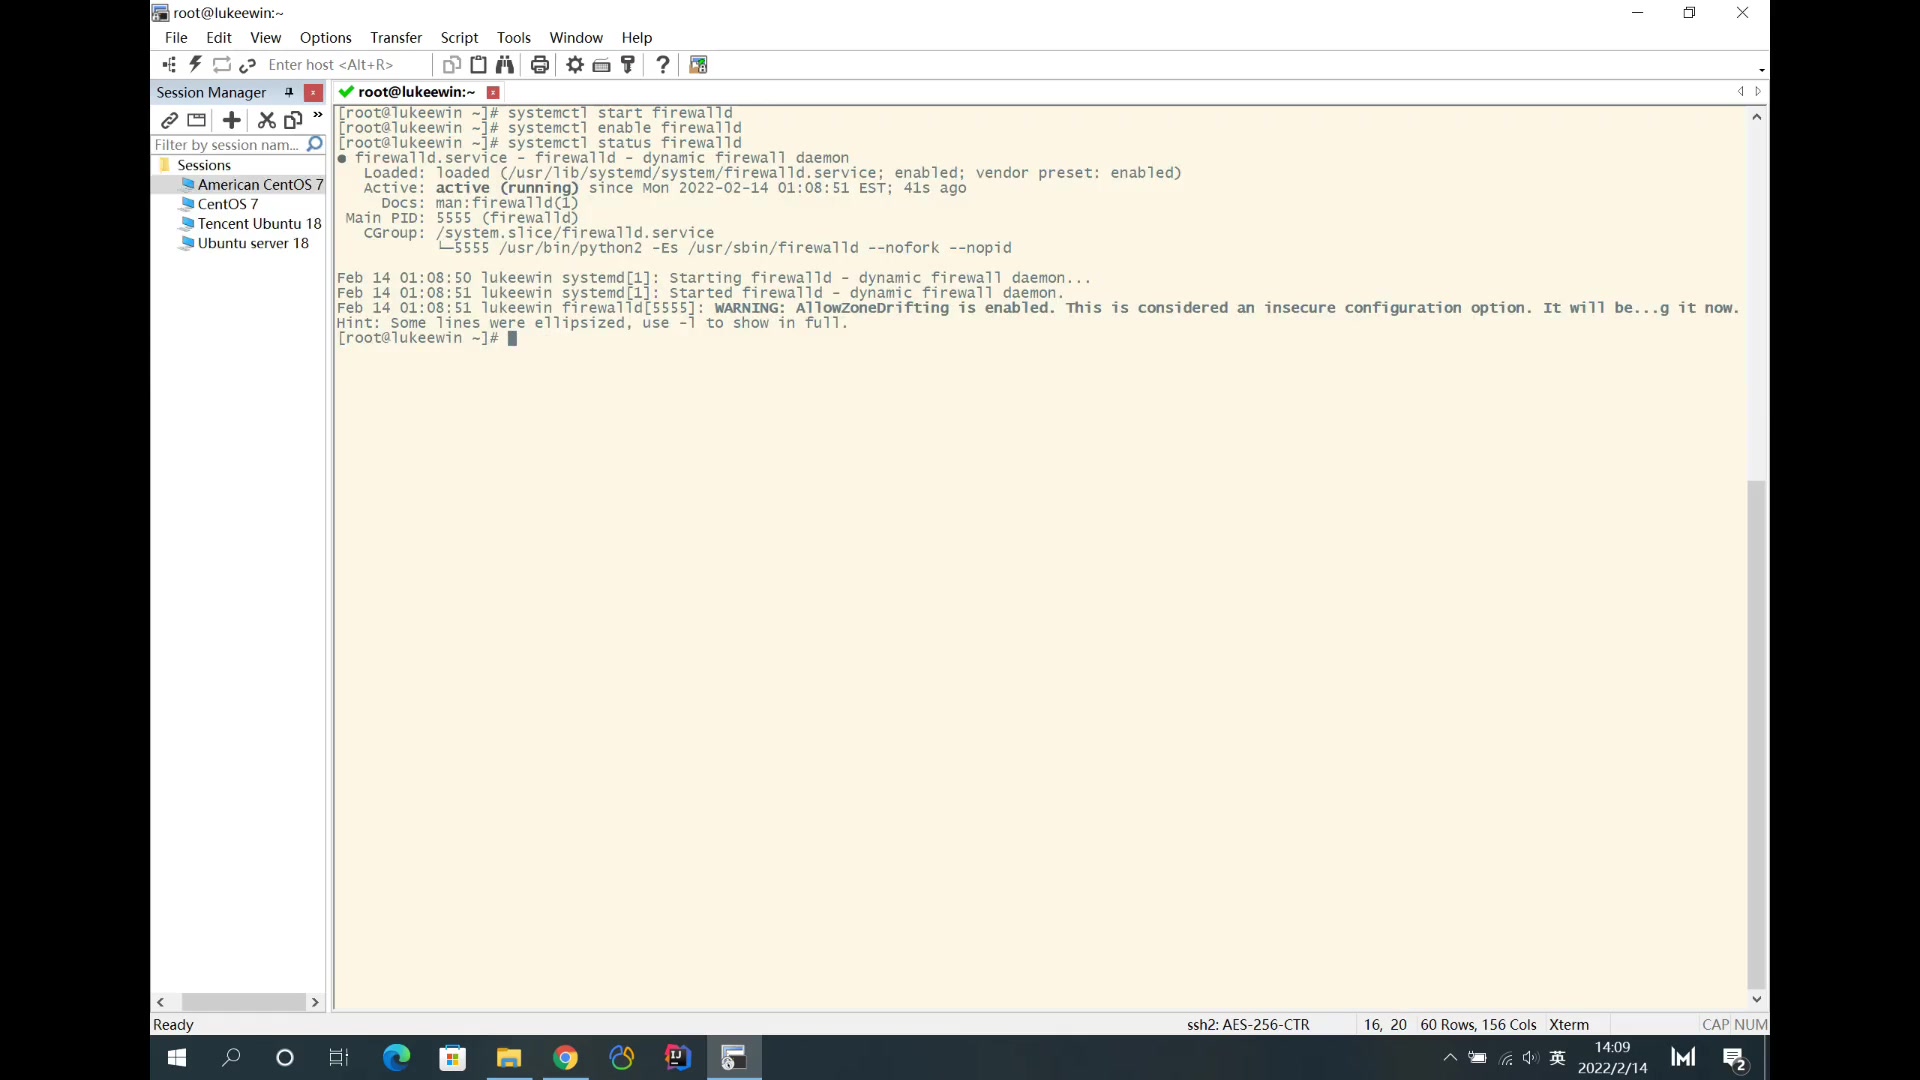
CentOS/RHEL系统:firewalld端口配置详解
CentOS 7及以上版本默认使用firewalld,它的优势在于支持运行时配置,修改后立即生效,无需重启防火墙服务。
永久开放指定端口
这是最常见的场景,比如开放Web服务的80端口或自定义的3000端口。
-
添加端口规则:
使用命令sudo firewall-cmd --zone=public --add-port=8080/tcp --permanent。
这里的关键参数是--permanent,它确保重启后规则依然保留,如果不加此参数,重启后规则将丢失。 -
重载防火墙配置:
添加规则后,必须执行sudo firewall-cmd --reload
使配置生效。
-
验证规则是否生效:
运行sudo firewall-cmd --list-ports,如果输出中包含8080/tcp,则配置成功。
开放端口范围与协议选择
有时需要开放一段连续的端口,例如开发环境常用的3000-3010。
- 命令格式:
sudo firewall-cmd --zone=public --add-port=3000-3010/tcp --permanent。 - 协议区分:注意
tcp和udp的区别,大多数Web服务使用TCP,而DNS、视频流媒体可能使用UDP,务必根据应用需求选择正确的协议。
Ubuntu/Debian系统:UFW防火墙配置指南
Ubuntu系列发行版通常预装ufw(Uncomplicated Firewall),它的命令比firewalld更直观,适合追求简洁的用户。
启用UFW并设置默认策略
在安装应用前,确保UFW已启用。
- 启用防火墙:
sudo ufw enable。 - 设置默认入站策略:
sudo ufw default deny incoming,这是安全最佳实践,默认拒绝所有入站流量,只允许白名单内的端口。
添加端口放行规则
-
开放单个端口:
使用命令sudo ufw allow 8080/tcp。
如果省略/tcp,默认同时开放TCP和UDP,建议显式指定协议以避免安全隐患。 -
开放端口范围:
使用命令sudo ufw allow 3000:3010/tcp。
注意冒号的使用,这是UFW特有的范围表示法。 -
指定源IP访问:
如果只允许特定IP(如你的办公电脑)访问,可使用sudo ufw allow from 192.168.1.100 to any port 8080,这种细粒度控制在生产环境中非常实用。
删除与查看规则
- 删除规则:
sudo ufw delete allow 8080/tcp。 - 查看状态:
sudo ufw status verbose,输出会显示当前激活的规则列表及默认策略。
云环境下的安全组与系统防火墙协同
对于使用简米云、酷番云、AWS等云服务器的用户,仅配置Linux系统防火墙是不够的,云厂商提供的“安全组”相当于虚拟层面的防火墙,位于操作系统之外。
双重配置的重要性
流量到达你的服务器前,必须先通过云安全组的检查,如果云安全组未放行端口,即使Linux内部防火墙配置完美,数据包也会在到达内核前被丢弃。
操作建议
- 优先配置云控制台:在云厂商的控制台中,找到实例对应的安全组,添加入站规则,放行所需端口(如TCP 8080)。
- 其次配置系统防火墙:在Linux内部,按照上述firewalld或ufw的方法配置。
- 最小权限原则:不要随意开放
0.0.0/0(所有IP)到所有端口,对于管理端口(如SSH的22端口),务必限制源IP为你的固定IP地址,防止暴力破解。
常见问题解答:Linux 增加端口相关疑问
Linux 增加端口后如何验证是否真正开放?
验证端口开放需要内外结合,首先在服务器本地使用 telnet 127.0.0.1 端口号 或 nc -zv 127.0.0.1 端口号 测试本地监听情况,如果本地通,再使用另一台机器的 telnet 服务器IP 端口号 测试外部连通性,如果外部不通但本地通,问题通常出在防火墙或安全组;如果本地也不通,则是服务未启动或绑定地址错误。
Linux 开放端口和关闭端口有什么区别?
开放端口是执行添加规则的操作,如 firewall-cmd --add-port 或 ufw allow,关闭端口则是执行删除规则的操作,如 firewall-cmd --remove-port 或 ufw delete allow,核心区别在于动作方向:开放是建立信任,关闭是撤销权限,在安全审计中,定期清理不再使用的开放端口是降低攻击面的关键步骤。
Linux 修改端口号需要重启服务吗?
修改端口号通常涉及两个层面:应用配置和防火墙规则,如果修改的是应用程序(如Nginx、MySQL)的监听端口,必须重启该服务才能生效,因为服务启动时会绑定指定端口,如果仅修改防火墙规则中的端口映射,通常只需重载防火墙配置(如 firewall-cmd --reload)即可,无需重启业务服务,但在生产环境中,建议先测试新端口连通性,再切换业务流量,以避免服务中断。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/475587.html