Linux启用端口主要通过修改防火墙规则(如firewalld或iptables)及检查服务监听状态来实现,核心在于确保系统防火墙放行对应端口且应用程序正确绑定该端口。
在服务器运维的日常场景中,端口管理是保障服务可达性的第一道防线,很多新手在部署Web服务或数据库时,常遇到“本地能通,公网不通”的困境,这通常不是网络链路的问题,而是Linux内核层面的访问控制策略在起作用,理解并掌握端口启用的逻辑,能大幅降低排查故障的时间成本。
Linux端口启用的核心机制解析
要解决端口不通的问题,首先要厘清Linux处理网络请求的流程,数据包从互联网到达服务器,需经过网络接口、路由表、内核协议栈,最后到达应用层,在这个过程中,防火墙是最关键的拦截点。
防火墙与端口的关系
Linux主流发行版(如CentOS 7+、Ubuntu 18.04+)默认使用firewalld或ufw作为动态防火墙管理器,它们基于Netfilter框架,通过规则链(Chain)控制数据包的放行、丢弃或拒绝。
业内专家指出,防火墙规则并非静态配置,而是基于状态跟踪的,这意味着,一旦允许了某个端口的入站连接,该连接后续的数据包通常会被自动放行,无需为每个数据包单独配置规则,这种设计既保证了安全性,又提升了处理效率。
常见防火墙工具对比
不同发行版对防火墙工具的选择存在差异,操作命令也因此不同。
| 发行版类型 | 默认防火墙工具 | 主要配置命令 | 适用场景 |
|---|---|---|---|
| CentOS 7/8, RHEL | firewalld | firewall-cmd | 企业级服务器,需动态调整规则 |
| Ubuntu, Debian | ufw | ufw allow | 个人服务器,配置简单直观 |
|
老旧系统, 极简环境 | iptables | iptables -A | 需要精细控制底层规则 |

实战:如何安全地开放指定端口
在实际操作中,直接关闭防火墙虽然能解决连通性问题,但会引入巨大的安全风险,正确的做法是“最小权限原则”,只开放必要的端口。
使用Firewalld启用端口(CentOS/RHEL环境)
firewalld支持永久性和临时性两种规则设置,临时规则在重启后失效,适合测试;永久规则写入配置文件,适合生产环境。
以下是启用8080端口的标准操作步骤:
-
检查防火墙状态:
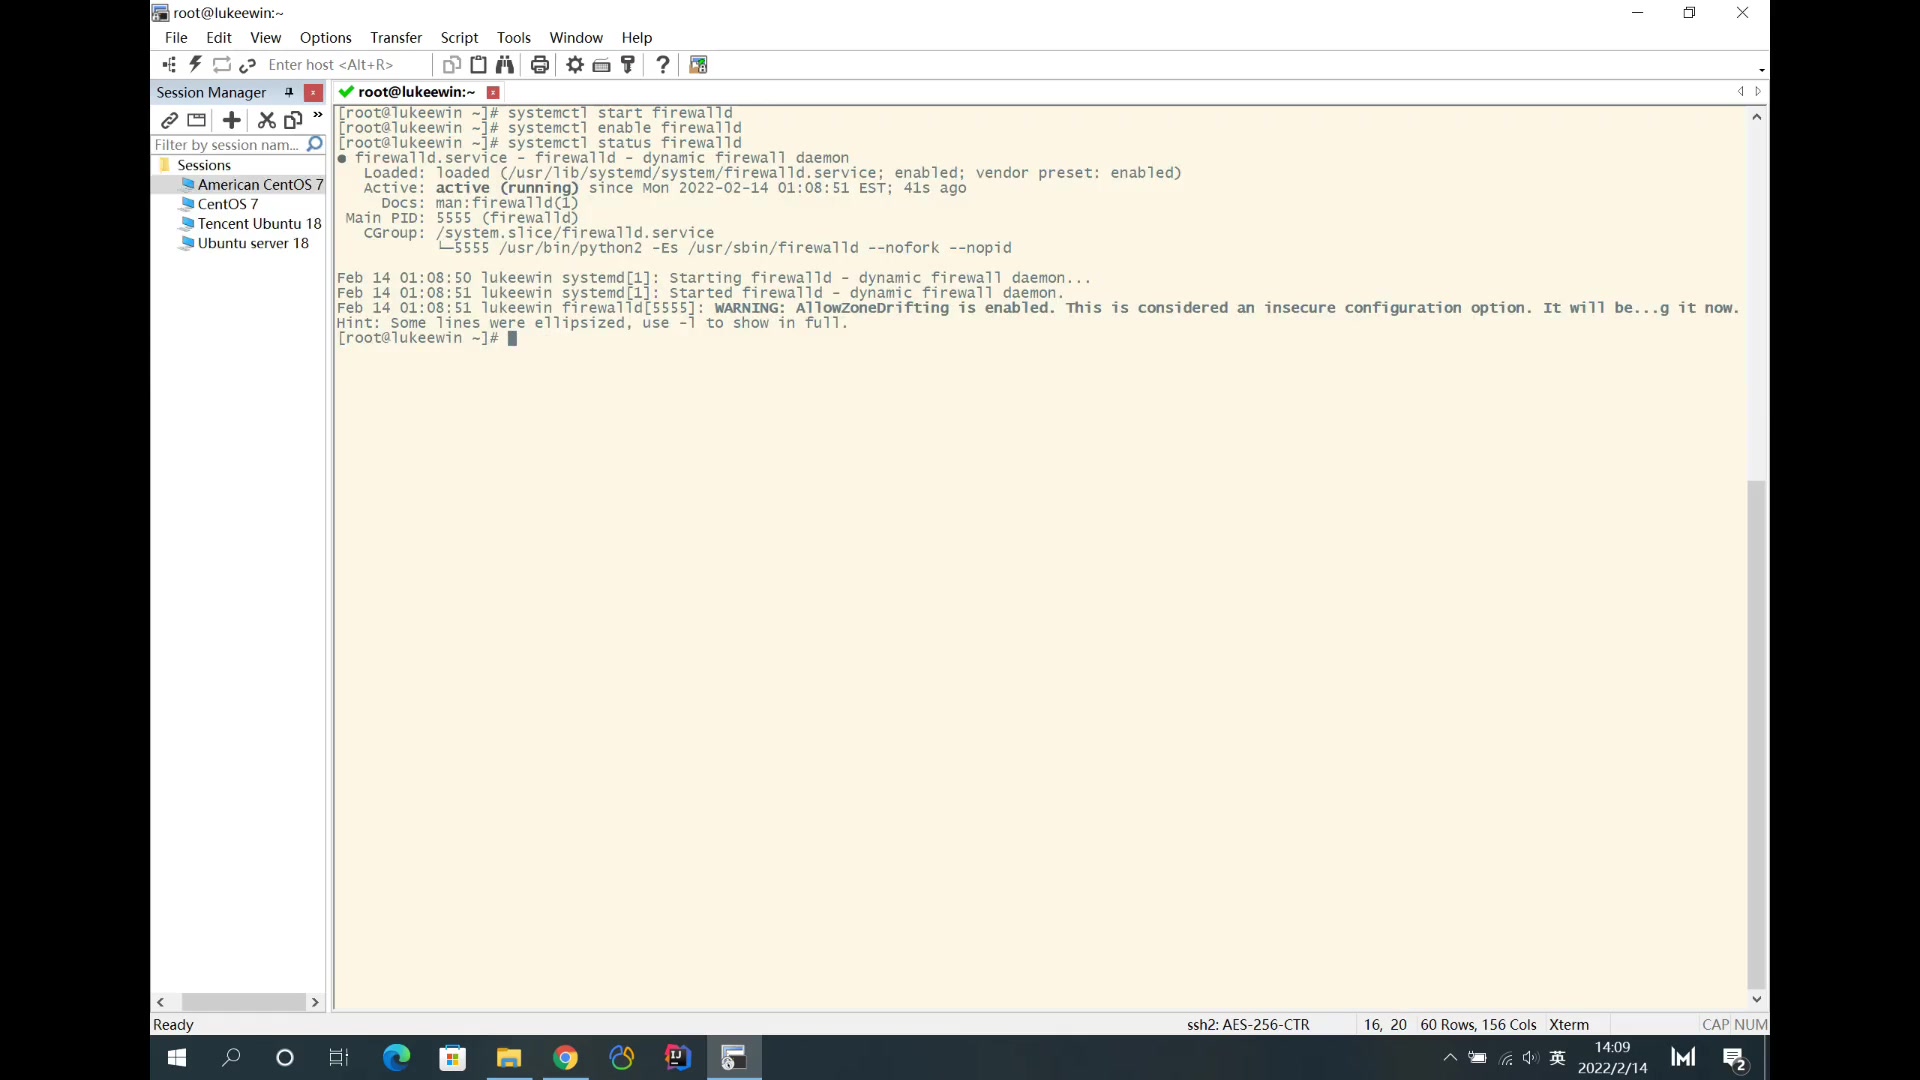
执行systemctl status firewalld,若显示inactive,需先启动服务:systemctl start firewalld并设置开机自启:systemctl enable firewalld。 -
添加永久规则:
使用--permanent参数确保规则持久化。firewall-cmd --permanent --add-port=8080/tcp
这里指定了TCP协议,若需UDP则改为udp。 -
重载配置生效:
修改防火墙配置后,必须重载才能生效。firewall-cmd --reload -
验证规则:
执行firewall-cmd --list-ports,确认8080/tcp已出现在列表中。
使用UFW启用端口(Ubuntu/Debian环境)
UFW(Uncomplicated Firewall)的设计哲学是简化iptables的复杂性,命令更加人性化。
-
启用UFW:
若未启用,执行ufw enable,系统会提示这会断开SSH连接,请确保已配置好SSH端口放行规则。 -
放行端口:
直接输入ufw allow 8080/tcp,UFW会自动识别协议,若未指定,默认放行TCP和UDP。 -
查看状态:
执行ufw status numbered,可以看到带编号的规则列表,便于后续删除或修改。
排查端口无法访问的常见陷阱
即使防火墙规则配置正确,端口仍可能无法访问,这通常涉及服务监听状态、云服务商安全组以及网络路由等多个层面。

检查服务是否正在监听
防火墙放行只是前提,应用程序必须实际绑定该端口,使用 netstat 或 ss 命令检查监听状态。
- 查看监听端口:
ss -tlnp | grep 8080
若输出为空,说明应用程序未启动或未绑定该端口。 - 检查进程PID:
若输出中包含PID,说明服务正在运行,若服务崩溃,需检查应用日志(如Nginx的error.log或Tomcat的catalina.out)以定位启动失败原因。
云服务器安全组的干扰
对于使用简米云、酷番云、AWS等云服务的用户,云安全组是比系统防火墙更外层的控制机制,即使Linux内部防火墙已放行,若云控制台的安全组未配置入站规则,外部流量仍会被拦截。
- 操作路径:登录云控制台 -> 找到实例 -> 安全组配置 -> 添加入方向规则 -> 协议选择TCP,端口范围填入8080,授权对象设为0.0.0.0/0(或特定IP段)。
- 注意:云安全组的优先级通常高于系统防火墙,建议优先检查此项。
本地回环与绑定地址
部分服务默认只监听 0.0.1(本地回环地址),这意味着只有本机可以访问,外部IP无法连接。
- 修改监听地址:
以Nginx为例,需在配置文件中将listen 80;改为listen 0.0.0.0:80;或listen :80;,然后重启服务。 - 验证方法:
使用ss -tlnp查看监听地址,若显示0.0.1:8080,则需修改配置;若显示0.0.0:8080或:8080,则监听地址正确。
Linux端口管理最佳实践
为了提升服务器的安全性和可维护性,建议遵循以下行业共识。
避免使用高危端口
不要随意开放22(SSH)、3306(MySQL)、6379(Redis)等数据库或管理端口至公网,这些端口是黑客扫描和暴力破解的重灾区。
- SSH加固:
修改默认SSH端口(如改为2222),并在防火墙中仅允许特定IP访问。

firewall-cmd --permanent --add-port=2222/tcp
firewall-cmd --permanent --remove-port=22/tcp
定期审计防火墙规则
随着业务迭代,防火墙规则可能变得臃肿,定期清理无用规则是必要的维护工作。
- 列出所有规则:
firewall-cmd --list-all - 删除规则:
firewall-cmd --permanent --remove-port=8080/tcp
删除后需重载配置。
使用Fail2ban增强防护
对于必须开放的端口,建议部署Fail2ban等入侵防御系统,它能监控日志,对频繁尝试连接失败的IP进行自动封禁。
- 安装与配置:
安装后,编辑/etc/fail2ban/jail.local,配置针对SSH或HTTP服务的过滤器。 - 效果:
当某IP在短时间内多次连接失败,Fail2ban会自动将其加入iptables黑名单,有效抵御暴力破解。
Linux启用端口相关常见问题解答
如何查看当前Linux系统所有已开放的端口?
使用 netstat -tlnp 或 ss -tlnp 命令可以列出所有处于监听状态的端口及其对应的进程,若要查看防火墙放行的端口,需使用 firewall-cmd --list-ports(firewalld环境)或 ufw status(ufw环境),注意区分“系统监听端口”和“防火墙放行端口”,前者是服务状态,后者是访问策略。
修改防火墙规则后为什么没有立即生效?
在使用firewalld时,修改配置后必须执行 firewall-cmd --reload 才能将临时配置写入永久配置并生效,若未重载,新规则可能仅存在于内存中,重启服务后丢失,在ufw环境中,规则通常立即生效,无需额外命令。
Linux启用端口后,外网仍无法访问怎么办?
请按顺序排查:首先确认应用进程是否正在监听该端口(使用ss命令);其次检查系统防火墙是否放行(使用firewall-cmd或ufw命令);再次检查云服务商的安全组规则是否允许该端口入站;最后检查本地网络是否有代理或DNS解析问题,多数情况下,问题出在云安全组未配置或应用未绑定0.0.0.0地址。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/472121.html