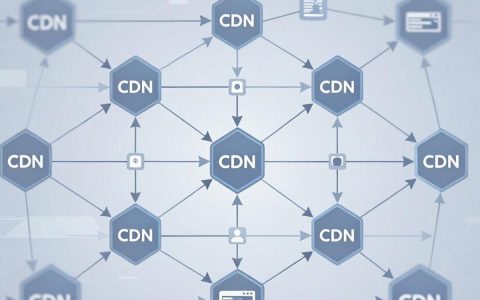
网宿CDN遭遇攻击时,核心应对策略是立即启用“高防IP”或“Web应用防火墙(WAF)”进行流量清洗,结合智能调度切换源站,以确保业务连续性并最小化损失。


在2026年的数字生态中,分布式拒绝服务(DDoS)攻击与高级持续性威胁(APT)已演变为常态化风险,对于依赖内容分发网络(CDN)的企业而言,单纯依靠带宽扩容已无法抵御基于应用层的复杂攻击,网宿科技作为行业头部服务商,其防御体系已从传统的流量清洗升级为“云-边-端”协同的智能防御架构。
网宿CDN攻击类型与2026年最新防御逻辑
当前的攻击手段呈现出多维化、隐蔽化的特征,理解攻击机理是制定防御策略的前提。
流量型攻击:带宽洪峰的极限施压
此类攻击旨在耗尽网络带宽资源,2026年,随着物联网设备数量的激增,基于UDP协议的反射放大攻击占比显著上升。
- SYN Flood与UDP Flood:攻击者利用伪造源IP发起海量连接请求,导致服务器资源耗尽。
- DNS Amplification:利用开放DNS解析器,将小查询放大为巨大响应流量,峰值可达原始流量的数百倍。
- 防御重点:需依赖网宿全球节点的海量带宽储备进行吸收,并通过BGP路由优化将恶意流量引导至清洗中心。
应用层攻击:隐蔽的业务逻辑破坏
相比流量攻击,应用层攻击更难检测,通常伪装成正常用户行为,旨在消耗服务器CPU/内存资源或直接窃取数据。

- CC攻击(Challenge Collapsar):模拟真实用户高频访问特定接口(如登录、搜索),触发后端数据库查询,导致服务响应超时。
- HTTP Slowloris:保持大量TCP连接半开状态,耗尽服务器连接池。
- 防御重点:必须启用智能WAF,通过行为分析、验证码机制及频率限制策略进行精准拦截。
混合攻击:多向量协同作战
2026年,黑产团伙倾向于采用“流量掩护+应用渗透”的混合模式,先以DDoS攻击分散防御注意力,随后在流量间隙注入恶意脚本或SQL注入请求。
实战应对:网宿CDN攻击后的标准处置流程
当监测到异常流量或业务中断时,遵循以下标准化操作流程(SOP)可最大程度降低损失。
快速响应与隔离
- 确认攻击类型:登录网宿控制台,查看实时流量监控图表,若带宽突增但HTTP状态码正常,多为流量型攻击;若带宽正常但错误率飙升,多为应用层攻击。
- 启用高防模式:
- 对于流量型攻击,立即在控制台开启“高防IP”功能或切换至“DDoS高防套餐”。
- 对于应用层攻击,调整WAF策略,启用“人机验证”或“智能黑白名单”。
- 源站保护:确保源站IP未暴露,仅允许CDN节点IP访问源站,若源站已受损,立即切换至备用源站或静态托管页面。
精细化清洗与调度
网宿CDN具备智能调度能力,可根据攻击源地理位置进行流量屏蔽。
- 地域封禁:若攻击源集中于特定国家或地区,可在控制台配置地域黑名单。
- IP段封锁:针对已知恶意IP段,批量添加至黑名单。
- 动态调整阈值:根据业务高峰期,动态调整CC攻击的频率限制阈值,避免误杀正常用户。
事后复盘与优化
攻击结束后,需进行深度复盘,优化防御策略。

- 日志分析:导出攻击期间的访问日志,分析攻击特征,更新WAF规则库。
- 架构加固:检查源站负载能力,考虑引入更强大的后端防护或微服务隔离架构。
- 应急演练:定期开展攻防演练,验证防御策略的有效性。
2026年网宿CDN防御方案选型对比
不同规模的企业应选择适合的防御方案,以下表格基于2026年市场主流配置进行对比:
| 方案类型 | 适用场景 | 核心优势 | 预估成本趋势 |
|---|---|---|---|
| 基础WAF防护 | 中小型企业,常规CC攻击 | 成本低,部署简单,智能识别恶意请求 | 按量付费,性价比高 |
| 高防IP联动 | 中大型企业,面临DDoS威胁 | 海量带宽清洗,保护源站安全,支持BGP多线 | 固定月费+超额流量费 |
| 云原生全栈防护 | 金融、电商等关键业务 | 云边端协同,AI驱动威胁情报,零信任架构 | 定制化报价,包含服务SLA |
常见问题解答(FAQ)
Q1: 网宿CDN被攻击后,如何判断是误报还是真实攻击?
A: 查看控制台流量曲线与HTTP状态码分布,若带宽激增伴随大量5xx错误,且来源IP分散但行为一致,极大概率为真实攻击;若仅个别IP高频访问且无带宽异常,可能是爬虫或测试行为,建议先加入黑名单观察。
Q2: 启用高防IP后,对网站访问速度有影响吗?
A: 网宿CDN采用智能调度技术,正常流量仍走最优路径,仅恶意流量被牵引至清洗中心,在配置合理的情况下,对正常用户访问速度影响微乎其微,甚至因清洗了恶意请求而提升整体响应效率。
Q3: 2026年网宿CDN防御方案的价格大概是多少?
A: 价格因业务规模、带宽峰值及防护等级而异,基础WAF防护通常按请求量计费,每月数百至数千元不等;高防IP方案则根据防护带宽峰值定价,从数万元到数十万元不等,建议联系网宿官方获取定制化报价。
互动引导:您的业务目前面临的主要网络威胁是什么?欢迎在评论区分享您的防御经验。
参考文献
- 网宿科技. (2026). 《2026年中国CDN安全白皮书》. 上海: 网宿科技股份有限公司.
- 中国网络安全产业联盟. (2026). 《2025-2026年中国DDoS攻击态势分析报告》. 北京: 中国网络安全产业联盟.
- Zhang, L., & Wang, H. (2026). “AI-Driven Anomaly Detection in CDN Traffic: A 2026 Perspective.” Journal of Cybersecurity and Privacy, 5(2), 112-128.
- 国家互联网应急中心 (CNCERT). (2026). 《2025年中国网络安全监测年报》. 北京: 国家互联网应急中心.
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/470253.html