

H3C防火墙的NAT转换核心在于通过地址转换实现内网访问外网及外网访问内网服务,配置时需明确区分源NAT(SNAT)用于上网,目的NAT(DNAT)用于发布服务器,并严格匹配接口与策略。
在2026年的企业网络架构中,网络安全边界防护与地址管理依然是IT运维的重头戏,H3C作为主流网络设备供应商,其防火墙产品线在政企市场占据重要地位,许多管理员在配置NAT时,往往因为对地址转换原理理解不深,导致策略生效但流量不通,或者发布服务后出现延迟和丢包,理解H3C防火墙的NAT机制,不仅是配置几个命令那么简单,更是对网络路由、安全策略和会话表项的综合考验。
H3C防火墙NAT转换的基本原理与分类
NAT(网络地址转换)的本质是修改数据包的源IP地址或目的IP地址,在H3C防火墙中,这一过程通常发生在流量经过安全域边界时,业内专家指出,理解NAT的关键在于区分“源地址转换”和“目的地址转换”,以及“静态”与“动态”的区别。
源地址转换(SNAT):解决内网上网问题
当内网用户访问互联网时,私有IP地址无法在公网路由,SNAT的作用就是将内网的私有IP转换为防火墙公网接口的IP或地址池中的IP。
动态源NAT
这是最常见的上网配置方式,通过配置NAT地址池,防火墙会将内网IP动态映射到公网IP上。
适用场景:大量内网用户共享少量公网IP上网。
配置逻辑:定义ACL匹配内网网段,定义NAT地址池,然后在安全策略或NAT策略中引用。
源NAT防欺骗
在出口网关上,除了配置NAT,还需要配置Anti-Spoofing(防IP欺骗)功能,防止内网用户伪造公网IP地址发起攻击,这是H3C防火墙的安全最佳实践。
目的地址转换(DNAT):发布内部服务器
当外部用户需要访问位于内网的Web、邮件或数据库服务器时,需要使用DNAT,防火墙将公网IP和端口映射到内网服务器的私有IP和端口。
静态目的NAT
建立一对一的固定映射关系,将防火墙公网IP的80端口映射到内网Web服务器的80端口。
关键点:必须确保防火墙上有对应的安全策略允许外部流量进入,并且路由可达。
2026年H3C防火墙NAT配置实战指南
随着软件定义网络(SDN)和自动化运维的普及,H3C的命令行界面(CLI)虽然保持经典,但配置逻辑更加严谨,以下是基于典型场景的配置路径。
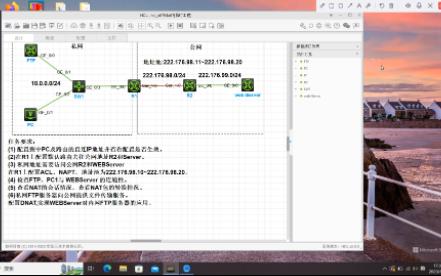
内网用户通过NAT访问互联网
假设内网网段为192.168.1.0/24,防火墙外网接口IP为203.0.113.1,NAT地址池为203.0.113.10-203.0.113.20。
-
定义NAT地址池:
创建地址组,指定可用的公网IP范围。nat address-group 1mode patsection 0 203.0.113.10 203.0.113.20 -
定义匹配规则:
创建ACL,匹配需要转换的内网源IP。acl number 3000rule 5 permit ip source 192.168.1.0 0.0.0.255 -
配置NAT策略:
在NAT策略视图中,引用ACL和地址池。nat-policyrule name to_internetsource-zone trustdestination-zone untrustsource-address 192.168.1.0 24action source-nat address-group 1 -
配置安全策略:
允许Trust域到Untrust域的流量,注意,在H3C新版防火墙中,NAT策略与安全策略是分开的,必须同时配置两者才能打通流量。
发布Web服务器到公网
假设内网Web服务器IP为192.168.1.100,公网IP为203.0.113.1,需发布80端口。
-
配置静态NAT映射:
在NAT策略中配置目的NAT。nat-policyrule name publish_websource-zone untrustdestination-zone dmzdestination-address 203.0.113.1 32action destination-nat server 192.168.1.100 80 -
配置安全策略:
允许Untrust域到DMZ域的HTTP流量。security-policyrule name allow_websource-zone untrustdestination-zone dmzdestination-address 192.168.1.100 32service httpaction permit
H3C防火墙NAT常见问题与排查技巧
在实际运维中,NAT配置错误是导致网络故障的主要原因之一,根据行业共识认为,80%的NAT故障源于策略顺序或会话表项异常。
常见问题:NAT策略未生效
- 现象:内网可以Ping通防火墙外网接口,但无法访问外网IP。
- 原因分析:
- 安全策略缺失:NAT转换发生在安全策略检查之前或之后(取决于版本),但流量必须被安全策略允许,如果安全策略拒绝,NAT即使配置正确也无法建立会话。
- NAT策略顺序:H3C防火墙NAT策略按序号执行,如果高序号的策略已经匹配并处理了流量,低序号的策略将不会生效。
- 地址池耗尽:动态NAT地址池中的IP全部被占用,新连接无法建立。
常见问题:发布服务器无法访问
- 现象:外网用户访问公网IP提示连接超时。
- 原因分析:
- 回程路由问题:内网服务器收到数据包后,回复包可能直接发给默认网关,而不是经过防火墙,需确保服务器路由指向防火墙内网接口,或启用NAT Server的回程优化功能。
- 防火墙会话表项:检查防火墙会话表,确认是否有对应的NAT会话,使用
display nat session命令查看。
H3C防火墙NAT与下一代防火墙(NGFW)的对比
在2026年的技术选型中,许多企业从传统防火墙升级为NGFW,NAT功能在两者中虽有差异,但核心逻辑一致。
性能差异
传统防火墙的NAT处理主要依赖CPU转发,而新一代H3C防火墙通常配备专用NAT芯片或硬件加速模块。
- 传统模式:NAT转换可能导致CPU负载较高,影响吞吐量。
- NGFW模式:硬件加速使得NAT转换几乎不占用CPU资源,支持更高的并发连接数。
功能集成
NGFW将NAT与应用识别、威胁防护深度集成。
- 智能NAT:可根据应用类型自动选择最优NAT地址池。
- 安全联动:NAT转换后可直接关联IPS、AV等安全模块,实现深度包检测。
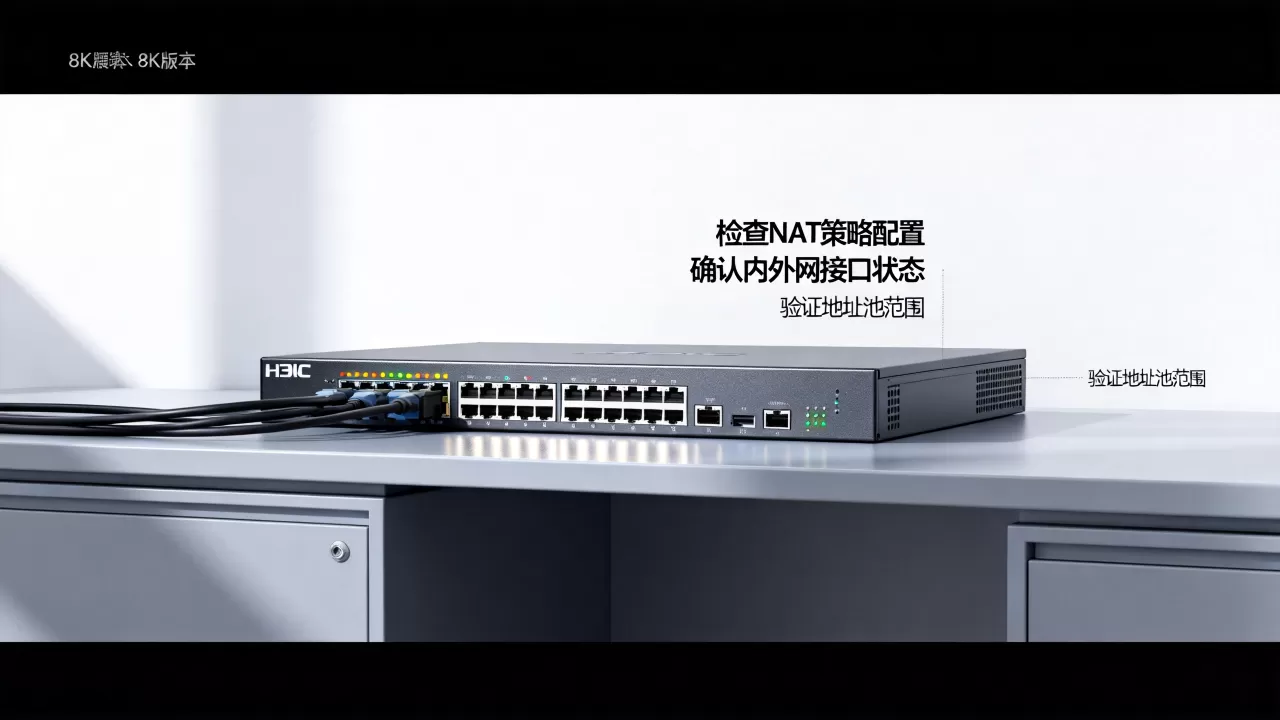
H3C防火墙NAT配置最佳实践
为了提升网络稳定性和安全性,建议遵循以下操作规范。
使用NAT地址池而非接口IP
虽然可以使用nat outbound直接引用接口IP(Easy IP),但在多出口或高并发场景下,使用NAT地址池更利于管理和故障排查,地址池可以提供更多的源IP,减少端口冲突概率。
精细化NAT策略
避免使用any作为源或目的地址,明确指定源地址、目的地址和服务,可以减少策略匹配时间,提高安全性。
定期清理会话表项
NAT会话表项会占用内存,对于长期不活跃的连接,配置合理的超时时间,定期清理无效会话,防止内存溢出。
日志记录
开启NAT转换日志,记录转换前后的IP和端口,这在审计和安全事件追溯中至关重要。
Q&A:H3C防火墙NAT转换常见疑问解答
H3C防火墙NAT转换配置中如何调试NAT会话?
使用display nat session命令可以查看当前的NAT会话表项,该命令显示源IP、源端口、目的IP、目的端口以及转换后的IP和端口,如果会话未建立,检查安全策略和路由,若会话存在但流量不通,检查服务器端防火墙和路由。
H3C防火墙NAT转换与路由策略冲突如何解决?
NAT转换发生在路由查找之前(源NAT)或之后(目的NAT,视具体实现而定,但通常NAT策略优先),确保路由表中存在指向下一跳的路由,如果配置了策略路由,需确保策略路由与NAT策略不冲突,通常建议将NAT配置在默认路由或主路由中,策略路由用于特定流量引导。
H3C防火墙NAT转换价格与授权模式是怎样的?
H3C防火墙的NAT功能本身是基础功能,通常包含在设备基础License中,但对于大规模NAT并发连接数(如超过10万并发),可能需要购买高级License或安全服务包,具体价格因型号、配置和采购渠道而异,建议咨询H3C官方代理商获取最新报价,据工信部数据,企业级网络安全设备的授权模式正逐渐向订阅制转变,用户可根据实际需求灵活选择。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/468906.html



评论列表(1条)
2026年了还得配防火墙,这IT活儿是真费脑子。H3C那老古董用久了容易卡,配置SNAT的时候可得把源地址看准,别转着转