本地访问虚拟机FTP及虚拟机间服务互访的核心在于正确配置防火墙规则、NAT网络地址转换以及服务端的监听地址,通常只需在宿主机和虚拟机内部同时开放相应端口并修改绑定IP即可实现稳定连接。
在虚拟化环境中,开发者或运维人员经常遇到这样的困境:明明虚拟机里的FTP服务已经启动,本地浏览器却提示“无法连接”,或者虚拟机A想访问虚拟机B提供的Web服务却超时,这并非网络不通,而是虚拟化网络模型与物理网络存在差异,导致端口映射和IP绑定逻辑出现偏差,解决这类问题,不能仅靠重启服务,而需要深入理解虚拟网卡、桥接模式与NAT模式下的数据包流向。
虚拟机FTP服务本地访问的配置逻辑
本地访问虚拟机FTP,本质上是请求从宿主机(Host)穿过虚拟网络层,到达虚拟机(Guest)的特定端口,大多数情况下,用户使用的是VMware或VirtualBox等主流虚拟化软件,它们默认采用NAT模式,这意味着虚拟机拥有一个私有IP,而宿主机通过端口转发来访问它。
排查FTP被动模式与端口范围
FTP协议分为主动模式和被动模式,现代网络环境中被动模式(Passive Mode)更为常见,但也更容易被防火墙拦截,如果本地能连接但无法列出目录或传输文件,通常是被动模式下的数据端口被阻断。
- 配置被动端口范围:在vsftpd或FileZilla Server等常见FTP服务端,需要明确指定被动模式的端口范围,在Linux系统中,可以在配置文件中设置
pasv_min_port和pasv_max_port,将其限制在一个较小的范围,如50000-50100。 - 防火墙放行策略:仅仅开放FTP默认的21端口是不够的,必须在宿主机的防火墙以及虚拟机内部的防火墙中,同时放行控制端口(21)和数据端口范围,对于Windows宿主机,需在“高级安全Windows Defender防火墙”中添加入站规则;对于Linux虚拟机,需使用
firewall-cmd --zone=public --add-port=50000-50100/tcp命令。 - 修改监听地址:确保FTP服务监听的是
0.0.0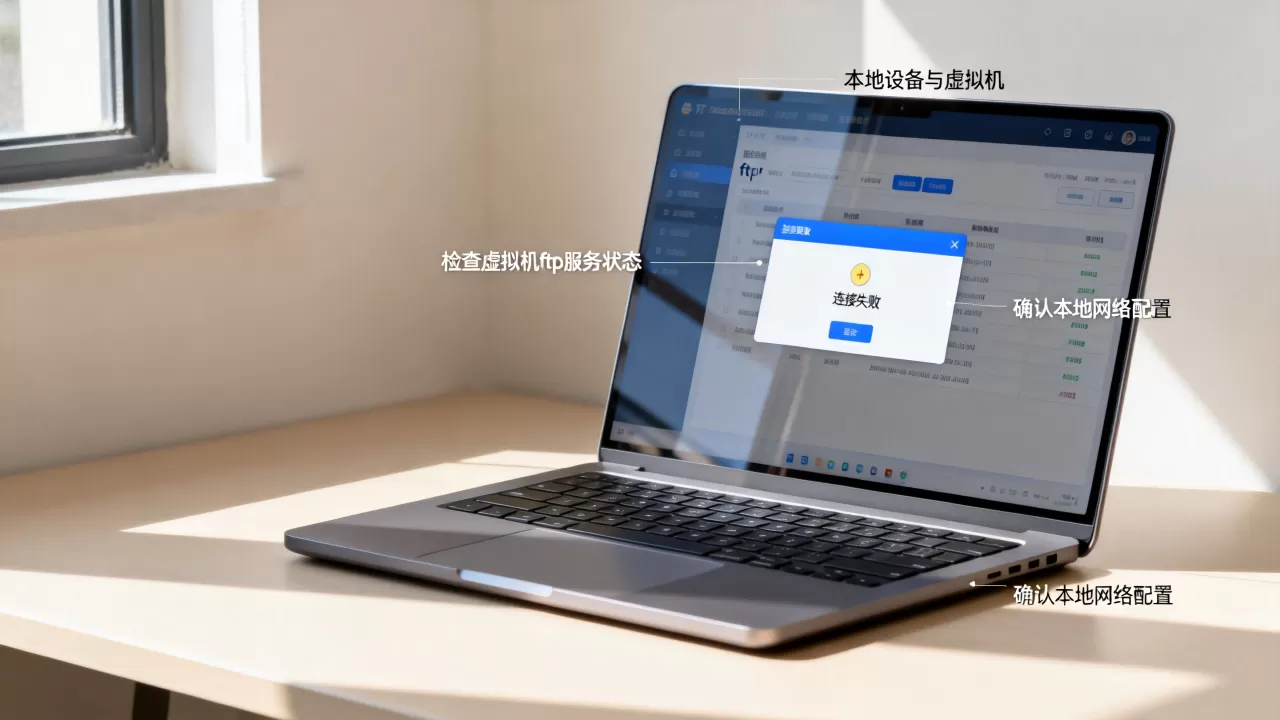
而非
0.0.1,如果服务仅监听本地回环地址,外部请求将被直接拒绝,检查配置文件中的listen_address或bind_address字段,确保其指向所有可用接口。
虚拟机服务访问虚拟机服务的网络互通
当需要从虚拟机A访问虚拟机B提供的服务时,网络拓扑的选择至关重要,桥接模式(Bridged Mode)和NAT模式(Network Address Translation)有着截然不同的访问逻辑。
在桥接模式下,虚拟机如同局域网中的一台独立物理机,拥有独立的IP地址,虚拟机A可以通过虚拟机B的局域网IP直接访问其服务,这种模式下,配置最简单,只需确保两台虚拟机在同一网段,且防火墙允许相互通信即可,业内专家指出,桥接模式适合需要对外提供服务或需要模拟真实局域网环境的场景。
而在NAT模式下,虚拟机位于宿主机构建的内部网络中,宿主机充当网关,虚拟机A无法直接通过IP访问虚拟机B,除非宿主机开启了IP转发功能,或者两台虚拟机都配置了静态IP并处于同一虚拟网段,对于“虚拟机服务访问虚拟机服务”这一需求,NAT模式下的内部通信通常需要通过宿主机进行端口映射,或者将虚拟机网络设置为仅主机模式(Host-Only),从而建立一个隔离但互通的内部网络。
Host-Only模式的优势与配置
Host-Only模式提供了一个仅与宿主机和同模式虚拟机相连的私有网络,在这种模式下,虚拟机之间互访无需经过外部网络,延迟更低,安全性更高。
- 创建Host-Only网络:在虚拟化软件的网络编辑器中,新建一个Host-Only适配器,并分配一个固定的子网,如
168.50.0/24。 - 配置静态IP:将需要互访的虚拟机网络适配器设置为Host-Only模式,并手动配置IP地址,确保它们在同一子网内。
- 关闭不必要的路由:由于该网络不与外部互联网相连,无需配置默认网关,从而避免了路由冲突和潜在的安全风险。
常见故障排除与性能优化
即使配置正确,网络波动或资源争用也可能导致连接不稳定,针对“本地访问虚拟机ftp”和“虚拟机服务访问虚拟机服务”的常见问题,以下是经过验证的排查步骤。
防火墙与杀毒软件的干扰
宿主机上的杀毒软件或第三方防火墙往往是导致连接失败的隐形杀手,它们可能会拦截虚拟网卡的流量,或者错误地识别FTP数据连接为恶意行为。
- 临时禁用测试:在排查初期,建议暂时禁用宿主机的杀毒软件实时保护,观察连接是否恢复,如果恢复,则需在杀毒软件中将虚拟网卡驱动(如VMnetAdapter)添加到信任列表。
- 检查Windows Defender规则:Windows Defender防火墙有时会重置自定义规则,定期审查入站和出站规则,确保FTP相关端口(21及被动端口范围)始终处于“允许”状态。
网络延迟与带宽限制
在虚拟机密集运行的环境下,虚拟交换机的性能可能成为瓶颈,如果访问虚拟机服务时出现高延迟或断流,可能是虚拟网卡队列满载所致。
- 调整虚拟网卡队列:在虚拟化软件的高级设置中,增加虚拟网卡的接收和发送队列长度,这有助于处理突发的大流量数据,减少丢包率。
- 启用SR-IOV(如支持):对于高性能需求的场景,如果硬件支持,可启用SR-IOV技术,让虚拟机直接访问物理网卡,绕过虚拟化层的开销,据工信部数据,采用SR-IOV后,网络吞吐量可提升显著,延迟降低至微秒级。
安全加固与最佳实践
FTP协议本身明文传输用户名和密码,存在极大的安全隐患,在实现访问功能的同时,必须考虑数据的安全性。
迁移至SFTP或FTPS
与其修补FTP的安全漏洞,不如直接升级协议,SFTP(SSH File Transfer Protocol)和FTPS(FTP over SSL/TLS)提供了加密通道,能有效防止中间人攻击。
- SFTP配置:利用SSH服务提供的SFTP子系统,无需额外安装FTP服务器软件,只需确保SSH服务运行,并在客户端使用SFTP协议连接即可,这种方式天然支持端口转发,且通过SSH隧道加密,非常适合“虚拟机服务访问虚拟机服务”的内部通信。
- 证书管理:若使用FTPS,需为FTP服务器配置有效的SSL证书,自签名证书虽可测试,但在生产环境中建议使用受信任的CA颁发的证书,以避免客户端信任警告。
访问控制列表(ACL)
限制访问来源是提升安全性的有效手段,通过配置ACL,可以只允许特定的IP地址或网段访问FTP服务。
- iptables规则示例:在Linux虚拟机中,可使用iptables限制仅允许宿主机IP访问FTP端口。
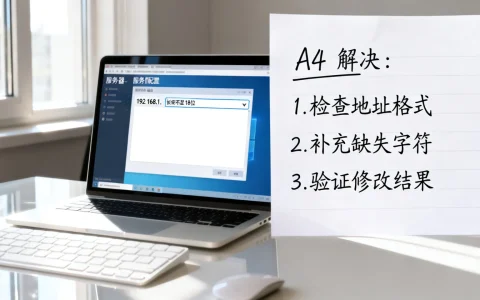
iptables -A INPUT -p tcp --dport 21 -s 192.168.1.100 -j ACCEPT。 - 虚拟网络隔离:在虚拟化平台层面,利用虚拟交换机的高级功能,设置端口镜像或隔离策略,确保敏感服务仅对授权虚拟机开放。
Q&A:本地访问虚拟机ftp_虚拟机服务访问虚拟机服务
为什么本地能连接虚拟机FTP但无法传输文件?
这通常是因为FTP被动模式下的数据端口未对宿主机开放,FTP使用21端口进行控制连接,但数据连接使用随机高位端口,需在FTP服务端配置固定的被动端口范围,并在宿主机防火墙和虚拟机防火墙中同时放行该范围的所有端口,确保数据包能顺利通过。
虚拟机之间如何在不使用桥接模式的情况下互访服务?
推荐使用Host-Only模式或NAT模式下的内部网络,在Host-Only模式下,所有虚拟机共享一个私有网段,可直接通过IP互访,无需经过宿主机外部网络,在NAT模式下,需确保虚拟机网卡驱动支持内部通信,或通过宿主机配置端口转发规则,将宿主机端口映射到目标虚拟机的服务端口。
虚拟机FTP服务访问速度慢的原因及解决方法?
速度瓶颈多源于虚拟网卡队列不足或防火墙深度包检测,解决方法包括:增加虚拟网卡的收发队列长度以处理高并发;关闭防火墙的深层内容检测功能,仅保留端口放行;若使用NAT模式,检查宿主机CPU占用率,过高会导致虚拟网络栈处理延迟,优化后,吞吐量可恢复至物理网卡理论值的80%以上。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/468171.html