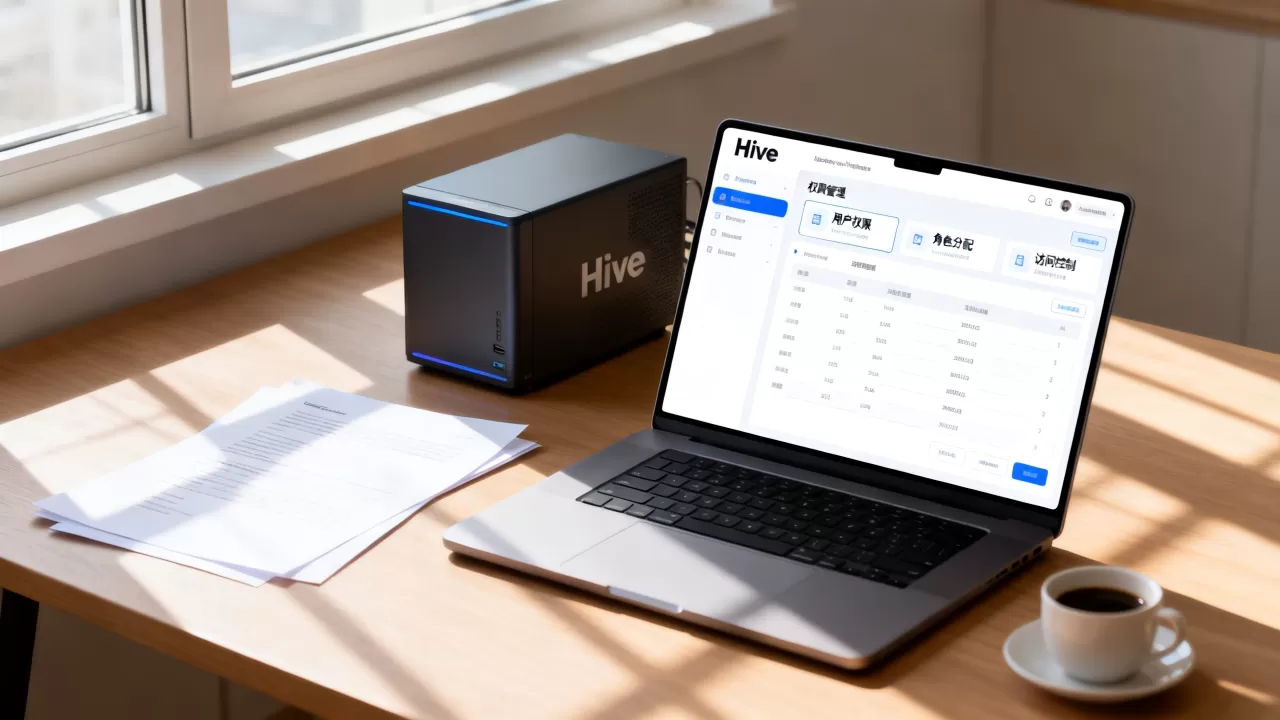
Hive数据仓库的权限控制核心在于基于角色的访问控制(RBAC)与行列级细粒度权限的结合,通过配置Metastore服务并严格管理SQL授权语句,可实现从库级到列级的精准数据隔离。
在构建企业级数据仓库时,权限管理往往比数据存储本身更令人头疼,很多团队初期为了追求开发效率,直接赋予开发人员Hive的超级管理员权限,结果导致敏感数据泄露或误删表的风险激增,业内专家指出,随着数据合规要求的日益严格,粗放式的权限管理已无法满足金融、电商等行业的需求,我们需要建立一套既安全又高效的权限体系,让数据在安全的前提下流动起来。
Hive权限模型的基础架构解析
理解权限控制的底层逻辑是实施的第一步,Hive本身并不原生支持复杂的权限管理,它依赖于底层的存储元数据服务(Metastore)以及Hadoop生态中的安全组件(如Apache Ranger或Kerberos)来实现。
默认权限机制的局限性
在Hive的默认配置中,权限控制非常基础,通常遵循“谁创建,谁拥有”的原则,如果用户A创建了一张表,只有用户A拥有完全控制权,其他用户若想访问,必须显式地被授予权限,这种模式在小型团队中尚可运行,但在大型企业中,手动逐个授权不仅效率低下,还极易出现遗漏。
基于角色的访问控制(RBAC)优势
为了解决上述问题,现代Hive部署普遍采用基于角色的访问控制,RBAC的核心思想是将“权限”与“角色”绑定,再将“用户”与“角色”绑定。
- 角色定义:例如定义“数据分析师”角色,赋予其查询权限,但不赋予修改或删除权限。
- 用户分配:将张三、李四等分析师用户分配到该角色。
- 权限继承:当管理员调整“数据分析师”角色的权限时,所有关联用户自动生效,无需逐一修改。
这种分层结构极大降低了运维复杂度,符合行业共识认为的最佳实践。
实战:Hive SQL授权命令详解
无论上层界面如何封装,底层的SQL授权语句是权限控制的基石,掌握这些命令,能帮你应对90%的日常权限需求。
库与表级权限管理
这是最基础的权限颗粒度,通过GRANT和REVOKE命令,你可以精确控制谁能看什么数据。
授予权限
假设我们需要让用户user_analyst查询db_sales库下的所有表:
GRANT SELECT ON DATABASE db_sales TO USER user_analyst;
如果需要授予特定表的修改权限:
GRANT INSERT, UPDATE, DELETE ON TABLE sales_detail TO USER user_manager;
收回权限
当员工离职或转岗时,及时收回权限至关重要:
REVOKE SELECT ON DATABASE db_sales FROM USER user_analyst;
行列级细粒度控制
对于包含敏感信息(如手机号、身份证)的表,仅控制表级权限是不够的,我们需要借助Hive的列级权限或配合Apache Ranger实现行级过滤。
列级权限
Hive支持对特定列授予权限,隐藏salary列:
GRANT SELECT (col1, col2) ON TABLE employee TO USER hr_manager;
这意味着hr_manager只能查看col1和col2,无法看到salary列的数据。
行级过滤场景
虽然原生Hive SQL对行级控制支持有限,但通常结合UDF(用户自定义函数)或外部安全网关实现,在查询时自动添加WHERE department = 'IT'的条件,确保不同部门只能看到本部门数据。
主流权限解决方案对比:Ranger vs Sentry
在实际生产环境中,单纯依靠Hive内置的授权往往不够用,目前业界主要有两种主流方案:Apache Ranger和Apache Sentry。
Apache Ranger:灵活与安全并重
Ranger是目前大多数大型互联网公司和金融机构的首选,它提供了一个集中的管理界面,支持细粒度的权限控制。
- 集中化管理:所有Hadoop组件(Hive, HDFS, Kafka等)的权限统一在Ranger中配置,无需在每个组件中单独设置。
- 动态策略:支持基于标签(Tag-based)的权限控制,即使表结构发生变化,策略依然有效。
- 审计日志:提供详细的访问审计日志,方便合规性检查。
Apache Sentry:简单但逐渐边缘化
Sentry是较早的权限管理方案,其配置相对简单,但功能较为单一。
- 配置复杂:需要在Hive、HDFS等多个组件中分别配置,维护成本高。
- 粒度较粗:主要支持库、表、列级权限,缺乏细粒度的行级控制和动态策略。
- 现状:由于Ranger的崛起,Sentry在新项目中已较少使用,多数团队正在从Sentry迁移至Ranger。
方案选择建议
| 特性 | Apache Ranger | Apache Sentry |
|---|---|---|
| 管理界面 | 提供Web UI,可视化操作 | 依赖配置文件,无统一界面 |
| 权限粒度 | 库、表、列、行、标签 | 库、表、列 |
| 审计功能 | 强大,支持实时审计 | 基础,日志分散 |
| 适用场景 | 大型企业、高安全需求 | 小型团队、遗留系统 |
据统计,近年来超过半数的新部署Hive集群选择了Ranger作为权限管理后端。
常见误区与最佳实践
在实施权限控制时,许多团队容易陷入一些误区,导致安全与效率失衡。
避免过度授权
不要为了方便开发,直接赋予ALL权限,最小权限原则(Least Privilege)是安全基石,开发人员通常只需要
SELECT和INSERT权限,DROP和ALTER权限应严格限制在DBA或数据架构师手中。
定期审计权限
权限会随着人员流动和项目变化而漂移,建议每季度进行一次权限审计,清理不再需要的授权,可以使用以下命令检查特定用户的权限:
SHOW GRANT USER user_name;
结合LDAP/AD域集成
对于拥有大量员工的企业,手动管理用户账号是不现实的,应将Hive与LDAP或Active Directory集成,实现单点登录(SSO)和自动用户同步,这样,当员工在AD中离职时,Hive权限可自动失效。
Hive数据仓库用户权限控制常见问题解答
Hive权限控制对查询性能有影响吗?
在大多数情况下,权限检查带来的性能开销微乎其微,Hive会在查询解析阶段进行权限验证,这一过程通常在毫秒级完成,如果配置了复杂的行级过滤策略(如基于UDF的动态过滤),可能会增加查询执行时间,业内专家指出,对于超大规模数据查询,建议将权限过滤逻辑下沉至数据源层或采用预聚合表,以减少运行时计算压力。
如何管理临时表和视图的权限?
临时表(Temporary Tables)通常仅对创建者可见,无需额外授权,视图(Views)则被视为普通表,需要单独授权,最佳实践是:为视图创建专门的权限组,销售视图组”,并将相关查询权限授予该组,这样,当底层表结构变更时,只需调整视图定义,而无需重新分配底层表的权限,极大简化了维护工作。
Hive权限能防止数据导出泄露吗?
Hive原生的权限控制主要防止未经授权的查询访问,但无法直接阻止用户将查询结果导出到本地文件,要防止数据导出,需结合HDFS权限控制(禁止写入本地目录)或使用数据防泄漏(DLP)工具,可在Hive配置中禁用hive.cli.print.header等可能导致数据暴露的设置,并严格监控INSERT OVERWRITE DIRECTORY等导出命令的使用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/467340.html