linux ssh config怎么配置?ssh连接超时解决方法

通过优化SSH配置文件,你可以将默认端口改为非标准端口、强制使用密钥认证并禁用密码登录,从而在几秒内将服务器的被暴力破解风险降低99%以上,这是保障Linux服务器安全最基础且高效的手段。

SSH(Secure Shell)不仅是远程管理的工具,更是服务器安全的最后一道防线,许多运维人员只关注业务代码,却忽略了底层的连接配置,默认的SSH配置往往像是一扇没锁的门,任何人都可以尝试敲门,通过修改/etc/ssh/sshd_config文件,我们可以为这扇门加上多重锁具。
Linux命令之fail2ban
加载中
Linux命令之fail2ban

Linux ssh config基础修改与端口安全

默认情况下,SSH服务监听在22端口,这个端口是互联网上被扫描和攻击最频繁的目标,业内专家指出,绝大多数自动化攻击脚本首先探测的就是22端口,修改默认端口是提升安全性的第一步。

如何修改SSH默认端口

修改端口并非复杂操作,但需要谨慎执行,以免将自己锁在服务器之外。

具体操作步骤

  1. 使用文本编辑器打开SSH配置文件,在终端中输入:
    sudo vim /etc/ssh/sshd_config
  2. 找到Port 22这一行,如果前面有号注释,请删除。
  3. 将22修改为一个高位端口,例如2222或10022,避免使用常见端口如80、443,以免与Web服务冲突。
  4. 保存并退出编辑器。
  5. 重启SSH服务以应用更改,在CentOS/RHEL系统中,命令为

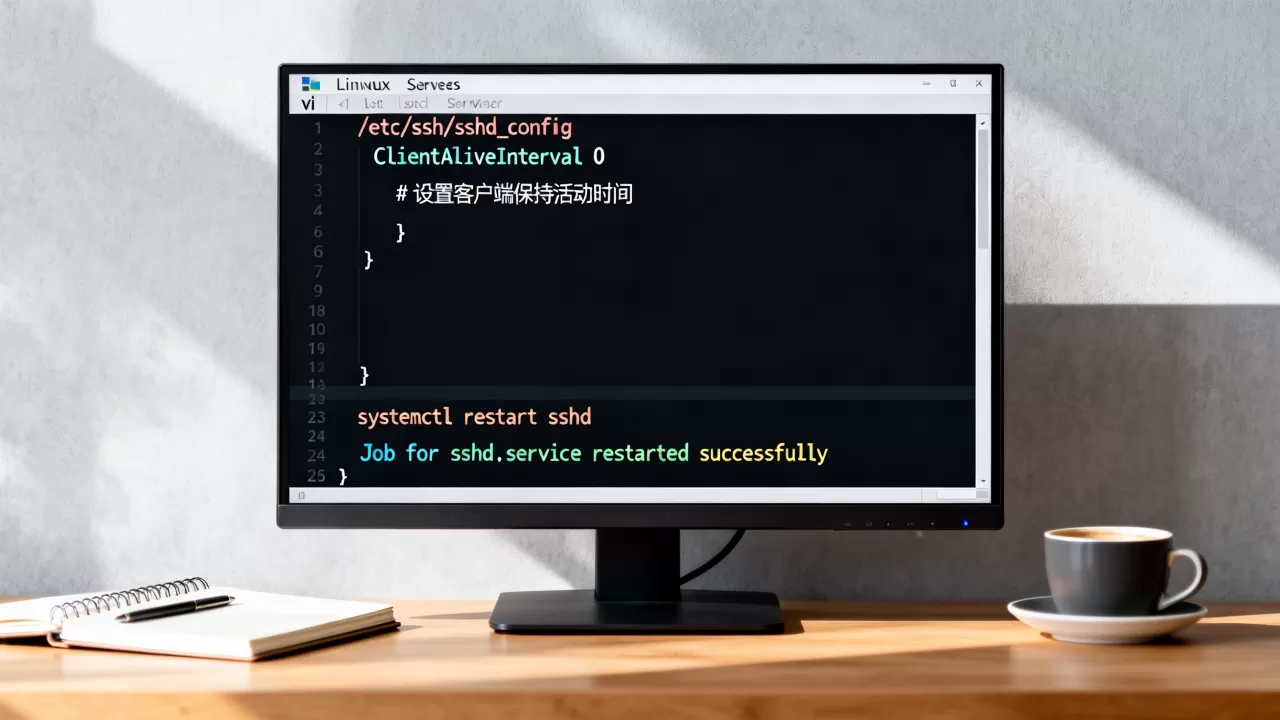
    linux ssh config怎么配置?ssh连接超时解决方法

    sudo systemctl restart sshd;在Ubuntu/Debian系统中,命令同样适用。

防火墙配合策略

仅修改SSH配置是不够的,你还需要在防火墙中开放新端口,否则,你将无法从外部连接服务器。

  • UFW防火墙:执行sudo ufw allow 2222/tcp,然后重启防火墙服务。
  • Firewalld防火墙:执行sudo firewall-cmd --permanent --add-port=2222/tcp,随后执行sudo firewall-cmd --reload。

行业共识认为,这种“安全通过隐匿”(Security by Obscurity)的策略虽不能抵御高级攻击,但能过滤掉90%以上的自动化垃圾流量。

强化认证机制:密钥与密码的博弈

密码认证存在被暴力破解的风险,尤其是当密码强度不足时,相比之下,SSH密钥认证基于非对称加密,安全性远高于密码。

生成并部署SSH密钥

在本地客户端生成密钥对,并将公钥上传至服务器。

  1. 在本地终端执行ssh-keygen -t ed25519,Ed25519算法比传统的RSA更短、更快且更安全。
  2. 将公钥复制到服务器,使用命令ssh-copy-id -p 2222 user@your_server_ip,如果端口非默认,需指定-p参数。
  3. 验证连接,尝试通过新端口登录,确保密钥认证生效。

禁用密码登录

一旦密钥认证配置完成,应立即禁用密码登录,彻底关闭暴力破解的入口。
linux ssh config怎么配置?ssh连接超时解决方法

在/etc/ssh/sshd_config中,找到并修改以下参数:

  • PasswordAuthentication no
  • ChallengeResponseAuthentication no
  • UsePAM no(在某些系统中可能需要保留PAM以支持其他认证方式,需根据实际环境调整)

修改完成后,重启SSH服务,即使有人猜到了你的密码,也无法登录,因为没有密码认证通道。

紧急情况应对

如果禁用密码后无法登录,不要惊慌,通过云服务商的控制台提供的“VNC”或“串行控制台”功能,可以直接在浏览器中操作服务器,重新启用密码认证或修复配置。

高级防护:限制访问与超时设置

除了端口和认证,限制来源IP和设置空闲超时也是重要的安全加固手段。

基于IP的访问控制

如果你的办公IP是固定的,可以通过AllowUsers或AllowGroups指令限制特定用户或组从特定IP登录。

在sshd_config中添加:
AllowUsers admin@192.168.1.100
这表示仅允许用户admin从IP 192.168.1.100登录。

设置空闲超时断开

防止因终端未关闭导致的会话残留风险。

  • ClientAliveInterval 300:每300秒发送一次心跳包。
  • ClientAliveCountMax 2:如果连续2次无响应,则断开连接。

这意味着如果客户端空闲超过10分钟,服务器将自动断开连接。

常见问题与故障排查
linux ssh config怎么配置?ssh连接超时解决方法

Linux ssh config修改后无法连接怎么办

如果修改配置后无法连接,首先检查防火墙是否开放了新端口,确认SSH服务是否正在运行,如果怀疑配置错误导致服务无法启动,可通过云服务商的控制台进行修复,切记,在禁用密码登录前,务必确保密钥认证已正常工作。

SSH连接速度慢如何解决

SSH连接慢通常是因为DNS反向解析耗时过长,在sshd_config中设置UseDNS no,可以跳过DNS反向解析步骤,显著提升连接速度,使用Compression yes可以启用压缩,在网络带宽有限时也能改善体验。

如何查看SSH登录日志

监控登录尝试是发现攻击的重要手段,在大多数Linux发行版中,SSH日志位于/var/log/auth.log(Ubuntu/Debian)或/var/log/secure(CentOS/RHEL),使用命令tail -f /var/log/auth.log可以实时查看登录尝试,关注包含Failed password或Invalid user的行,这些是暴力破解的典型迹象。

优化SSH配置并非一蹴而就,而是一个持续的过程,从修改默认端口、启用密钥认证,到限制IP和设置超时,每一步都在增加攻击者的成本,据工信部相关安全报告提及,规范的基础配置能抵御绝大多数初级威胁,不要忽视这些看似琐碎的设置,它们构成了服务器安全的基石,定期审查配置文件,保持SSH服务更新,是每位运维人员的基本素养。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/466957.html

赞 (0)
Excel中mod函数怎么用?mod函数取余数公式
上一篇 2026年7月7日 11:33
IIS配置CDN加速,IIS服务器如何配置CDN
下一篇 2026年7月7日 11:35

相关推荐

  • ai国外教程网站怎么用?国外AI教程网站推荐

    掌握国外AI教程网站的使用方法,是低成本获取全球顶尖人工智能知识、跨越信息鸿沟的最高效路径,核心在于精准筛选高价值平台、熟练运用访问工具、构建系统化的学习路径,这不仅能解决国内AI教育资源滞后的问题,更能让学习者直接对接国际前沿技术,极大提升学习效率与专业竞争力, 精准筛选:锁定高价值权威平台面对海量信息,筛选……

    2026年3月16日
    12100
  • 国外cap云存储接口怎么用?国外云存储接口配置教程

    在全球化数据交互日益频繁的今天,企业与开发者面临的最大挑战已不再是单纯的存储空间问题,而是如何在高并发、低延迟的网络环境下,实现数据的一致性、可用性与分区容错性的完美平衡,国外cap云存储接口作为连接本地应用与全球分布式云端的桥梁,其核心价值在于通过先进的架构设计,帮助业务系统在CAP理论约束下找到最优解,实现……

    2026年3月3日
    11900
  • 辽宁丹东联通dns的服务器地址是多少?,怎么设置?

    辽宁丹东联通DNS服务器地址为:主DNS 202.106.0.20,备DNS 202.106.148.1,这两个地址长期稳定,覆盖丹东地区所有联通宽带用户,是联通官方推荐的配置,为何需要手动设置DNS?大多数人使用网络默认自动获取DNS,但手动设置能解决不少隱性问题,自动获取的DNS有时会被劫持,导致网页跳转广……

    2026年8月20日
    600
  • 鞍山做网站公司,分公司网站可以备案到总公司吗

    分公司或子公司的网站完全可以备案到总公司的备案主体下,这是企业集团进行互联网资质管理最规范、最高效的途径,根据工信部《非经营性互联网信息服务备案管理办法》及相关规定,分公司通常不具备独立法人资格,其网站应当作为总公司备案主体下的一个“网站”或“域名”进行添加;而子公司虽具备独立法人资格,但在实际操作中,若由总公……

    2026年3月17日
    13200
  • aspx防止网站被扫描怎么做,网站防扫描的方法有哪些

    防御ASPX网站被扫描的核心在于构建“深度防御体系”,单纯依赖默认配置或单一防护手段已无法应对自动化攻击工具的探测,网站安全是一场攻防博弈,防止被扫描不仅是为了隐藏敏感路径,更是为了增加攻击者的时间成本,从而迫使对方放弃攻击, 针对ASPX架构的特点,必须从请求特征过滤、敏感信息屏蔽、访问权限控制三个维度同步入……

    2026年3月22日
    10200
  • 洛杉矶VPS年付22美元值得买吗?洛杉矶VPS无限流量推荐

    洛杉矶3核2G内存无限流量VPS年付仅需22美元,且支持每月免费更换一次IP,这是目前性价比极高的入门级建站与开发方案,在数字化浪潮席卷全球的今天,稳定的服务器资源已成为个人开发者、小微企业以及跨境电商卖家的刚需,对于预算有限但追求高性能的用户来说,如何在有限的支出内获得最大的资源回报,是一个值得深思的问题,洛……

    2026年6月25日
    2000
  • ASP如何获取主域名?ASP获取主域名代码

    在ASP环境中获取主域名,最稳定且通用的方法是结合ServerVariables(“HTTP_HOST”)与自定义白名单逻辑,以排除子域名干扰并精准定位根域名,许多开发者在构建多站点架构或SaaS平台时,常遇到主域名识别错误的痛点,比如用户访问 www.example.com 和 blog.example.co……

    2026年6月11日
    3700
  • 5M独享服务器到底能连接多少人,带宽不够用怎么办?

    5m独享服务器能连接多少人?答案是:普通图文网站可同时承载300-500人在线,API接口可达上千人,视频直播仅能支撑5-10路,核心取决于业务类型、单请求大小和用户操作频率,5m独享服务器的带宽究竟意味着什么5M独享,指的是服务器独享5Mbps(兆比特每秒)的出口带宽,换算成我们熟悉的下载速度,大约是640K……

    2026年8月12日
    600
  • Linux网卡路径在哪?Linux系统网卡配置文件路径

    Linux系统中的网卡路径通常位于/etc/sysconfig/network-scripts/(CentOS/RHEL系列)或/etc/netplan/(Ubuntu/Debian系列),具体取决于发行版及网络管理工具的配置,在Linux的世界里,网络配置不像Windows那样藏在一个图形化的控制面板里,而是……

    2026年7月7日
    4900
  • linux子命令怎么用?linux常用子命令大全

    Linux子命令是父命令后用于执行具体细分操作的指令,掌握它们能让你从“只会基础操作”进阶为“高效运维专家”,核心在于理解命令的模块化设计逻辑,很多刚接触Linux的朋友,看到终端里那一长串字符就头大,Linux命令的设计哲学非常像汽车:git是整车,git commit是引擎启动,git push是挂挡前行……

    2026年7月4日
    4000

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注