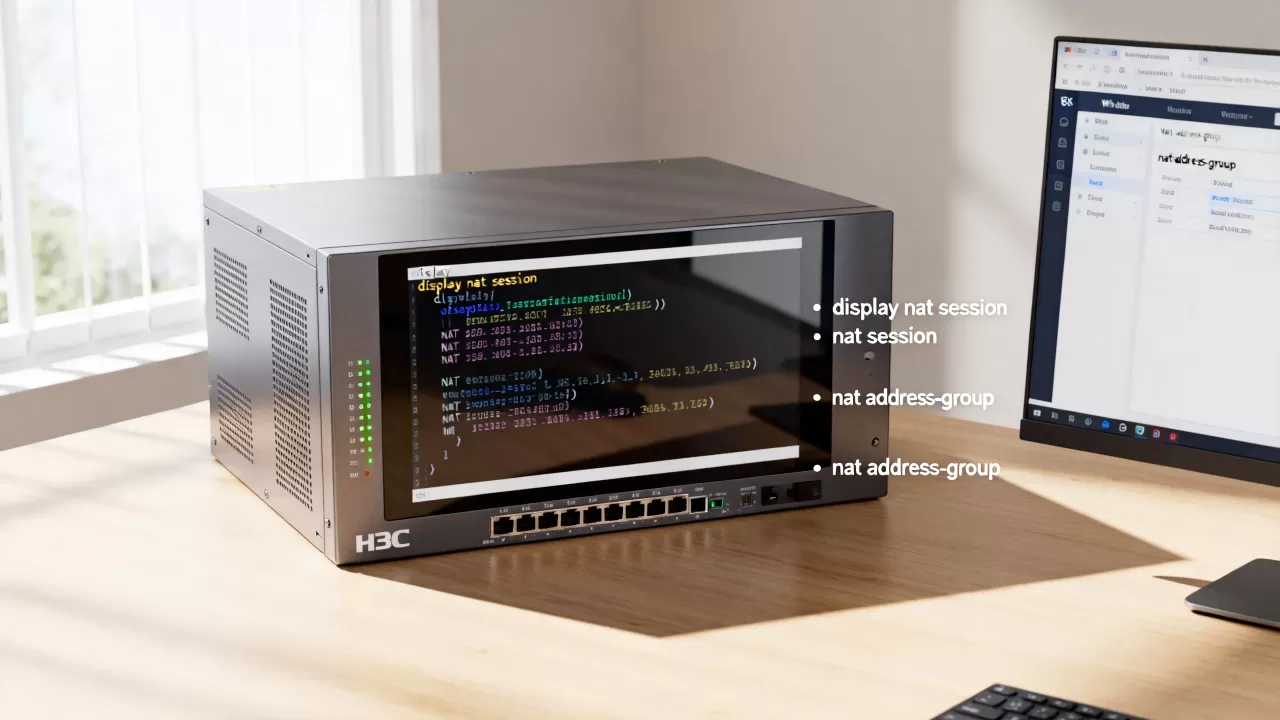
在H3C防火墙中查看NAT转换,最直接的方法是通过命令行界面执行display nat session命令,该命令能实时展示所有正在进行的地址转换会话,包括源/目的IP、端口及转换后的地址信息。
网络安全设备的管理往往伴随着大量的配置排查工作,而NAT(网络地址转换)作为内外网通信的枢纽,其状态监控是运维人员日常工作的核心环节,很多刚接触H3C设备的工程师容易陷入“配置了却没生效”的焦虑中,其实只要掌握了正确的查看路径,问题往往迎刃而解,本文将深入解析如何高效查看NAT会话,并结合实际场景提供排查思路。
实时会话查看与基础命令解析
在H3C Comware V7及以上版本的操作系统中,查看NAT会话状态主要依赖于命令行界面(CLI),这是最底层也最准确的数据来源,能够反映设备当前的真实处理状态。
核心命令详解
执行display nat session是获取NAT转换信息的第一步,这条命令会列出当前设备上所有活跃的NAT会话条目,对于大型网络环境,直接执行该命令可能会导致输出信息过多,因此需要配合过滤参数使用。
- 查看特定协议的会话:通过添加
protocol参数,可以筛选出特定协议(如TCP、UDP)的NAT会话,查看TCP协议的NAT会话,命令为display nat session protocol tcp。 - 查看特定IP的会话:如果怀疑某个特定IP存在NAT问题,可以使用
source或destination参数进行过滤。display nat session source 192.168.1.100可以查看源IP为192.168.1.100的所有NAT会话。 - 查看特定端口的会话:对于端口映射(Server NAT)场景,可以通过
destination-port参数精准定位。display nat session destination-port 80可以查看所有目的端口为80的NAT会话,这对于排查Web服务器访问故障非常有效。
输出字段解读
理解输出结果的关键在于识别各个字段的含义,典型的NAT会话条目包含以下关键信息:
- Protocol:协议类型,如TCP、UDP或ICMP。
- Source IP/Port:原始源IP地址和端口号。
- Destination IP/Port:原始目的IP地址和端口号。
- Translated Source IP/Port:转换后的源IP和端口(对于SNAT)或原始源IP和端口(对于DNAT)。
- Translated Destination IP/Port:转换后的目的IP和端口(对于DNAT)或原始目的IP和端口(对于SNAT)。
- State:会话状态,如ESTABLISHED(已建立)、SYN_SENT(连接中)等。
业内专家指出,会话状态是判断NAT是否正常工作的重要指标,如果看到大量的SYN_SENT状态且长时间未转变为ESTABLISHED,通常意味着连接在转换过程中被阻断或超时。
高级排查与日志分析
当基础命令无法直观定位问题时,需要借助更高级的查看手段,包括日志分析和配置回溯,特别是对于H3C防火墙NAT转换失败排查的场景,日志记录提供了宝贵的线索。
启用NAT日志功能
默认情况下,H3C防火墙可能不会记录所有的NAT转换日志,因为这会产生巨大的性能开销,但在排查疑难杂症时,临时开启日志功能是必要的。
- 配置步骤:
- 进入系统视图:
system-view - 开启NAT日志功能:
nat log enable - 设置日志级别:
nat log level information - 指定日志输出位置:通常输出到信息中心或远程Syslog服务器。
- 进入系统视图:
开启后,当NAT转换成功或失败时,系统会生成相应的日志信息,通过查看这些日志,可以明确知道数据包是在哪个阶段被丢弃的,如果日志显示“NAT address pool exhausted”,则说明地址池耗尽,无法进行新的转换。
配置回溯与规则匹配
NAT看似“失效”,实际上是规则匹配顺序的问题,H3C防火墙遵循“首次匹配”原则,即数据包一旦匹配到某条NAT规则,后续的规则将不再生效。
- 查看NAT规则配置:使用
display current-configuration | include nat可以快速查看当前的NAT相关配置。 - 检查规则优先级:确保重要的NAT规则(如服务器映射)配置在普通NAT规则(如地址池转换)之前。
- 对比不同版本的差异:在进行H3C防火墙NAT配置对比时,特别注意规则中的ACL(访问控制列表)是否准确,ACL定义的是“哪些流量需要转换”,如果ACL配置错误,即使NAT规则存在,流量也不会被转换。
常见场景下的NAT查看技巧
不同的业务场景对NAT查看的需求各不相同,理解场景化的查看方法,能大幅提高运维效率。
服务器发布(DNAT)场景
在发布内部服务器(如Web、Mail)时,管理员最关心的是外部用户能否正确访问,查看NAT会话的重点在于确认目的地址转换是否正确。
- 操作路径:执行
display nat session destination <公网IP> <端口>。 - 关键检查点:确认
Translated Destination IP是否指向了正确的内部服务器IP,如果指向错误,说明NAT规则配置有误或ACL匹配错误。 - 常见问题:外部用户能Ping通公网IP,但无法访问服务,这通常是因为NAT会话存在,但防火墙的安全策略(Security Policy)未放行流量,此时需结合
display firewall session table查看安全策略会话。
内网上网(SNAT)场景
对于内网用户通过防火墙访问互联网的场景,NAT转换通常是动态的,管理员需要监控地址池的使用情况,防止IP耗尽。
- 操作路径:执行
display nat address-group查看地址池状态,结合display nat session source <内网网段>
查看具体转换情况。
- 关键检查点:确认
Translated Source IP是否来自预期的地址池,如果大量会话使用了一个非预期的IP,可能意味着存在NAT规则冲突。 - 性能监控:在高并发场景下,NAT会话数会迅速增长,如果设备CPU利用率过高,可能是NAT表项过多导致,此时需考虑优化NAT策略,如使用NAPT(网络地址端口转换)而非一对一NAT。
常见问题解答(FAQ)
H3C防火墙NAT会话查看命令有哪些具体区别?
display nat session用于查看实时转换会话,反映当前流量状态;display nat statistics用于查看NAT统计信息,如转换次数、失败次数等,反映长期趋势;display nat address-group用于查看地址池配置及使用情况,三者结合使用,才能全面掌握NAT状态。
为什么查看NAT会话时找不到预期的转换记录?
这通常由以下原因导致:一是会话已过期,NAT会话有超时机制,长时间无数据传输的会话会被清除;二是ACL配置错误,导致流量未匹配到NAT规则;三是安全策略拦截,流量在到达NAT模块前已被丢弃;四是流量方向错误,NAT规则仅对特定方向(如从Zone A到Zone B)生效,建议先检查display firewall session table确认流量是否到达防火墙,再检查NAT规则匹配情况。
H3C防火墙NAT转换失败如何快速定位?
使用display nat session确认是否有会话生成,如果没有会话,说明流量未匹配NAT规则或ACL,需检查ACL和NAT规则配置,如果有会话但状态异常(如SYN_SENT),则需检查后端服务器响应及安全策略,开启NAT日志功能,查看具体失败原因,如地址池耗尽、端口冲突等,检查物理链路及接口状态,确保数据包能正常进出防火墙,据工信部相关网络安全运维指南建议,定期清理无效NAT会话并优化规则顺序,是预防此类问题的有效手段。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/466127.html