

CCE(云容器引擎)本身具备支持等保三级认证的技术底座,但能否直接通过认证,取决于具体的云厂商资质、网络架构配置以及业务系统的合规改造,通常作为云基础设施层满足等保三级要求的关键组件。
在保险行业,数据是核心资产,监管对信息安全的要求近乎苛刻,等保三级(网络安全等级保护第三级)不仅是合规底线,更是业务连续性的护城河,许多IT负责人常问:既然用了云原生技术,CCE能不能直接帮我搞定等保三级?答案并非简单的“能”或“不能”,而是一个关于“责任共担”与“架构适配”的系统工程。
CCE在等保三级中的角色定位与能力边界
要理解CCE是否支持等保三级,首先要厘清云原生环境下的责任共担模型,在传统的IDC机房,企业需要自己买防火墙、配服务器、搞物理隔离,而在公有云环境中,云厂商负责“云本身的安全”,用户负责“云内部的安全”。
基础设施层的合规背书
主流云厂商的CCE服务,其底层物理基础设施(数据中心、物理服务器、网络骨干)通常已经通过了等保三级甚至更高级别的认证,这意味着,当你的业务运行在CCE之上时,你天然继承了底层物理环境的合规优势。
业内专家指出,云厂商提供的合规性报告(如SOC2、ISO27001、等保三级测评报告)是用户进行自身等保测评时的重要佐证材料,你不需要重新去评估机房门禁、防雷接地或物理访问控制,这些工作已由云厂商完成。
容器层面的安全能力
CCE作为容器编排服务,提供了原生支持等保要求的安全特性。
- 网络隔离:通过VPC(虚拟私有云)和子网划分,实现不同业务系统的逻辑隔离,满足等保中关于“通信网络架构”的要求。
- 访问控制:基于RBAC(基于角色的访问控制)的权限管理体系,确保只有授权人员才能操作生产环境,符合“身份鉴别”和“访问控制”的要求。
- 审计日志:CCE默认记录API调用、Pod创建删除等操作日志,并支持对接云审计服务(CTS),实现操作的可追溯性,满足“安全审计”要求。
容器本身的动态性、 ephemeral(易失性)特征,也给传统的安全监控带来了挑战,如果缺乏正确的配置,CCE可能成为安全盲区。
保险行业落地等保三级的实操路径
保险业务具有高频交易、敏感数据多、监管严的特点,在CCE上部署保险核心系统或营销系统时,必须采取针对性的加固措施。
网络架构的合规改造
等保三级要求具备“通信保密性”和“抗抵赖性”,在CCE环境中,这通常通过以下架构实现:
- 多可用区部署:将CCE集群跨可用区部署,避免单点故障,满足“冗余设计”要求。
- 微隔离策略:利用CCE的NetworkPolicy或Service Mesh,实现Pod级别的细粒度访问控制,支付微服务只能被订单微服务调用,不能被外部直接访问。
- 边界防护:在CCE前端部署WAF(Web应用防火墙)和DDoS高防,拦截外部攻击,这是等保中“入侵防范”和“恶意代码防范”的关键环节。
数据安全的专项加固
保险数据涉及个人隐私和资金安全,数据加密是重中之重。
- 传输加密:强制使用HTTPS/TLS 1.2以上版本,确保数据在传输过程中不被窃听。
- 存储加密:对持久化存储(如云硬盘、对象存储)启用服务端加密,密钥由KMS(密钥管理服务)统一管理,实现密钥与数据分离。
- 脱敏处理:在开发和测试环境中,对敏感字段(如身份证号、手机号)进行动态脱敏,防止数据泄露。
安全运维的自动化
等保三级要求定期进行漏洞扫描和渗透测试,借助CCE的生态工具,可以实现自动化安全运维:
- 镜像安全扫描:在镜像构建阶段,集成安全扫描工具,检测基础镜像中的CVE漏洞,阻断不安全镜像进入生产环境。
- 运行时监控:部署运行时安全代理,实时监控容器内的异常行为(如提权、异常网络连接),并自动告警。
CCE与其他云原生方案对比及选型建议
在评估CCE是否适合等保三级时,常有人将其与自建K8s集群或其他云厂商方案对比。
自建K8s vs 托管CCE
| 维度 | 自建K8s集群 | 托管CCE服务 |
|---|---|---|
| 合规责任 | 用户负责底层OS、网络、物理安全,合规成本高 | 云厂商负责底层,用户聚焦应用层,合规效率高 |
| 补丁更新 | 需手动升级Master节点和Node节点,停机风险大 | 云厂商自动升级,无缝切换,业务无感知 |
| 审计日志 | 需自行搭建ELK等日志系统,维护复杂 | 原生对接云审计,开箱即用,数据完整 |
| 初始投入 | 低(仅需服务器费用) | 中(包含服务管理费) |
| 长期成本 | 高(人力运维成本巨大) | 低(自动化程度高,人力投入少) |
对于保险行业而言,时间就是金钱,合规就是生命线,自建K8s虽然看似灵活,但面对等保三级严格的测评要求,运维团队需要投入大量精力在底层基础设施的加固上,而托管CCE通过“服务化”的方式,将复杂的合规工作内化,让企业能更专注于业务逻辑的安全。
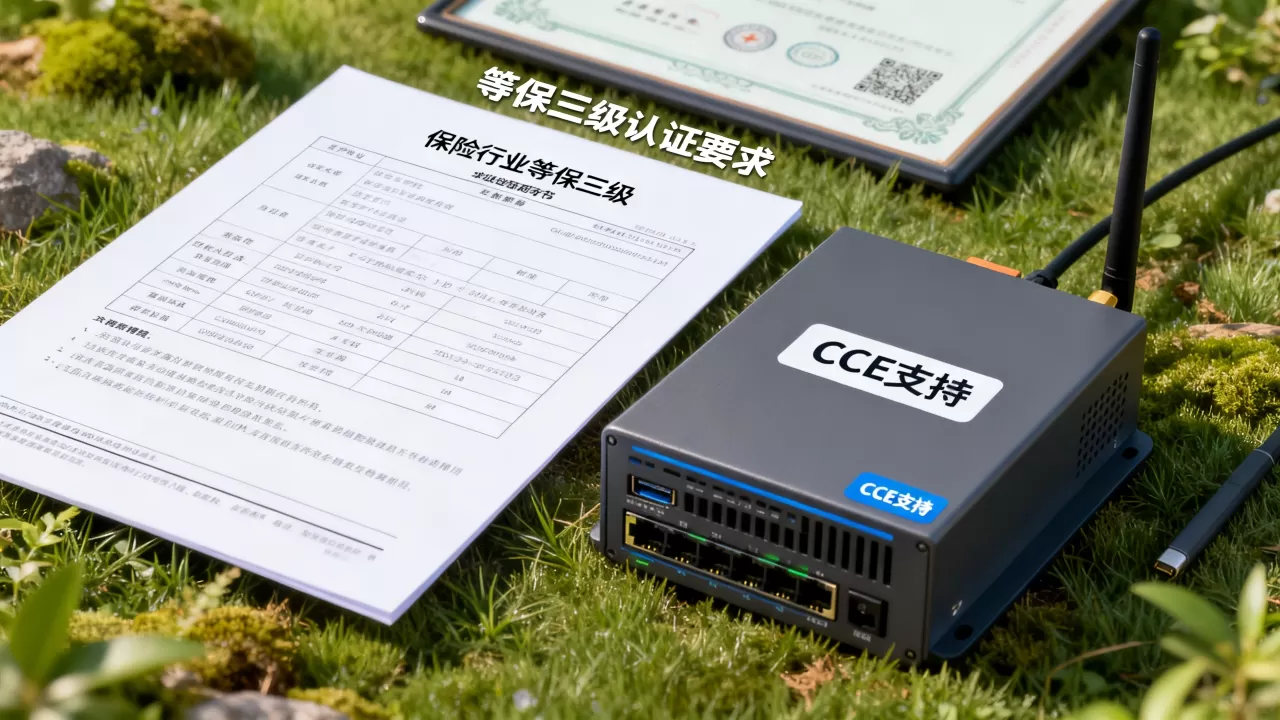
行业共识认为,对于非云原生基因深厚的传统金融机构,选择托管容器服务是降低合规风险、提升安全效率的最优解。
常见疑问解答:CCE支持等保三级认证吗?
CCE单独能过等保三级吗?
CCE作为云资源的一部分,不能单独申请等保三级认证,等保测评的对象是“信息系统”,包括硬件、软件、网络、数据及管理制度,CCE是其中的计算和编排组件,你需要将整个保险业务系统(包括CCE集群、数据库、应用代码、管理制度)作为一个整体进行测评,CCE提供的合规能力是系统通过测评的必要条件,而非充分条件。
使用CCE后,还需要购买防火墙吗?
需要,虽然CCE提供了网络隔离能力,但等保三级要求在网络边界部署入侵防范和恶意代码防范设施,通常建议在CCE前端部署云WAF和DDoS防护,这些属于网络边界安全设备,是独立于CCE之外的安全组件,CCE内部的网络策略(NetworkPolicy)主要解决东西向流量(微服务间)的安全,而南北向流量(互联网到内网)仍需边界设备防护。
等保三级测评时,CCE相关的文档如何准备?
在测评过程中,你需要向测评机构提供以下材料:
- 云厂商提供的等保三级合规报告或资质证明。
- CCE集群的网络拓扑图,展示VPC、子网、安全组、WAF的部署关系。
- CCE的访问控制策略配置截图,证明权限最小化原则已落实。
- 安全审计日志的抽样记录,证明操作可追溯。
- 镜像安全扫描报告和漏洞修复记录。
这些文档能有力证明你在云原生环境下的安全管理是到位的,有助于顺利通过测评。
CCE完全具备支持等保三级认证的技术能力,且能显著降低合规门槛,保险企业应充分利用云厂商的合规背书,结合自身的业务特点,构建纵深防御体系,确保安全与效率并重。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/465693.html





评论列表(1条)
其实正确的做法是别光看技术底座,得看厂商资质。我补充一点,保险这块数据太敏感了,光靠CCE可不够,业务系统改造才是大头。