在Linux环境中解析HTTP报文,核心在于理解其基于文本的明文结构,并通过tcpdump或Wireshark等工具捕获原始字节流,结合正则表达式或专用脚本提取状态码、Header及Body内容,这是排查网络延迟、调试API接口及分析安全漏洞的最底层手段。
Linux环境下HTTP报文的基础结构认知
HTTP协议是应用层协议,它不关心底层传输细节,只负责定义客户端与服务器之间的交互格式,在Linux系统中,我们看到的HTTP报文其实是纯粹的ASCII文本流,理解这一结构是进行深度调试的前提,业内专家指出,绝大多数网络问题并非出在TCP握手阶段,而是隐藏在HTTP头部的字段错误或Body编码混乱中。

请求报文的组成要素
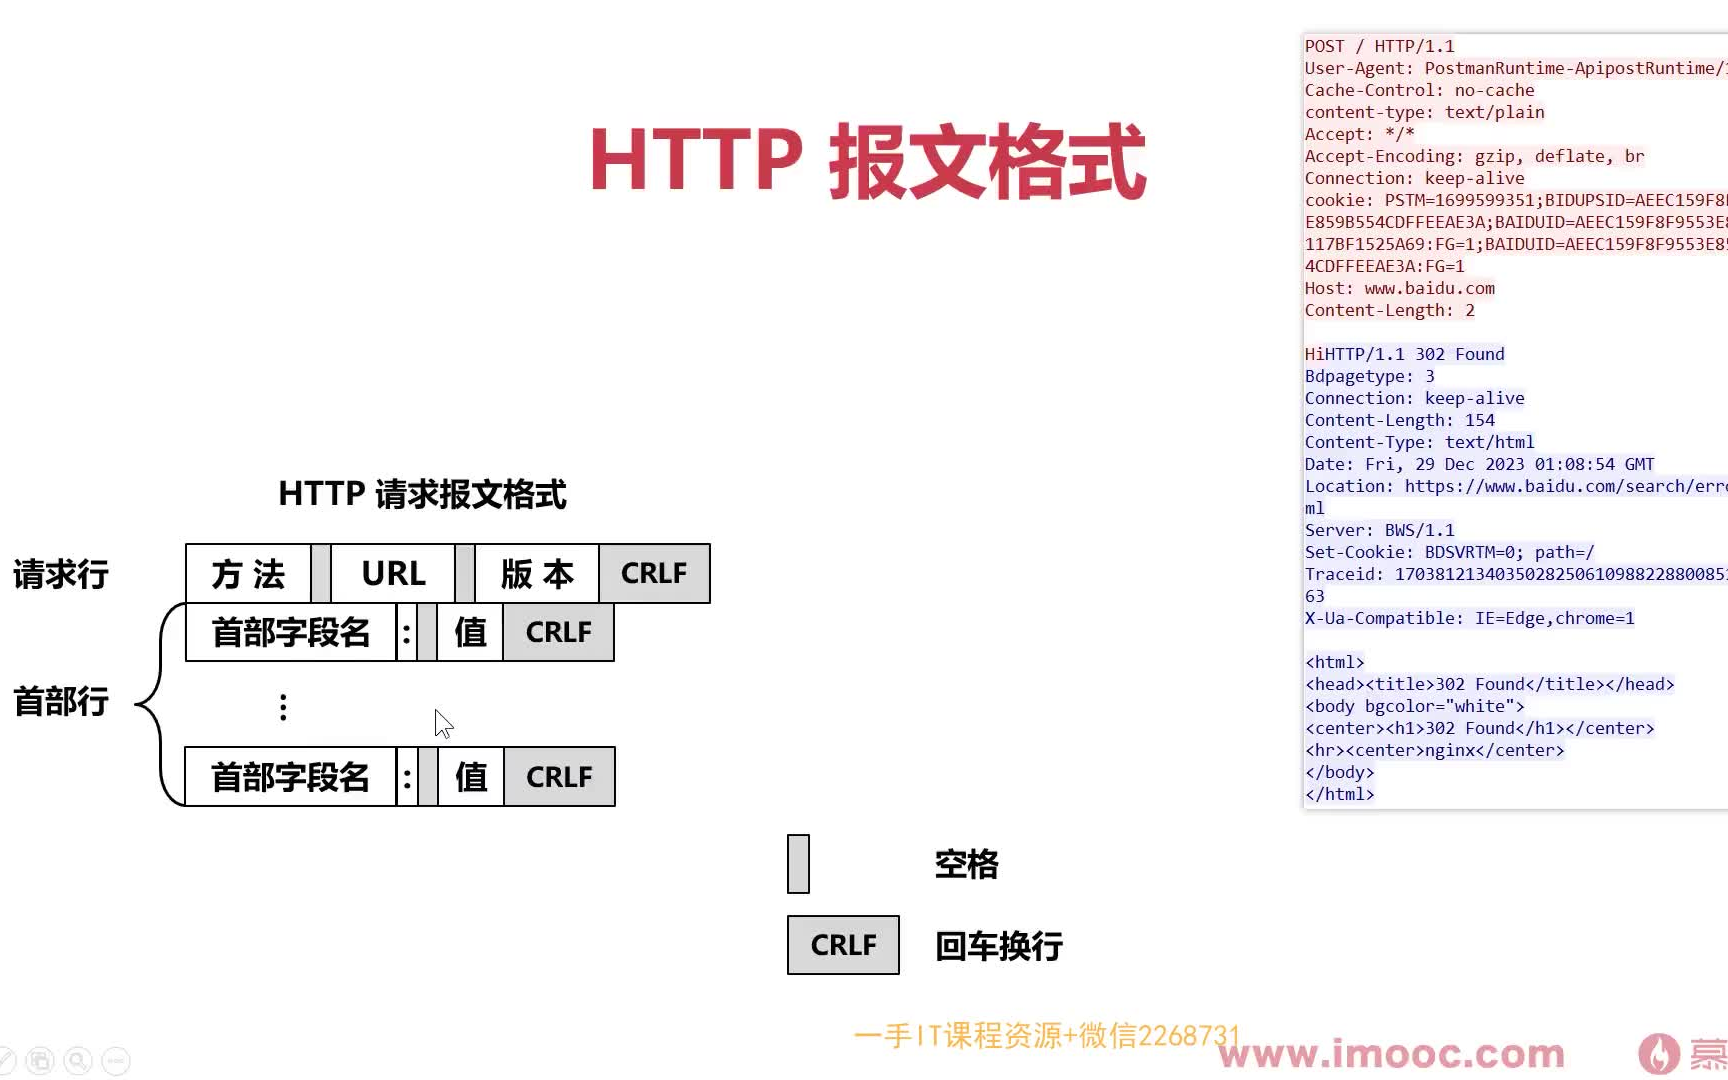
一个标准的HTTP请求报文由三部分组成:起始行、消息报头(Headers)和请求正文(Body)。
起始行:动作与目标的宣言
起始行包含方法、URI和HTTP版本。GET /api/v1/users HTTP/1.1,这里的关键在于方法的选择,GET用于获取资源,POST用于提交数据,在Linux调试中,经常遇到405 Method Not Allowed错误,这通常是因为客户端发送了服务器不支持的方法,或者反向代理配置限制了特定路径的访问权限。
消息报头:元数据的集合
Header部分由键值对组成,每行一个字段,常见的字段包括Host、User-Agent、Content-Type和Authorization。Host字段在HTTP/1.1中是必须的,它告诉服务器请求的目标主机名,这对于虚拟主机(Virtual Host)部署至关重要,如果Host缺失或错误,Nginx或Apache可能无法正确路由请求,导致返回400 Bad Request。
有效载荷
Body部分仅在POST、PUT等包含数据的请求中存在,它通常以空行与Header分隔,对于JSON数据,Content-Type必须设置为application/json,否则服务器解析器可能拒绝处理。
响应报文的反馈机制
响应报文结构与请求类似,但起始行是状态行。
状态码:沟通的结果
状态码分为五类:1xx(信息)、2xx(成功)、3xx(重定向)、4xx(客户端错误)、5xx(服务器错误),在Linux日志分析中,200 OK和304 Not Modified是最常见的成功状态,而403 Forbidden通常意味着权限不足,404 Not Found表示资源不存在,502 Bad Gateway则暗示后端服务不可达。
响应头:控制缓存与安全
Cache-Control、ETag和Last-Modified用于控制浏览器缓存策略。Set-Cookie用于会话管理。X-Frame-Options用于防止点击劫持,这些头部字段直接影响用户体验和安全性。
Linux下捕获与分析HTTP报文的实操指南
在Linux服务器上,直接查看HTTP报文需要借助网络抓包工具,最常用的是tcpdump和tshark,以及图形化工具Wireshark(需配合远程抓包或导出文件)。
使用Tcpdump进行实时抓包
tcpdump是Linux自带的轻量级抓包工具,适合在生产环境快速定位问题。
基础捕获命令
要捕获特定端口的HTTP流量,可以使用以下命令:
sudo tcpdump -i eth0 -nn -s 0 -A 'tcp port 80 or tcp port 443'
-i eth0:指定网卡接口。-nn:不解析主机名和服务名,提高速度并减少噪音。-s 0:捕获完整数据包,不截断。-A:以ASCII码显示数据包内容,便于阅读文本报文。'tcp port 80 or tcp port 443':过滤条件,仅捕获HTTP或HTTPS流量。
过滤特定IP或Host
如果服务器流量巨大,全量捕获会导致性能瓶颈,建议增加过滤条件:
sudo tcpdump -i eth0 -nn -s 0 -A 'host 192.168.1.100 and tcp port 80'
这将只捕获与特定IP通信的HTTP流量,对于HTTPS流量,由于数据被加密,
tcpdump只能看到加密后的字节流,无法直接解析HTTP内容,此时需要依赖SSL/TLS密钥或中间人代理工具。
使用Tshark进行结构化解析
tshark是Wireshark的命令行版本,支持更复杂的过滤和导出功能。
导出HTTP字段
可以使用tshark提取特定的HTTP字段,如状态码和URL:
sudo tshark -i eth0 -Y "http.request" -T fields -e http.request.method -e http.request.uri -e http.response.code
这条命令会输出请求方法、URI和响应状态码,非常适合脚本化处理和分析。
保存与后续分析
将抓包数据保存为pcap文件,以便后续使用Wireshark进行图形化分析:
sudo tcpdump -i eth0 -w capture.pcap 'tcp port 80'
在Wireshark中打开capture.pcap文件,可以使用”Follow TCP Stream”功能查看完整的HTTP会话,包括请求和响应的完整内容。
常见HTTP报文问题与排查场景
在实际运维中,HTTP报文问题往往表现为接口超时、数据解析错误或安全拦截。
Content-Type不匹配导致的解析失败
当客户端发送JSON数据但Header中Content-Type设置为text/plain时,后端框架可能无法正确反序列化数据,导致500 Internal Server Error,排查时,检查请求Header中的Content-Type字段,确保其与Body格式一致。
Host头缺失引发的虚拟主机路由错误
在Nginx配置多个虚拟主机时,如果请求缺少Host头,Nginx会将其路由到默认服务器(default server),这可能导致返回错误的页面或400错误,解决方法是在Nginx配置中设置server_name _作为默认服务器,并返回明确的错误信息。
HTTPS证书验证失败
在Linux客户端使用curl访问HTTPS站点时,如果证书不受信任,会返回SSL handshake failed错误,可以通过
-k参数跳过验证(仅用于测试),或安装正确的CA证书到系统信任库中。
HTTP报文安全与优化建议
避免敏感信息泄露
HTTP报文是明文的,除非使用HTTPS,在Header中避免包含敏感信息,如密码、密钥或内部IP地址,使用Authorization头部时,确保通过HTTPS传输,或使用OAuth等安全协议。
优化Header大小
过大的Header会增加网络传输开销,影响加载速度,定期审查Header字段,移除不必要的自定义字段,使用压缩算法(如gzip)压缩Body内容,减少传输数据量。
利用缓存策略提升性能
合理设置Cache-Control和ETag,减少重复请求,对于静态资源,设置较长的缓存时间;对于动态内容,设置较短的缓存时间或禁用缓存。
Q&A:Linux HTTP报文常见问题解析
如何在Linux中查看HTTPS请求的明文内容?
HTTPS使用TLS加密,tcpdump无法直接解析明文,解决方法包括:1. 在服务器端配置Nginx/Apache记录访问日志,日志中包含请求方法和URI;2. 使用客户端代理工具(如mitmproxy)进行中间人抓包,需安装代理根证书;3. 在应用层代码中添加日志,记录请求和响应内容。
为什么tcpdump捕获的HTTP报文不完整?
tcpdump默认可能截断数据包,使用-s 0参数可捕获完整数据包,如果网络中存在MTU限制或分片,需确保抓包工具能重组分片,对于大Body请求,确保缓冲区足够大,避免截断。
如何快速定位HTTP 502错误的原因?
502 Bad Gateway表示网关服务器从上游服务器收到无效响应,排查步骤:1. 检查上游服务(如PHP-FPM、Node.js)是否正常运行;2. 查看上游服务日志,确认是否有崩溃或超时;3. 检查网络连通性,确保网关能访问上游服务端口;4. 检查防火墙规则,是否阻止了网关与上游服务的通信。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/464975.html