Linux服务器入侵后,核心处置逻辑是“先隔离、再取证、后修复”,切勿直接重启或删除可疑进程,否则将永久丢失关键内存与日志证据。
当你的Linux服务器出现CPU异常飙升、未知用户登录或文件被篡改时,恐慌往往比攻击本身更具破坏性,很多运维人员的第一反应是重启服务器,这看似能暂时恢复服务,实则彻底销毁了内存中的恶意进程、网络连接和加密密钥,让后续溯源工作变得几乎不可能,真正的应急响应是一场与时间的赛跑,需要冷静、有序地执行标准化流程。
Linux入侵痕迹排查实战指南
面对潜在的入侵事件,我们需要像侦探一样,从系统的最底层开始梳理,排查的核心在于发现“异常”与“常态”的差异。
第一步:紧急隔离与现场保护
在深入调查之前,必须切断攻击者与系统的交互通道,但保留系统运行状态。
网络隔离策略
不要直接拔掉网线或执行reboot命令,最稳妥的方式是通过防火墙规则限制出入流量,仅允许管理IP访问SSH端口,阻断其他所有外部连接,这能防止攻击者继续下载恶意软件或上传窃取的数据。
快照备份
如果服务器运行在虚拟化环境中,立即创建磁盘快照,这是最后的救命稻草,万一后续操作失误导致系统崩溃,可以一键回滚到入侵前的状态。
第二步:用户与权限审计
攻击者通常会创建后门账户或提升权限,检查用户列表是排查的基础。
检查异常账户
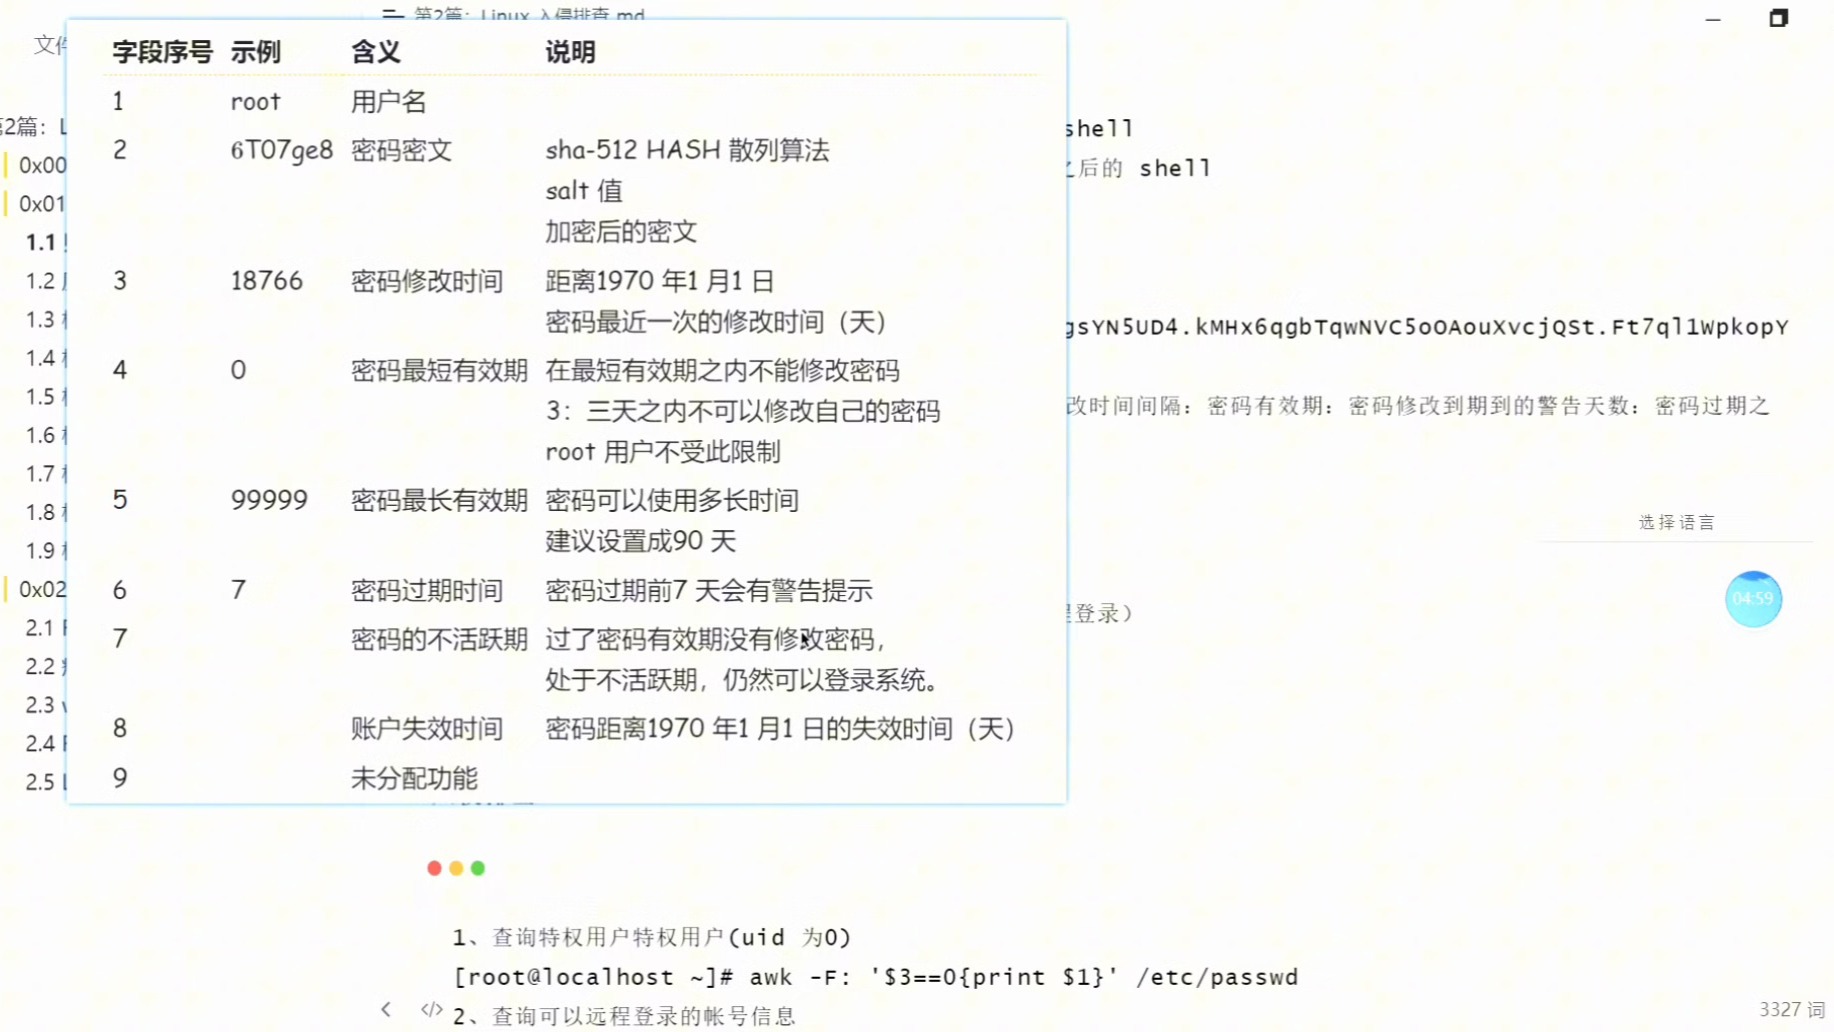
查看/etc/passwd文件,重点关注UID为0的非root用户,或者最近创建的用户,正常系统中,UID为0的用户只有root。
- 使用命令:
awk -F: '$3==0 {print $1}' /etc/passwd - 检查最近登录用户:
last命令可查看历史登录记录,关注非工作时间的登录IP。 - 检查sudo权限:
cat /etc/sudoers及/etc/sudoers.d/
目录下是否有不明授权。
SSH密钥后门
攻击者常将自己的公钥写入用户的authorized_keys文件中,以便免密登录。
- 检查路径:
~/.ssh/authorized_keys - 对比已知合法密钥,删除任何陌生的公钥行。
第三步:进程与网络连接分析
恶意程序通常以进程形式运行,并维持与攻击者的网络连接。
可疑进程识别
使用top或htop查看CPU和内存占用最高的进程,注意那些名称随机、路径隐蔽(如/tmp、/dev/shm)或伪装成系统进程(如kthreadd)的异常进程。
- 查看进程详情:
ps auxf可以以树状结构展示进程父子关系,帮助发现隐藏的子进程。 - 检查进程打开的文件:
lsof -p <PID>可查看该进程读取或写入的文件,若发现访问敏感文件(如/etc/shadow),则高度可疑。
异常网络连接
攻击者需要与C2服务器通信,检查当前活跃的网络连接。
- 监听端口:
netstat -tulnp或ss -tulnp - 建立连接:
netstat -anp | grep ESTABLISHED - 重点关注:非标准端口、连接至海外陌生IP、或频繁短连接的行为,若发现可疑IP,立即通过防火墙封禁。
日志分析与持久化机制排查
日志是入侵者的“脚印”,但攻击者往往会清除日志以掩盖踪迹,不仅要查看日志,还要检查日志是否被篡改。
系统日志完整性校验
Linux主要使用syslog或journald记录系统事件。
检查关键日志文件
/var/log/auth.log(Debian/Ubuntu) 或/var/log/secure(CentOS/RHEL):记录登录尝试、sudo使用等安全事件。/var/log/messages:记录系统通用消息。- 检查日志文件大小:如果某个日志文件突然变得极小或为空,极可能被恶意清空。
日志篡改迹象
- 检查日志文件的最后修改时间:
ls -l /var/log/ - 对比系统时间与日志时间戳:若日志时间戳早于系统时间,或存在大量时间跳跃,可能遭到篡改。
持久化机制排查
攻击者为了确保即使重启也能保持控制,会设置持久化机制。
定时任务
检查crontab是发现持久化后门的关键。
- 用户级定时任务:
crontab -l - 系统级定时任务:
ls -l /etc/cron.d/、/etc/cron.daily/等目录。 - 查找异常脚本:重点检查
/tmp、/var/tmp下的可执行脚本,这些是攻击者常用的临时执行目录。
系统服务
检查是否有新增的异常systemd服务。
- 列出所有服务:
systemctl list-units --type=service --state=running - 检查服务文件:查看可疑服务的
.service,确认其执行路径和参数。
启动项与内核模块
- 检查
/etc/rc.local:虽然已逐渐被淘汰,但仍可能被利用。 - 检查已加载的内核模块:
lsmod,查看是否有非标准模块。
Webshell与文件完整性监控
对于Web服务器,Webshell是常见的入侵入口。
Web目录扫描
使用工具或脚本扫描Web根目录下的可疑文件。
- 查找最近修改的文件:
find /var/www/html -type f -mtime -7 - 查找可执行脚本:
find /var/www/html -name ".php" -o -name ".jsp" -o -name ".asp" - 检查文件内容:使用
grep搜索常见的Webshell特征码,如eval、base64_decode、system等函数调用。
文件完整性监控
部署AIDE或Tripwire等工具,定期校验系统文件哈希值,虽然事后补救无法恢复被篡改的文件,但能快速定位哪些核心系统文件被修改。
入侵后的系统修复与加固
发现并清除威胁后,修复工作至关重要。
系统重建优于修复
业内专家指出,对于确认为被深度入侵的生产服务器,最安全的做法是从备份恢复或重建系统,因为攻击者可能已植入rootkit或修改内核,常规手段难以彻底清除。
最小化权限原则
- 禁用不必要的服务:只保留业务必需的服务。
- 限制SSH登录:禁用密码登录,仅允许密钥认证;修改默认SSH端口。
- 定期更新补丁:保持操作系统和软件版本最新,修补已知漏洞。
监控与告警
部署HIDS(主机入侵检测系统),如OSSEC或Wazuh,实时监控文件变更、异常登录和恶意进程,设置告警规则,一旦检测到高危行为,立即通知管理员。
常见疑问解答
Linux入侵痕迹清理有哪些常见误区?
直接重启服务器是最大误区,这会丢失内存证据,仅删除可疑文件而不检查关联进程和定时任务,会导致恶意代码自动复活,忽视日志完整性校验,可能导致无法判断攻击范围和深度。
如何判断Linux服务器是否已被植入Rootkit?
Rootkit会隐藏进程、文件和网络连接,可通过对比ps和/proc目录下的进程列表差异来发现,使用专门工具如rkhunter或chkrootkit进行扫描,若发现系统命令(如ls、ps)行为异常,如显示不全或响应迟缓,应高度警惕。
Linux入侵痕迹恢复需要多长时间?
时间取决于入侵深度和系统复杂度,简单的手动清理可能只需几小时,但若涉及Rootkit或内核级后门,重建系统可能需要数天,关键在于快速隔离和准确评估,避免在排查过程中扩大损失,据行业共识认为,建立完善的备份和监控体系,能将应急响应时间缩短50%以上。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/463486.html