

分保与等保并非二选一的对立关系,而是“等保”为基、“分保”为翼的互补体系,企业需先完成等保合规以守住法律底线,再根据业务特性叠加分保措施以强化数据主权与跨境安全。
核心概念辨析:从合规底线到业务赋能
很多人容易混淆这两个概念,认为它们是在争夺同一个赛道,它们的出发点和落脚点截然不同,等保(网络安全等级保护)是国家法律法规强制要求的“及格线”,而分保(数据分类分级保护)则是企业为了自身数据安全治理建立的“加分项”和“管理线”。
等保:法律赋予的安全红线
等保制度的核心在于“定级、备案、建设整改、等级测评、监督检查”五个规定动作,它关注的是信息系统整体的安全防护能力,比如防火墙是否配置得当、日志是否留存六个月以上、入侵检测是否有效,对于绝大多数互联网企业和传统行业的信息系统来说,通过等保测评是开展业务的前提条件,尤其是涉及用户个人信息处理的关键系统。
业内专家指出,等保2.0标准将保护对象从传统IT系统扩展到了云计算、大数据、物联网和工业控制系统,这意味着企业不能再用旧思维应对新场景,如果系统被定为三级以上,每年必须进行重新测评,这是一项刚性支出。
分保:数据资产的价值守护
分保的核心逻辑是“数据分类”与“分级保护”,它不关心你的服务器放在哪个机房,而是关心数据本身的价值和风险,用户手机号属于一般数据,而基因序列或核心商业机密则属于重要或核心数据,分保要求企业识别这些数据,并根据其敏感程度采取不同的加密、脱敏和访问控制策略。
行业共识认为,分保是数据要素市场化流通的基础,没有清晰的数据分类分级,数据交易就缺乏信任基石,数据出境更是无从谈起,分保更多是一种内部治理能力的体现,旨在降低数据泄露带来的业务损失和法律风险。
场景化对比:何时需要侧重哪一方?
为了更直观地理解两者的差异,我们可以通过几个典型业务场景来看看企业该如何配置资源。
跨境电商与数据出境
对于从事跨境电商的企业,数据出境是常态,在这种情况下,数据分类分级与跨境安全评估的关系至关重要,等保只能证明你的系统足够坚固,黑客攻不进来,但它无法回答“哪些数据可以出境”、“出境后如何保护”的问题。
分保的作用凸显,企业需要先通过分保识别出哪些属于“重要数据”,哪些属于“核心数据”,根据《数据出境安全评估办法》,重要数据出境必须申报安全评估,而一般数据在满足一定条件(如通过标准合同备案)下方可出境,若未做好分保,企业可能误将重要数据按一般数据处理,导致严重的合规事故。
金融与医疗行业的隐私保护
金融和医疗行业拥有海量的高敏感个人信息,等保要求这些系统达到三级或四级保护标准,投入巨大,仅靠等保的技术防护(如加密存储)是不够的,因为内部人员误操作或权限滥用依然是主要风险源。
分保在此场景下提供了细粒度的管控,通过分保将患者病历标记为“核心数据”,系统可自动限制下载、强制水印、并记录每一次查看行为,这种基于数据属性的动态管控,是传统等保技术框架难以独立实现的。
中小企业数字化转型
对于资源有限的中小企业,中小企业等保与分保的实施成本对比是一个现实考量,等保测评费用从几千元到数万元不等,取决于系统等级和地域,而分保初期主要依赖内部流程梳理,成本较低,但长期来看需要投入工具进行自动化分类。
建议中小企业优先完成等保三级(若涉及大量用户数据)或二级备案,这是生存底线,随后,利用开源工具或低成本SaaS服务进行简单的数据资产盘点和分类,逐步建立分保意识,避免一开始就陷入庞大的分保体系建设中。
实施路径:如何构建双重防护体系?
在实际操作中,企业不应将两者割裂,而应将其融合进统一的安全治理框架中,以下是可验证的实操步骤。
第一步:资产梳理与定级(基础层)
- 资产盘点:列出所有信息系统和数据库,确定每个系统的业务属性。
- 等保定级:依据《信息安全技术 网络安全等级保护定级指南》,确定系统等级,一般业务系统为二级,涉及用户信息或关键业务系统通常为三级。
- 数据分类:参照《数据分类分级规则》,将数据划分为公开、内部、敏感、核心等类别。
第二步:差距分析与整改(执行层)
- 等保整改:针对测评机构发现的漏洞,修补系统漏洞、调整网络架构、完善管理制度,重点检查身份鉴别、访问控制和安全审计。
- 分保落地:部署数据发现与分类分级工具,自动扫描数据库中的敏感字段,对标记为敏感的数据实施加密存储,对标记为核心的数据实施物理隔离或更严格的访问审批流程。
第三步:持续运营与监测(优化层)
- 动态调整:业务变更时,重新评估系统等级和数据分类。
- 联合审计:将分保的执行情况纳入等保年度测评的检查范围,确保技术措施与管理要求的一致性。
常见误区与避坑指南
做了等保就不需要做分保
这是最大的认知偏差,等保通过的是“系统”,分保保护的是“数据”,一个通过等保三级测评的系统,如果内部数据毫无分类,核心商业机密可能被随意导出,依然会造成巨大损失,两者是“城墙”与“金库”的关系,缺一不可。
分保是纯技术问题
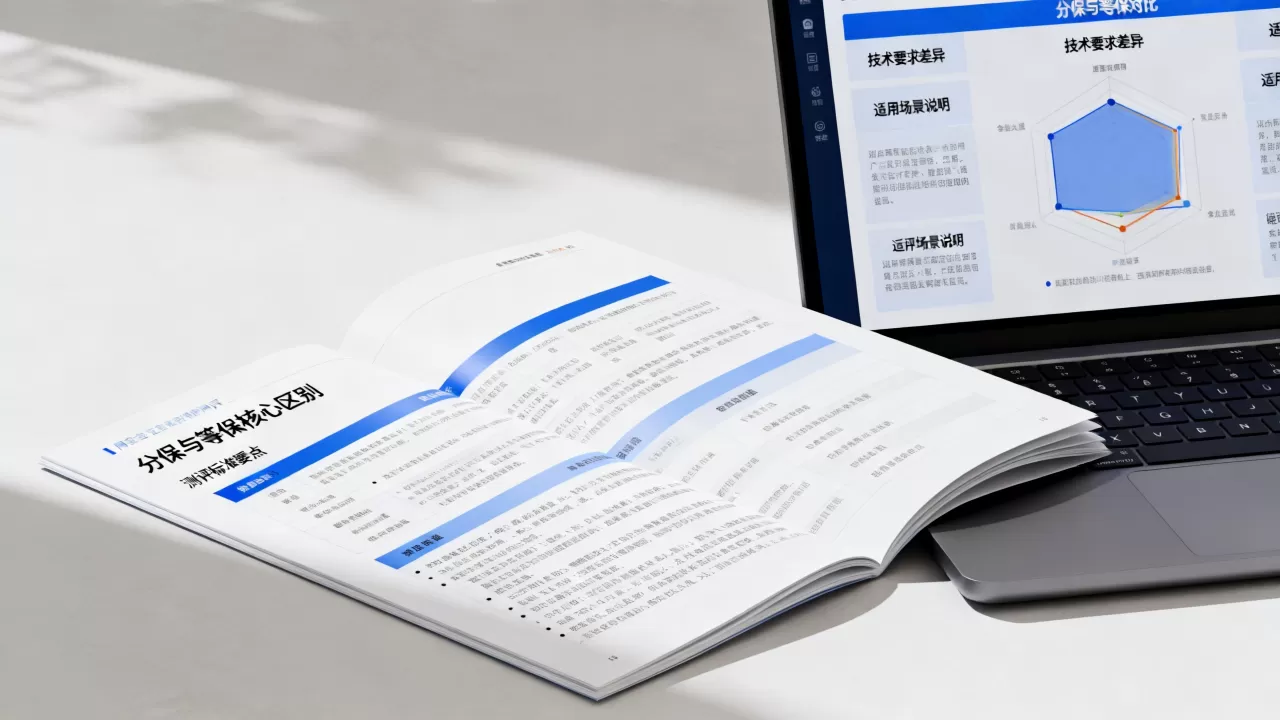
分保首先是管理问题,其次才是技术问题,如果企业没有明确的数据责任人(Data Owner),没有制定数据分类标准,再先进的自动化工具也无法准确打标,建立跨部门的数据治理委员会是实施分保的第一步。
Q&A:高频疑问解答
等保测评与分保合规在价格上有什么具体差异?
等保测评费用由具备资质的第三方测评机构收取,受地域和系统复杂度影响较大,二级系统通常在1万-3万元,三级系统在3万-8万元之间,且每年需复测,分保目前没有统一的政府定价,主要成本在于内部人力投入、咨询费用以及分类分级工具的采购,中小企业若使用云服务,部分厂商提供的数据分类服务可按年付费,成本相对可控,通常在数千至数万元不等,总体而言,等保是固定的合规成本,分保是随数据规模增长而动态变化的治理成本。
数据分类分级标准是否全国统一?
国家层面发布了《数据分类分级规则》(GB/T 43697-2026)作为通用指导,但各行业主管部门(如金融、电信、工业)会制定更具体的行业分类分级指南,企业在实施时,应优先遵循所在行业的特定标准,若行业无特殊规定,则参照国家标准执行,这种“国标+行标”的双层架构确保了合规的灵活性与统一性。
未通过等保或分保会有什么具体后果?
未通过等保测评或未履行备案义务,依据《网络安全法》,监管部门可责令改正、给予警告,并处一万元以上十万元以下罚款;拒不改正或导致危害网络安全等后果的,处一万元以上十万元以下罚款,并可能暂停相关业务、停业整顿,若涉及数据泄露且未做好分保,导致重要数据出境违规或大规模个人信息泄露,依据《数据安全法》和《个人信息保护法》,罚款额度可高达五千万元或上一年度营业额的百分之五,相关责任人也可能面临个人罚款及职业禁入。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/462934.html

评论列表(1条)
卧槽,笑死,这文章还得先给企业上个大课。不过话说回来,真有那闲钱搞分保?真等到合规雷劈了再补窟窿,黄花菜早凉了。