

Python处理HTTP认证的核心在于利用requests库的auth参数或http.server模块构建基础验证机制,针对生产环境建议优先采用OAuth2.0或JWT令牌而非基础认证,以确保系统安全性与扩展性。
在Web开发中,身份验证是保护资源的第一道防线,很多开发者在初期接触Python时,往往对HTTP认证的具体实现方式感到困惑,尤其是面对不同的认证协议时,不知道该如何选择最适合的方案,业内专家指出,理解不同认证机制的底层逻辑,比单纯复制代码片段更为重要,本文将深入剖析Python中常见的HTTP认证实现路径,帮助你在实际项目中做出明智的技术选型。
基础认证与摘要认证的Python实战
基础认证(Basic Auth)和摘要认证(Digest Auth)是HTTP协议中最古老的两种认证方式,虽然它们在现代高安全要求的应用中已逐渐被更先进的协议取代,但在内部工具、API测试以及遗留系统对接中,它们依然占据着重要地位。
requests库中的基础认证实现
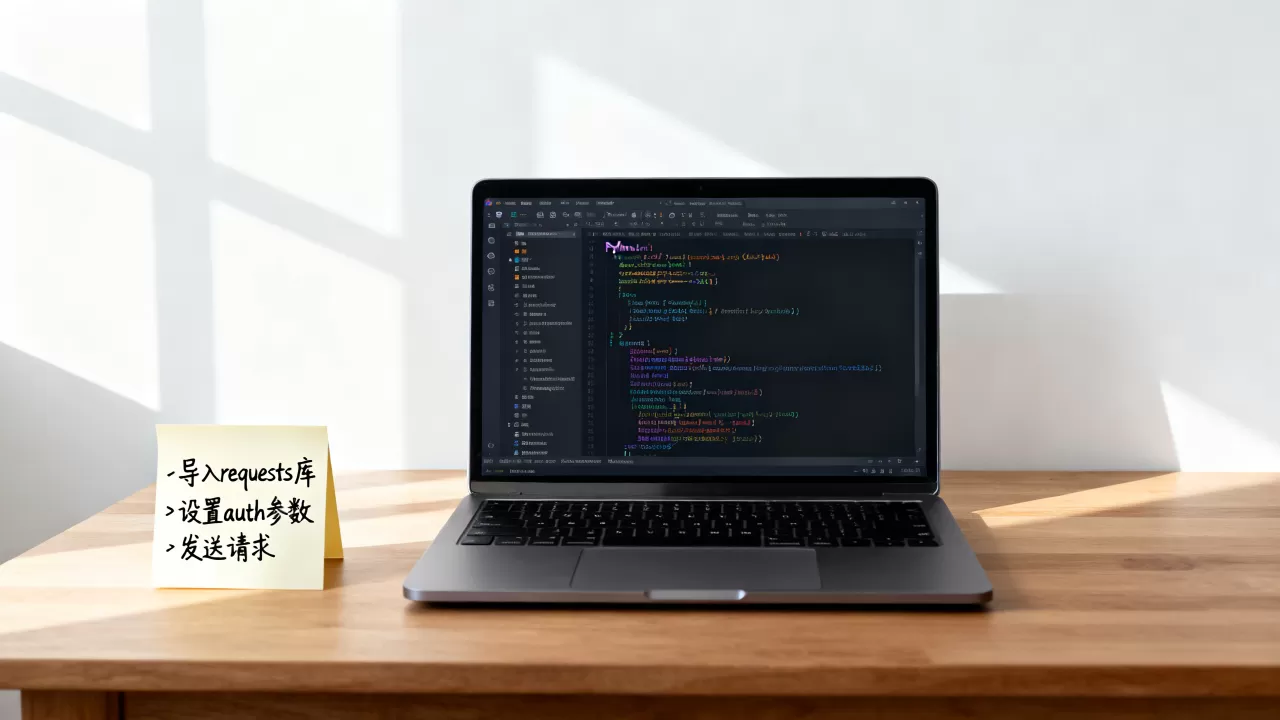
对于大多数Python开发者而言,requests库是发起HTTP请求的首选工具,它提供了极其简洁的接口来处理基础认证,你只需要在发送请求时传入auth参数,即可轻松完成身份验证。
具体操作路径如下:
- 安装必要的库:
pip install requests - 编写代码,将用户名和密码作为元组传入
auth参数。 - 发送请求并处理响应。
import requests
url = 'https://api.example.com/protected-resource'
# 使用元组形式传递凭证
response = requests.get(url, auth=('username', 'password'))
if response.status_code == 200:
    print("认证成功,获取数据成功")
else:
    print(f"认证失败,状态码: {response.status_code}")
这种方式的优点在于代码可读性极高,几乎零学习成本,基础认证存在一个显著的安全隐患:用户名和密码在每次请求中都会以Base64编码的形式传输,虽然Base64不是加密,但极易被解码。
务必确保在HTTPS环境下使用基础认证,否则凭证可能在网络传输过程中被窃取。
认证的复杂性与适用场景
认证(Digest Auth)旨在解决基础认证的安全缺陷,它不直接传输密码,而是通过哈希算法对密码进行加密处理,防止明文泄露,在Python中,实现摘要认证同样简单,只需将auth参数设置为HTTPDigestAuth对象。
from requests.auth import HTTPDigestAuth
response = requests.get(url, auth=HTTPDigestAuth('username', 'password'))
尽管安全性有所提升,但摘要认证的实现较为复杂,且并非所有服务器都支持,在2026年的今天,除非你正在维护一个老旧的系统,否则不建议在新项目中引入摘要认证,多数情况下,开发者更倾向于使用更现代的身份验证标准。
现代认证机制:JWT与OAuth2.0的深度解析
随着微服务架构和分布式系统的普及,传统的会话管理方式已难以满足需求,JSON Web Token(JWT)和OAuth 2.0成为了构建现代Web应用身份验证的主流选择,许多开发者在搜索“Python JWT认证教程”时,往往忽略了令牌的生命周期管理和安全性配置。
JWT令牌的生成与验证
JWT是一种紧凑的、自包含的令牌格式,适合在分布式系统中传递用户信息,在Python中,可以使用PyJWT库来生成和验证令牌。
核心步骤包括:
- 生成令牌:将用户ID、过期时间等载荷信息编码,并使用密钥签名。
- 验证令牌:接收请求时,提取Header中的
Authorization字段,验证签名有效性及过期时间。
import jwt
import datetime
# 生成令牌
payload = {
'user_id': 123,
'exp': datetime.datetime.utcnow() + datetime.timedelta(hours=1)
}
token = jwt.encode(payload, 'secret_key', algorithm='HS256')
# 验证令牌
t
ry:
decoded_payload = jwt.decode(token, 'secret_key', algorithms=['HS256'])
print(f"用户ID: {decoded_payload['user_id']}")
except jwt.ExpiredSignatureError:
print("令牌已过期")
except jwt.InvalidTokenError:
print("无效令牌")
值得注意的是,密钥的管理至关重要,业内共识认为,绝对不要将密钥硬编码在代码中,应使用环境变量或密钥管理服务(KMS)进行存储,选择合适的算法(如RS256)比单纯依赖HS256能提供更强的安全性,特别是在公钥/私钥分离的场景下。
OAuth2.0在Python中的应用场景
OAuth 2.0是一种授权框架,允许用户授权第三方应用访问其在另一服务上存储的资源,而无需共享密码,在Python中,requests-oauthlib库是处理OAuth 2.0流程的强力工具。
常见的应用场景包括:
- 第三方登录集成:如微信、GitHub、Google登录。
- API访问授权:允许外部开发者访问你的API资源。
实现OAuth 2.0客户端认证的路径相对复杂,涉及重定向、授权码交换等步骤,对于小型项目,如果仅需简单的API访问控制,可以考虑使用API Key,但对于需要细粒度权限控制的场景,OAuth 2.0是更优的选择,据统计,近年来采用OAuth 2.0进行API授权的企业比例显著上升,这反映了行业对安全性和用户体验的双重追求。
性能优化与安全最佳实践
无论采用何种认证机制,性能和安全性都是不可妥协的底线,在高频访问的场景下,认证逻辑可能成为系统的瓶颈。
缓存策略与令牌刷新
JWT的一个优势是无状态特性,服务器无需存储会话信息,这并不意味着可以无限期使用令牌,合理的令牌过期时间设置至关重要,访问令牌(Access Token)的有效期较短(如15分钟),而刷新令牌(Refresh Token)的有效期较长(如7天),通过刷新令牌机制,可以在保证安全性的同时,提升用户体验。
在Python后端,可以使用Redis等缓存数据库来存储刷新令牌的映射关系,以便在令牌吊销或过期时快速失效,这种组合方案兼顾了性能与安全。
防御常见攻击手段
认证系统常面临暴力破解、重放攻击等威胁,为应对这些风险,建议采取以下措施:
- 速率限制:对认证接口实施严格的速率限制,防止暴力破解。
- 输入验证:对所有输入数据进行严格校验,防止注入攻击。
- 日志审计:记录所有认证尝试,包括成功和失败的事件,以便事后追踪和分析。
据工信部数据,近年来因身份验证配置不当导致的数据泄露事件占比相当一部分,遵循安全最佳实践不仅是技术需求,更是合规要求。
常见问题解答
Python httpauth基础认证与JWT哪个更安全?
基础认证在HTTPS下是安全的,但其凭证传输频率高,一旦中间人攻击成功,后果严重,JWT本身不包含敏感信息,但依赖密钥签名,若密钥泄露,JWT可被伪造,安全性不仅取决于协议,更取决于密钥管理和传输通道,多数情况下,JWT因其无状态和细粒度控制能力,在现代架构中更受青睐,但需配合短有效期和安全的密钥存储策略。
如何在Python Flask中实现简单的HTTP Basic Auth?
在Flask中,可以使用flask-httpauth扩展来简化实现,首先安装扩展:pip install flask-httpauth,然后创建一个Auth对象,定义验证回调函数,在路由装饰器中使用@auth.login_required即可保护视图函数,这种方式代码侵入性低,易于集成到现有项目中。
Python处理OAuth2.0认证需要哪些核心库?
核心库是requests-oauthlib,它提供了OAuth 1.0a和OAuth 2.0的完整支持,对于Web应用,通常还需要结合Flask-OAuthlib或Authlib等框架级扩展,以简化会话管理和回调处理,选择库时应考虑项目的具体需求,如是否需要支持OpenID Connect扩展。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/455454.html







评论列表(1条)
说到这个我饿了,只想说这认证搞太复杂了,吃碗泡面不香吗?😂