防火墙究竟如何精确屏蔽特定应用,实现网络安全?

防火墙屏蔽应用主要通过策略规则控制网络流量,实现对特定应用程序的访问限制,核心方法包括:基于端口/IP的封禁、深度包检测(DPI)识别应用特征、结合应用层网关(ALG)或下一代防火墙(NGFW)的智能过滤,企业需根据安全需求选择合适方案,并注意平衡安全性与业务效率。
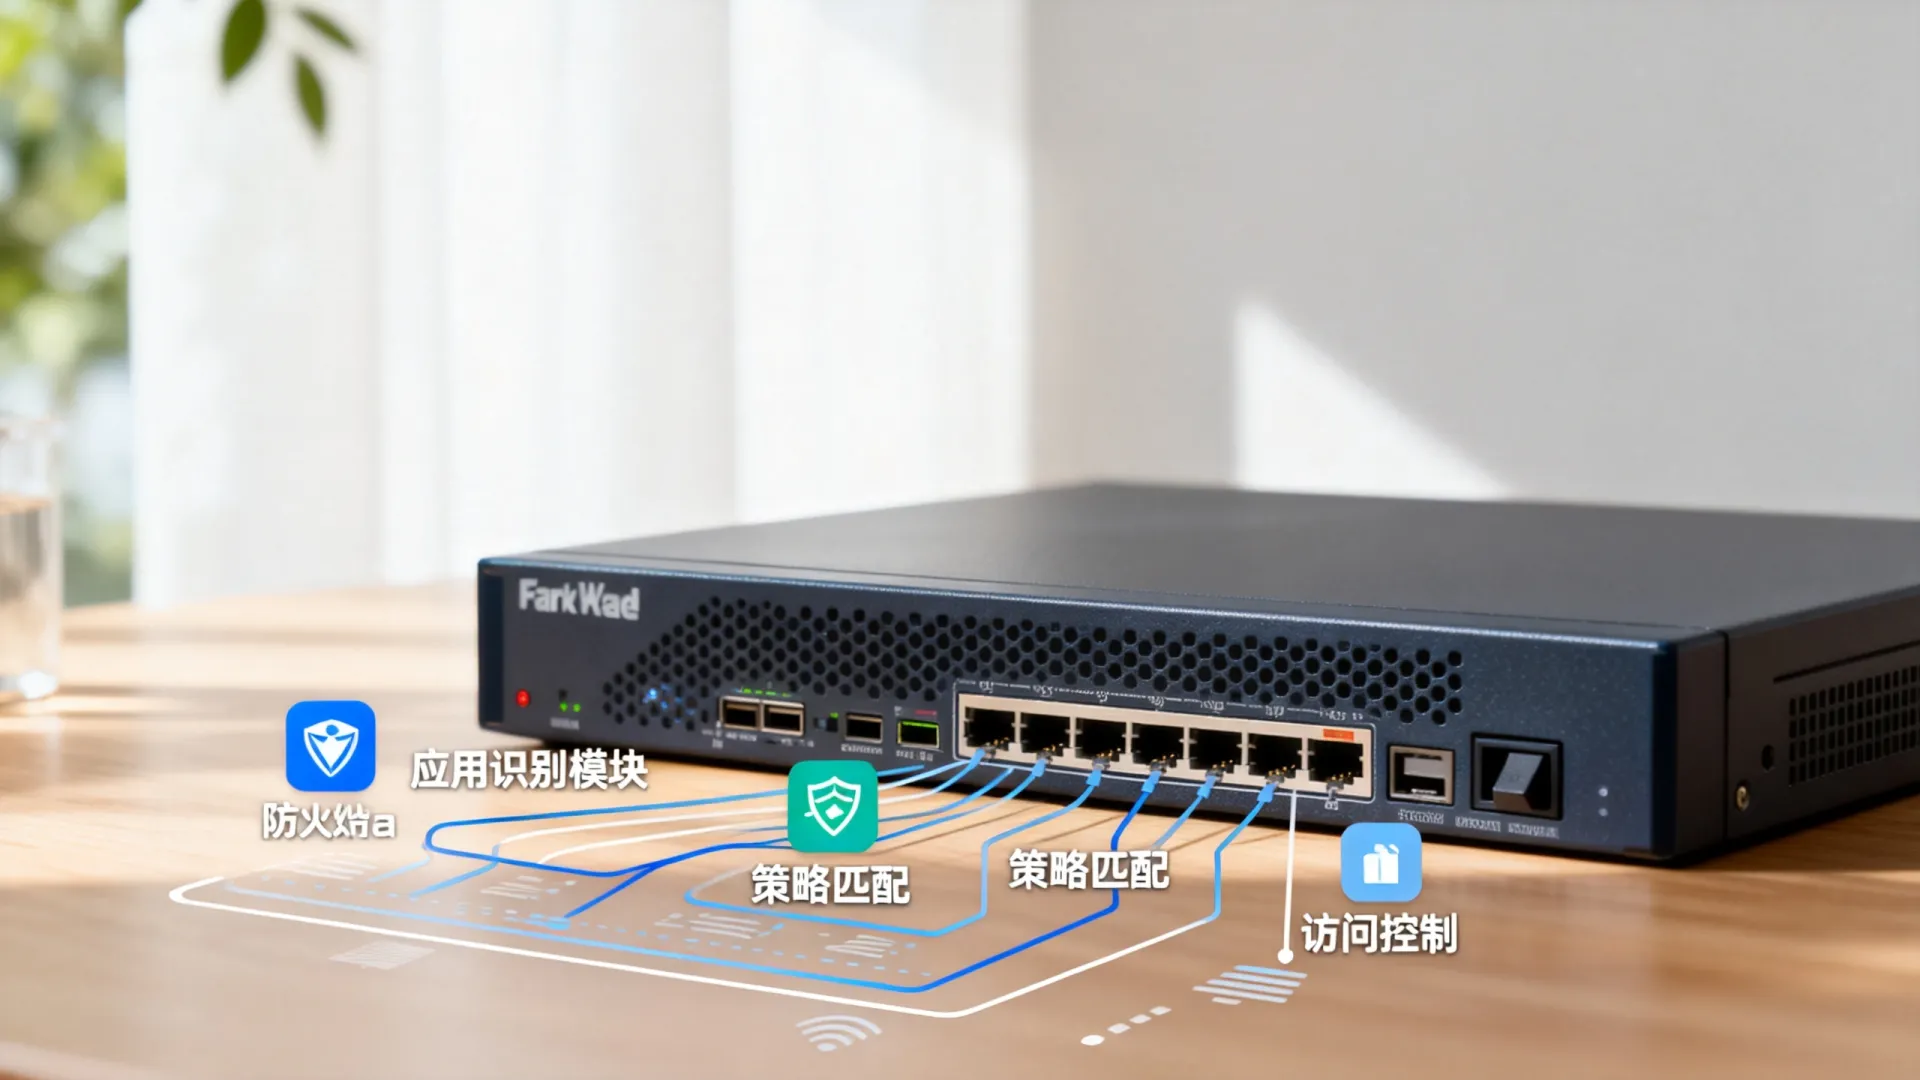
防火墙如何屏蔽应用

防火墙屏蔽应用的核心原理

防火墙作为网络安全的第一道防线,通过分析网络数据包的来源、目标、协议及内容特征,决定是否允许其通过,屏蔽应用的本质是识别并拦截特定应用程序产生的流量,常见技术分为三类:

  • 传统基于端口/IP的封锁:通过关闭应用程序使用的端口或封禁其服务器IP地址实现,禁止TCP 443端口可阻断大部分HTTPS应用,但无法应对使用动态端口或加密流量的应用。
  • 深度包检测(DPI):通过分析数据包载荷中的特征码(如协议指纹、关键字)识别应用类型,即使流量使用非标准端口也能有效拦截,通过识别微信协议特征屏蔽微信客户端。
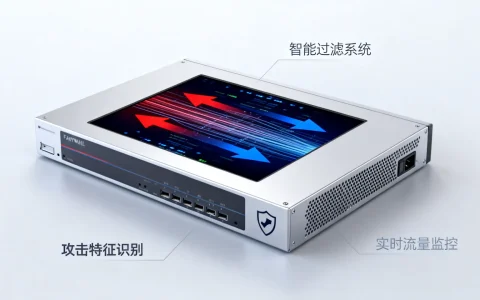
  • 下一代防火墙(NGFW)集成方案:结合应用识别库、行为分析和沙箱技术,实现动态策略管控,自动识别并限制“视频流媒体”类应用带宽,或阻断未知风险应用。

企业级屏蔽应用的实施步骤

识别目标应用特征
首先需明确需屏蔽的应用类型(如社交软件、P2P下载、游戏),通过流量监控工具(如Wireshark)或防火墙日志分析其网络行为,记录关键特征:

  • 使用的协议(HTTP/HTTPS、QUIC等)
  • 服务器域名或IP地址范围
  • 数据包中的独特标识(如User-Agent字段)

制定防火墙策略规则
根据特征配置规则,以常见防火墙为例:

  • 端口封锁示例:在iptables中禁止BT下载常用端口6881-6889:
    iptables -A OUTPUT -p tcp --dport 6881:6889 -j DROP
  • DPI规则示例:商用防火墙(如FortiGate)可通过应用识别库直接选择“Netflix”并设置“拒绝”动作。
  • 域名过滤示例:针对使用固定域名的应用(如TikTok),可在防火墙DNS过滤模块添加黑名单域名。

部署与测试策略
采用分阶段部署:
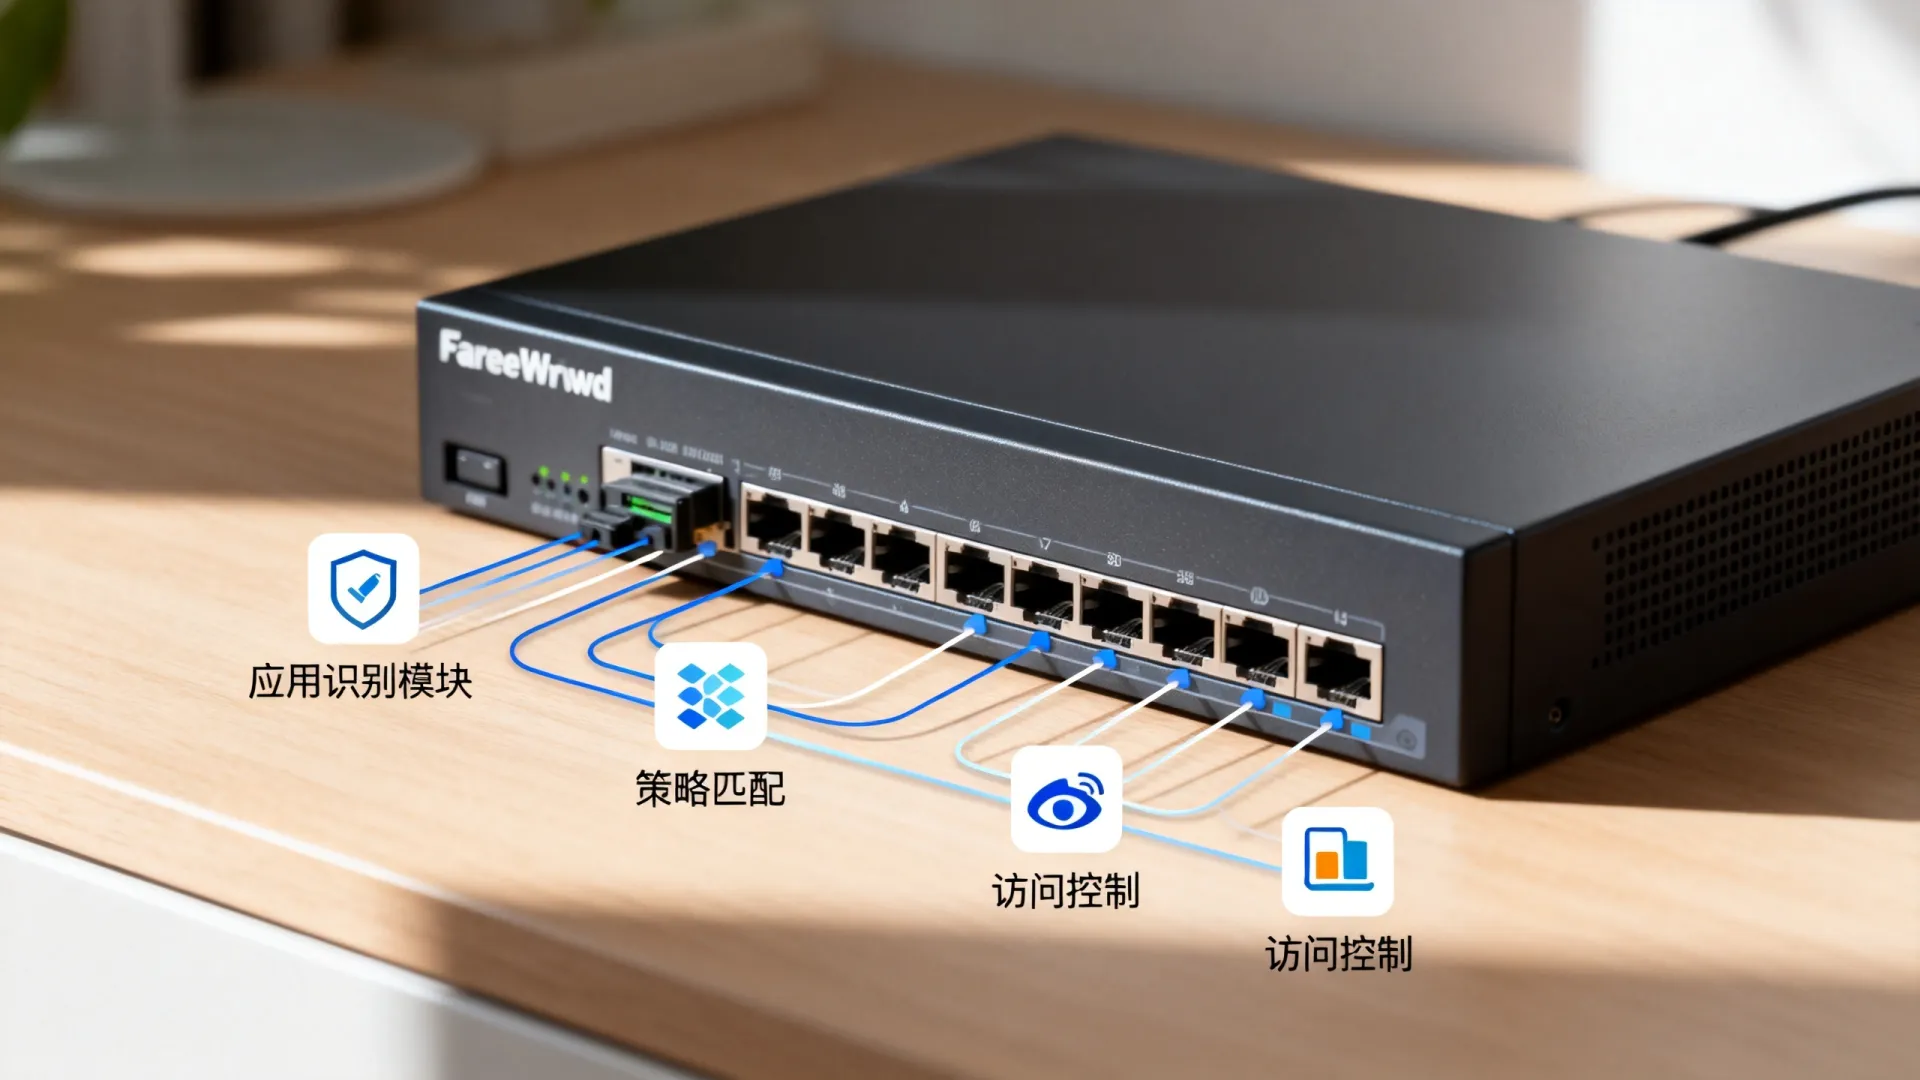
防火墙如何屏蔽应用

  • 先在审计模式记录匹配规则的流量,评估误报率。
  • 策略生效后,通过模拟用户行为测试屏蔽效果,例如尝试访问目标应用验证是否返回连接错误。
  • 对加密流量(如TLS 1.3)需结合SSL解密功能,但需注意隐私合规要求。

专业解决方案与最佳实践

分层防御结合零信任架构
单一防火墙规则易被绕过(如应用使用端口跳跃或隧道技术),建议采用:

  • 终端防护配合:在员工电脑安装终端管理软件,禁止未授权软件运行。
  • 网络分段:将敏感部门(如研发)网络隔离,独立应用策略。
  • 零信任网络访问(ZTNA):仅授权用户访问特定应用,而非开放整个网络。

应对加密流量的策略
针对HTTPS/QUIC加密应用:

  • 企业防火墙可配置中间人解密,但需提前部署根证书到终端设备。
  • 使用云访问安全代理(CASB)对SaaS应用(如Office 365)进行精细化控制。
  • 结合流量行为分析,即使不解密也可通过流量时序、包大小模式识别应用。

合规与效率平衡建议

  • 分场景管控:生产网络严格屏蔽娱乐应用,但休息区网络可适度放宽。
  • 时间策略:设置策略生效时段(如工作日内9:00-18:00屏蔽游戏)。
  • 用户教育:明确告知员工网络使用政策,减少因屏蔽导致的IT支持压力。

常见问题与误区

  • 误区1:屏蔽所有非标准端口即可
    许多应用(如Skype)使用80/443端口伪装,需依赖DPI而非单纯端口控制。
  • 误区2:防火墙策略一旦设置永久有效
    应用更新可能导致特征变化,需定期更新防火墙应用识别库(建议每周同步)。
  • 问题:屏蔽后应用仍可连接
    可能原因:

    1. 用户使用VPN或代理绕过;需同时封锁VPN协议端口。
    2. 移动设备通过4G/5G联网;需结合MDM(移动设备管理)方案。

未来趋势与技术创新

随着应用泛化(如物联网设备内置应用)和协议演化(如HTTP/3普及),防火墙技术正向以下方向发展:
防火墙如何屏蔽应用

  • AI驱动识别:通过机器学习模型动态分析流量模式,识别未知应用。
  • 云原生防火墙:容器化部署的微服务架构中,防火墙策略可集成至服务网格(如Istio)。
  • 策略自动化:根据实时威胁情报自动生成屏蔽规则,缩短响应时间。

防火墙屏蔽应用是企业网络安全管理的基础能力,但需跳出“一刀切”思维,高效策略应融合技术管控与人性化管理,在保障核心数据安全的同时,避免过度限制影响工作效率,建议企业定期开展网络流量审计,并根据业务变化迭代安全策略,构建动态适应的防护体系。

您在实际部署中遇到过哪些应用难以屏蔽?欢迎分享您的场景或困惑,我们将为您提供针对性分析!

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/4540.html

赞 (0)
防火墙acl怎么才能应用
上一篇 2026年2月4日 12:03
防火墙技加密技术在哪些领域和场景中得到了广泛应用?
下一篇 2026年2月4日 12:07

相关推荐

  • 防火墙DDoS服务如何有效应对网络攻击?揭秘最新防护策略!

    防火墙DDoS服务是企业网络安全防御体系中的核心组件,专门用于识别、缓解和阻断分布式拒绝服务攻击,确保在线业务的高可用性与连续性,随着网络攻击规模与复杂度的不断提升,传统的安全设备已难以应对,专业的防火墙DDoS服务通过多层次、智能化的防护机制,成为保障数字资产安全的关键盾牌,DDoS攻击的演变与当前威胁态势D……

    2026年2月4日
    11930
  • 为何防火墙要放置在负载均衡之前?这样做有何优势与风险?

    防火墙放置在负载均衡器后是提升网络安全架构效能的关键策略,通过集中防护、流量过滤与资源优化,有效保障业务高可用性与安全性,核心部署架构解析将防火墙部署于负载均衡器之后,形成“负载均衡器 → 防火墙 → 应用服务器”的典型架构,此布局下,负载均衡器作为流量入口,先进行初步分发,再由防火墙对分流后的流量进行深度安全……

    2026年2月4日
    11700
  • 为什么选择香港服务器?访问速度快免备案!

    是的,香港服务器是部署在中华人民共和国香港特别行政区的数据中心内的物理或虚拟服务器资源,选择香港服务器,核心优势在于其独特的地理位置和网络环境,使其成为连接中国大陆与全球网络的理想枢纽,这直接解决了中国大陆用户访问国际内容、以及国际用户访问大陆服务时面临的高延迟、网络不稳定和内容合规性等关键痛点,香港服务器的核……

    2026年2月15日
    14600
  • 个人游戏服务器怎么选?搭建游戏服务器配置推荐

    个人游戏服务器选购的核心在于根据游戏类型匹配CPU单核性能,依据在线人数确定内存容量,并优先选择低延迟的国内节点以保障流畅体验,搭建个人游戏服务器(Private Server)是许多游戏爱好者的终极梦想,无论是想和朋友在《我的世界》里建造宏伟城堡,还是想在《泰拉瑞亚》中开启无尽冒险,亦或是运行《幻兽帕鲁》这种……

    2026年5月27日
    4700
  • python unicodetype是什么?,怎么用?

    Python专为Unicode设计的类型系统(unicodetype)本质上是字符分类规范,通过内置的unicodedata模块精准识别字符的所属类别,这是处理多语言文本、验证输入、构建国际化工序的基石,Python unicodetype 基础与分类规则在Python 3中,字符串默认就是Unicode序列……

    2026年7月18日
    1600
  • 服务器更新失败怎么办,服务器更新失败怎么修复?

    服务器更新操作是维护系统稳定性与安全性的关键环节,但在实际运维场景中,中断或报错的情况时有发生,核心结论在于:绝大多数更新中断源于资源竞争、网络抖动或依赖包冲突,而非系统本身崩溃, 解决此类问题必须遵循“日志先行、环境校验、回滚兜底”的标准化流程,通过精准定位错误代码并实施分步修复,可以在最短时间内恢复服务并确……

    2026年2月22日
    13800
  • 个人制作个网站真的很难吗?个人建站需要多少钱

    个人制作网站的核心在于选择低门槛的建站工具或模板,通过可视化拖拽完成内容填充,无需编写代码即可在24小时内上线一个基础网站,适合展示个人作品、博客或小型业务,在2026年的数字生态中,个人建站早已不再是程序员的专属技能,随着低代码和无代码技术的成熟,普通人也能轻松拥有自己的网络名片,很多人误以为建站需要昂贵的服……

    2026年6月13日
    4000
  • j2ee服务器端应用组件有哪些呢,j2ee服务器端组件有哪些

    J2EE服务器端应用组件主要包括Servlet、JSP、EJB、JMS、JPA等,它们共同构成了企业级Java应用的后端骨架,j2ee服务器端组件有哪些?核心组件逐个看J2EE平台提供了一套完整的服务器端组件规范,用于构建可扩展、事务性强的企业应用,每个组件负责不同的职责,从处理HTTP请求到管理持久化数据,覆……

    2026年7月24日
    500
  • 服务器忘记远程登陆密码怎么办?远程桌面密码重置方法

    面对服务器忘记远程登陆密码的紧急情况,最核心的解决方案是利用云服务商提供的控制台“VNC远程连接”功能或通过“救援模式/单用户模式”重置密码,无需重装系统即可快速恢复权限,数据安全也能得到保障, 紧急应对思路与核心原则当管理员遭遇无法登陆的困境时,第一反应往往是焦虑,担心数据丢失或业务中断,现代服务器架构提供了……

    2026年3月23日
    11300
  • 服务器审核多久?服务器审核一般需要多久时间

    服务器审核多久?通常为1至5个工作日,具体时长取决于服务器类型、服务商政策、材料完整性及审核严格程度,企业或个人在申请云服务器、物理服务器或虚拟专用服务器(VPS)时,最关心的问题之一就是“服务器审核多久”,审核周期直接影响业务上线节奏与项目进度,本文将从实操角度拆解影响审核时长的核心变量,并提供可落地的提速方……

    服务器运维 2026年4月16日
    5700

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注