

防火墙作为网络安全的核心防线,主要分为应用层防火墙、链路层防火墙和网络层防火墙三大类型,它们在网络协议栈的不同层级工作,分别针对特定类型的安全威胁提供防护,理解这三种防火墙的区别与适用场景,对于构建高效、立体的网络安全防护体系至关重要。
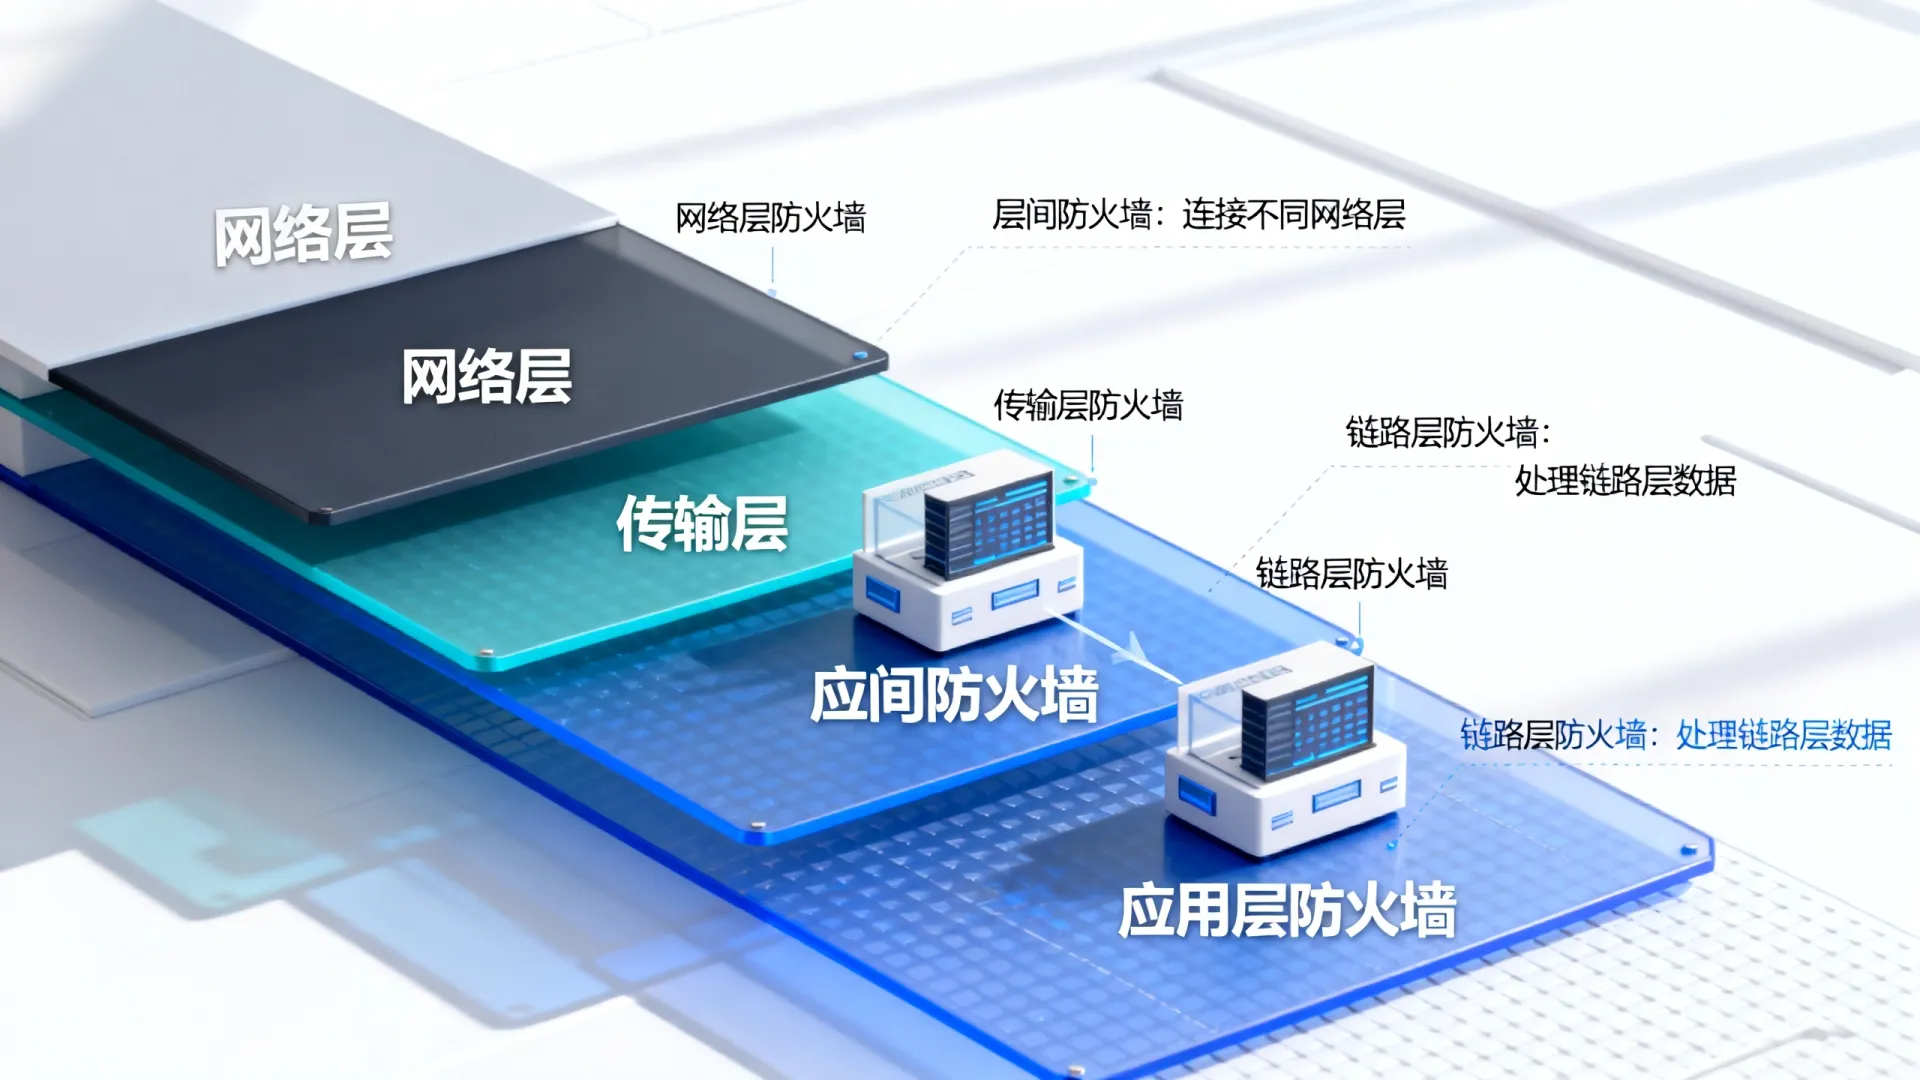
应用层防火墙:智能的内容审查官
应用层防火墙,也称为代理防火墙或第七层防火墙,工作在OSI模型的最高层,它不像传统防火墙那样仅仅检查数据包的地址和端口,而是能够深入理解并解析诸如HTTP、FTP、SMTP等具体应用协议的内容。
核心工作原理:
它充当客户端与服务器之间的“中间人”,当内部用户访问外部网络时,连接请求首先到达应用层防火墙,防火墙会以自身身份与目标服务器建立连接,获取数据,并在对应用层数据内容(如URL、邮件附件、网页代码、SQL查询语句)进行彻底的安全检查、过滤甚至内容重写后,再将“清洁”的数据转发给内部用户,这个过程对两端而言是透明的。
核心优势与价值:
- 检测: 能够识别并阻止隐藏在合法协议中的高级威胁,如特定网站的木马下载、邮件中的钓鱼链接、Web应用层的SQL注入和跨站脚本攻击。
- 精细化的访问控制: 可以实现基于用户身份、应用程序类型、甚至具体网络行为(如“禁止上传.exe文件到云盘”)的策略控制。
- 日志记录与审计: 提供详尽的应用层日志,便于进行行为分析和事后追溯。
典型应用场景:
- 保护对外提供服务的Web服务器集群,防御OWASP Top 10等应用层攻击。
- 企业内部网络出口,对员工上网行为进行精细化管理和内容过滤。
- 需要严格数据防泄漏的环境,防止敏感信息通过HTTP、FTP等协议外泄。
链路层防火墙:高效的网络桥接卫士
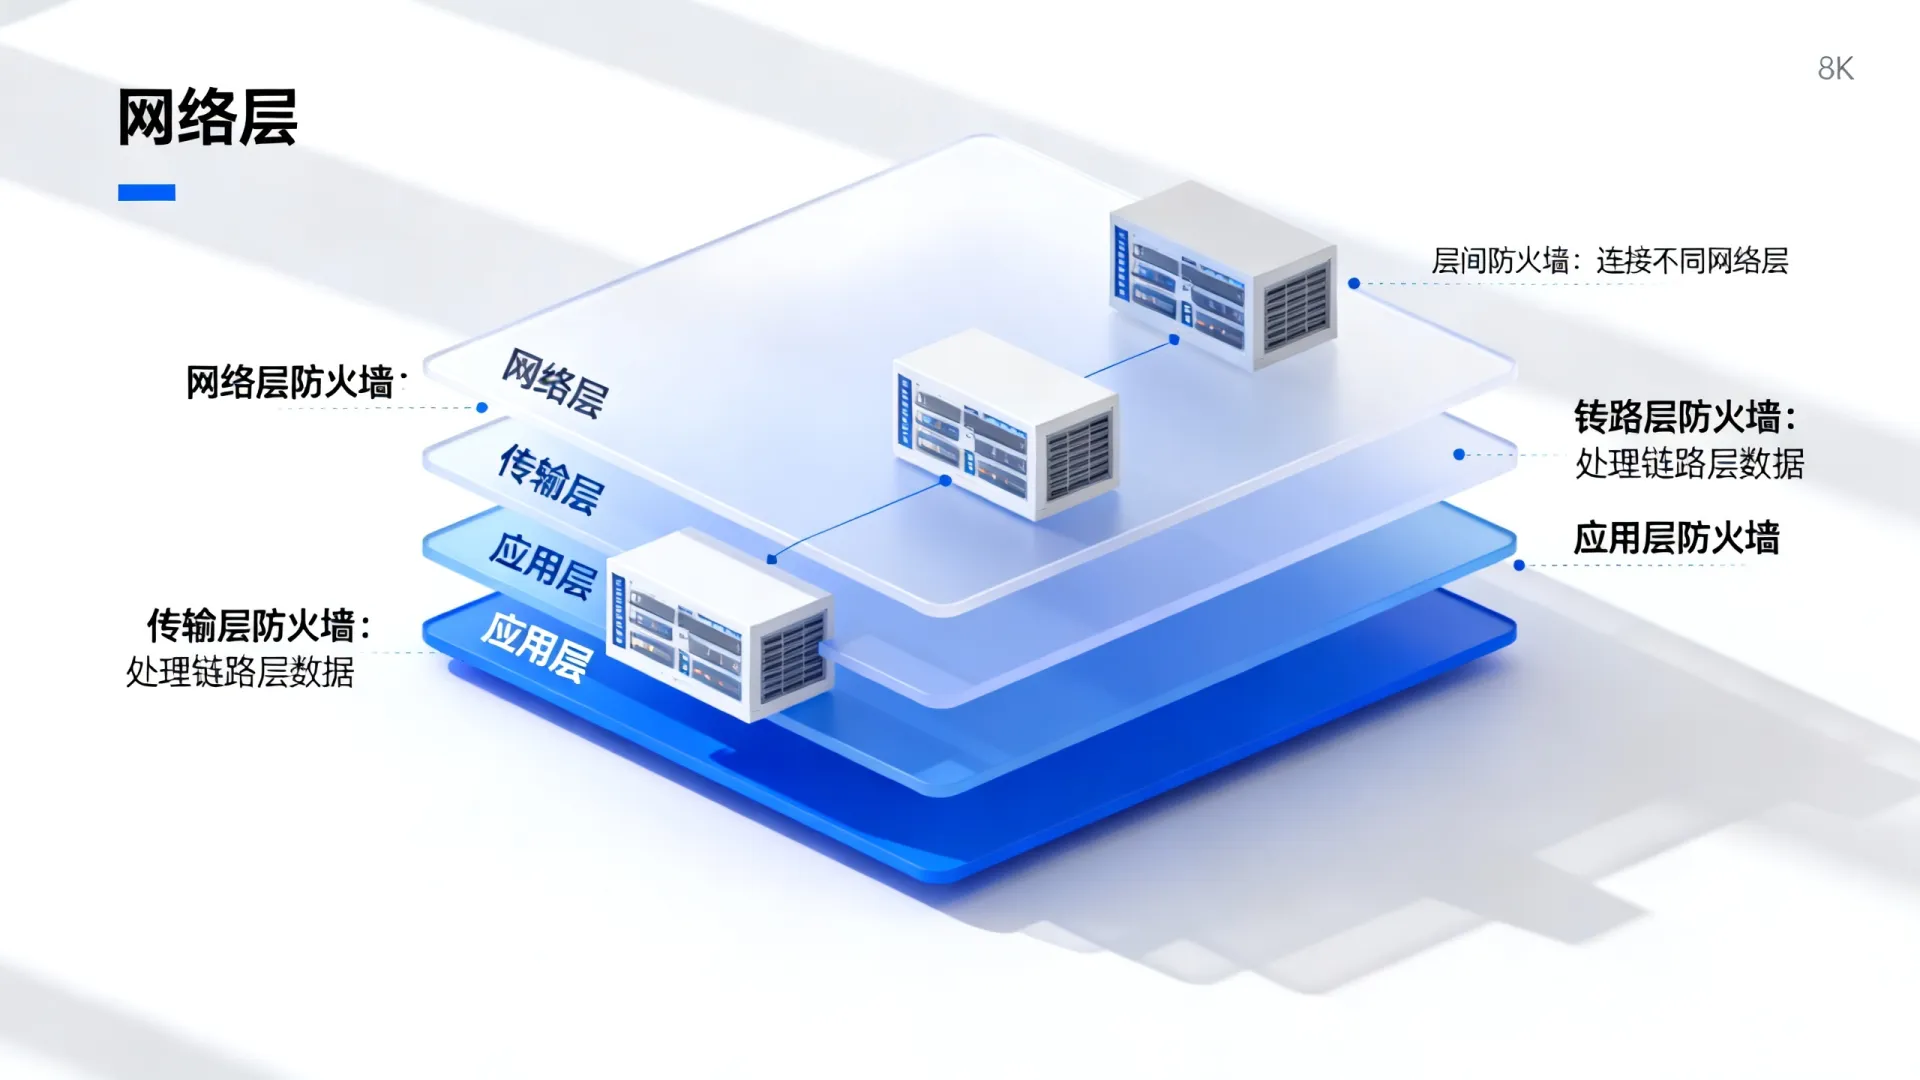
链路层防火墙,通常指透明防火墙或桥接防火墙,工作在OSI模型的第二层(数据链路层),它最大的特点是对网络拓扑“不可见”,无需改变现有网络的IP地址规划,像一座智能的“网桥”一样被部署在网络中。
核心工作原理:
它部署在两个物理网段之间,以透明网桥的模式工作,所有流经它的网络帧(而不仅仅是IP包)都会被其检查,虽然工作在二层,但现代链路层防火墙同样具备检查三层(IP地址)和四层(端口)信息的能力,甚至可以通过“深度包检测”技术进行初步的应用识别。
核心优势与价值:
- 部署透明,零配置改动: 无需修改任何终端或服务器的网关、路由设置,极大降低了部署复杂度和风险,特别适合已成型网络的加固。
- 高性能低延迟: 由于其处理逻辑相对应用层代理更简单,在吞吐量和延迟方面通常表现更优。
- 网络隔离与访问控制: 可以在不干扰三层路由的情况下,实现不同物理网段或VLAN之间的安全隔离和访问策略控制。
典型应用场景:
- 在数据中心的核心与汇聚交换机之间,透明地插入以隔离不同业务区域。
- 保护工业控制系统、医疗设备网络等对网络稳定性要求极高、不便更改IP设置的专用网络。
- 作为内部网络不同安全域(如研发网与办公网)之间的快速隔离手段。
网络层防火墙:经典的网络流量交警
网络层防火墙,是最传统和常见的防火墙类型,主要工作在OSI模型的第三层(网络层)和第四层(传输层),我们常说的包过滤防火墙和状态检测防火墙都属于这一范畴,它是基于IP和端口来管理网络流量的“交通警察”。
核心工作原理:
- 包过滤: 检查每个数据包的源/目标IP地址、源/目标端口号和协议类型(TCP/UDP/ICMP),根据预设的ACL规则决定允许或拒绝,它不关心连接状态,每个包都被独立判断。
- 状态检测: 这是更高级的形式,它不仅检查单个数据包,更跟踪整个连接会话的状态(如TCP三次握手),只有属于已建立合法会话的数据包才会被允许通过,安全性大大增强,这是目前最主流的网络层防火墙技术。
核心优势与价值:
- 高效快速: 处理逻辑直接,对网络性能影响小,适合部署在网络边界处理海量流量。
- 基础访问控制的基石: 是实施“最小权限原则”的基础,能够有效隔离不同网络区域,阻止明显的非法扫描和攻击试探。
- 广泛兼容与成熟稳定: 技术极其成熟,是所有防火墙的基石功能,兼容性最好。
典型应用场景:
- 企业网络互联网出口的第一道防线,执行最基本的区域隔离和访问策略。
- 分支机构与总部之间VPN隧道的端点安全防护。
- 云端虚拟私有云网络的边界安全组策略,本质上也是一种分布式网络层防火墙。
专业见解与立体化解决方案
在真实的网络架构中,单一类型的防火墙难以应对日益复杂的威胁,一个专业的网络安全防护体系,必然是分层、纵深防御的。
组合部署,各司其职:
一个典型的企业级解决方案可能是:在互联网边界部署高性能的下一代防火墙(融合了网络层状态检测、应用层识别和IPS等功能),执行第一层粗粒度过滤和高级威胁防御;在核心数据中心内部,采用链路层透明防火墙隔离关键业务区,避免网络改动;在重要的服务器集群前,专门部署Web应用防火墙这种特殊的应用层防火墙,提供最精细化的防护。
演进趋势:融合与智能化:
防火墙技术的发展并非彼此替代,而是走向融合与智能化。“下一代防火墙”正是这一趋势的体现,它在一个平台上集成了网络层状态检测、应用层识别与控制、入侵防御以及智能威胁情报联动,未来的防火墙将更加强调与整体安全架构的协同,通过云沙箱、AI行为分析等技术,实现从“被动防御”到“主动预测与响应”的转变。
选择与实施建议:
- 明确防护重点: 若主要防护对象是Web业务,应用层防火墙是必须品;若需快速透明地隔离网络,链路层防火墙是优选;若只需基础的网络访问控制,网络层防火墙经济高效。
- 性能与功能的平衡: 深度检测必然消耗更多计算资源,需根据实际流量评估设备性能。
- 策略精细化与管理便捷性: 优秀的防火墙应能提供人性化的策略管理界面和清晰有效的日志告警。
理解应用层、链路层和网络层防火墙的原理与差异,是科学设计网络安全架构的第一步,唯有让它们在网络的不同位置协同工作,形成纵深防御,才能构建起真正弹性、智能且可信的网络安全屏障。
您目前在规划或运维的网络中,更关注哪一层的安全风险?是希望解决应用漏洞、网络边界隔离,还是内部东西向流量的管控问题?欢迎分享您的具体场景,我们可以进一步探讨更贴合您需求的解决方案。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/454.html





评论列表(3条)
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,让人读起来很舒服。特别是核心工作原理部分,给了我很多新的思路。感谢分享这么好的内容!
读了这篇文章,我深有感触。作者对核心工作原理的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,确实是一篇值得细细品味的好文章。希望作者能继续创作更多优秀的作品!
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,让人读起来很舒服。特别是核心工作原理部分,给了我很多新的思路。感谢分享这么好的内容!