在Linux系统中开启FTP服务,核心在于安装vsftpd或proftpd等守护进程,配置防火墙放行20/21端口,并设置用户权限与被动模式端口范围,以实现安全稳定的文件传输。
很多刚接触Linux服务器的运维新手或开发者,面对命令行界面时往往感到无从下手,FTP(文件传输协议)虽然古老,但在内网文件共享、老旧系统数据迁移以及特定自动化脚本场景中,依然是不可替代的基础设施,与其纠结于复杂的SFTP配置,不如直接掌握最经典的FTP搭建流程,这不仅是技术能力的体现,更是解决实际问题的高效手段。
Linux FTP环境搭建与核心配置
搭建FTP服务并非安装一个软件那么简单,它涉及软件包管理、服务配置、网络策略以及用户权限四个维度的协同,业内专家指出,配置的安全性往往比功能的可用性更值得优先考虑,因为默认的FTP配置通常存在较大的安全隐患。
主流FTP服务端软件选型对比
在Linux生态中,选择正确的FTP服务器软件是成功的第一步,不同的软件在性能、配置难度和安全特性上各有侧重。
- vsftpd:这是Debian、Ubuntu以及CentOS等主流发行版中最常见的选择,它的名字意为“Very Secure FTP Daemon”,以轻量、稳定和高安全性著称,对于绝大多数个人服务器和企业内网应用,vsftpd是首选。
- ProFTPD:配置方式类似于Apache HTTP Server,使用
.conf风格的配置文件,对于熟悉Apache的管理员来说,上手门槛极低,它支持复杂的访问控制列表,适合需要精细权限管理的场景。 - Pure-FTPd:专注于安全性和资源占用,适合嵌入式设备或资源受限的VPS环境。
以vsftpd为例的安装步骤
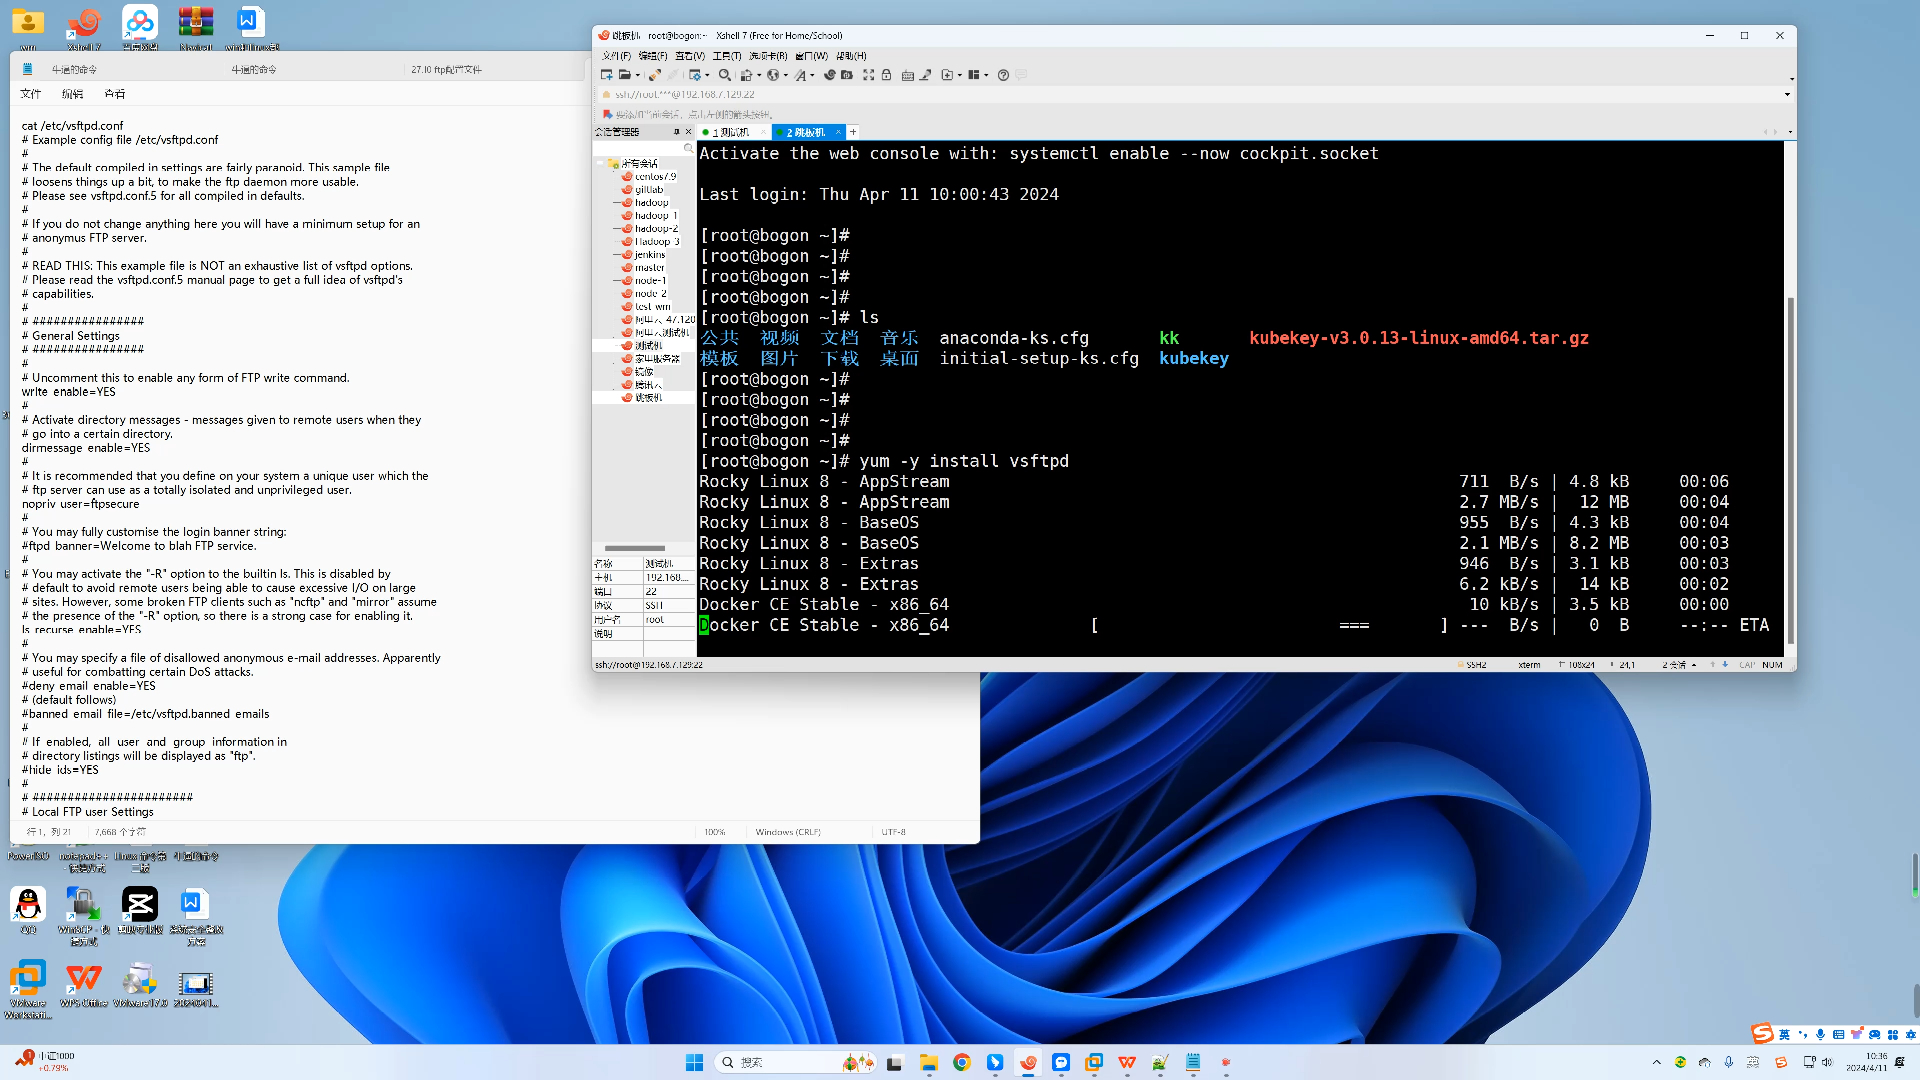
以最常见的CentOS/RHEL系统为例,操作路径非常清晰,通过包管理器安装服务:
sudo yum install vsftpd -y
安装完成后,启动服务并设置开机自启:
sudo systemctl start vsftpdsudo systemctl enable vsftpd
服务已在后台运行,但外部仍无法连接,因为防火墙拦截了默认端口。
防火墙与网络端口放行策略
FTP协议的特殊性在于它使用两个端口:控制端口(默认21)和数据端口,传统FTP使用主动模式,数据端口由服务器随机指定,这导致防火墙配置极为复杂,现代部署几乎全部采用被动模式(Passive Mode)。
在被动模式下,服务器会开放一个端口范围用于数据传输,你需要在防火墙中放行21端口以及这个数据端口范围。
以Ubuntu的UFW防火墙为例:
sudo ufw allow 21/tcpsudo ufw allow 30000:30999/tcp
这里的30000:30999需要在vsftpd的配置文件中明确指定,确保防火墙规则与服务配置一致。
解决Linux FTP被动模式端口配置难题
很多用户在搭建完FTP后,发现能连接但无法列出目录或上传文件,这通常是被动模式端口未正确配置所致,这是一个典型的Linux FTP被动模式端口配置问题,解决它需要修改核心配置文件。
关键配置参数详解
打开/etc/vsftpd/vsftpd.conf文件,找到或添加以下关键指令:
-
启用被动模式:
pasv_enable=YES
这是基础开关,必须开启。 -
指定被动模式端口范围:
pasv_min_port=30000pasv_max_port=30999
这个范围必须与你在防火墙中放行的端口完全匹配,端口数量越多,并发连接能力越强,但占用资源也越多,一般建议至少保留100个端口。 -
配置被动模式IP地址:
pasv_address=你的服务器公网IP
如果服务器位于NAT之后(如家庭宽带或某些云主机),必须手动指定对外暴露的公网IP,否则客户端无法建立数据连接。
用户权限与安全隔离
默认情况下,vsftpd允许系统用户登录,为了安全,建议创建专用的FTP用户,并将其限制在特定目录内。
创建用户并设置密码:
sudo useradd -m -s /bin/bash ftpusersudo passwd ftpuser
在配置文件中锁定用户目录:
chroot_local_user=YES
allow_writeable_chroot=YES
这两行配置确保用户登录后只能访问自己的家目录,无法遍历服务器其他敏感文件,这是防止数据泄露的基础防线。
Linux FTP vs SFTP 安全性与性能对比
在决定使用FTP之前,必须清楚它与SFTP的本质区别,SFTP(SSH File Transfer Protocol)基于SSH协议,天然加密,而传统FTP传输明文密码和数据,极易被窃听。
安全性维度分析
- FTP:密码和文件内容以明文传输,在公共Wi-Fi或不信任的网络环境中,使用FTP等同于裸奔,仅建议在完全隔离的内网环境中使用。
- SFTP:所有数据经过SSH隧道加密,安全性极高,对于互联网环境,SFTP是行业标准。
性能与兼容性考量
尽管SFTP更安全,但在某些特定场景下,FTP仍有优势:
- 老旧设备兼容:一些工业控制系统、旧式打印机或嵌入式设备仅支持FTP,不支持SFTP。
- 穿透性:在某些严格的防火墙策略下,开放21端口比开放22端口(SSH)更容易通过审批。
- 大文件传输稳定性:在极不稳定的网络环境下,部分FTP客户端的重传机制比SFTP更简单粗暴,有时反而能更快恢复中断的传输。
混合部署方案
最佳实践是同时启用SFTP和FTP,SFTP用于日常管理和外部访问,FTP仅用于内部特定应用对接,在vsftpd配置中,可以通过listen=YES和listen_ipv6=YES控制监听地址,实现灵活部署。
常见故障排查与优化建议
即使配置正确,FTP连接也可能出现各种怪异问题,以下是针对Linux FTP连接超时和530登录认证失败等高频问题的排查思路。
连接超时问题
如果客户端能连接控制端口,但列表目录或上传时超时,90%的原因是被动模式端口未放行或IP配置错误。
- 检查
pasv_address是否指向了正确的公网IP。 - 确认防火墙是否放行了
pasv_min_port到pasv_max_port之间的所有端口。 - 如果使用云服务器(如AWS、阿里云),还需检查安全组规则是否包含这些端口。
530登录认证失败
当看到“530 Login incorrect”时,通常不是密码错误,而是权限或配置问题。
- 检查
/etc/vsftpd/user_list和/etc/vsftpd/ftpusers文件,确保登录用户不在禁止列表中。 - 检查SELinux状态,在CentOS/RHEL中,SELinux可能阻止FTP访问家目录,执行
setsebool -P ftpd_full_access on可临时解决。 - 确认用户shell是否为
/bin/bash或/bin/false,如果设置为nologin,vsftpd可能拒绝登录。
性能优化小贴士
- 启用虚拟用户:对于高并发场景,使用虚拟用户数据库(如MySQL或PAM)替代系统用户,可以提升认证效率。
- 调整连接超时:在配置文件中增加
idle_session_timeout和data_connection_timeout,避免僵尸连接占用资源。 - 限制带宽:使用
local_max_rate指令限制单个用户的上传下载速度,防止单个用户耗尽服务器带宽。
Linux FTP常见问题解答
Linux FTP被动模式端口配置错误会导致什么后果?
会导致客户端能成功建立控制连接(看到欢迎信息),但在执行LIST命令或上传/下载文件时连接中断或超时,这是因为数据连接无法建立,客户端尝试连接服务器指定的被动端口,但该端口被防火墙拦截或服务器未监听。
如何在不修改配置文件的情况下临时测试FTP连通性?
可以使用命令行工具nc(netcat)或telnet,执行telnet your_server_ip 21,如果看到220欢迎信息,说明FTP服务正在运行且端口可达,若连接被拒绝,则说明服务未启动或防火墙拦截。
Linux FTP vs SFTP 在数据传输加密上有何本质区别?
FTP默认不加密任何数据,包括用户名、密码和文件内容,传输过程可被中间人截获,SFTP基于SSH协议,所有通信内容均经过高强度加密,确保数据在传输过程中的机密性和完整性,是目前互联网传输的安全标准。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/451501.html