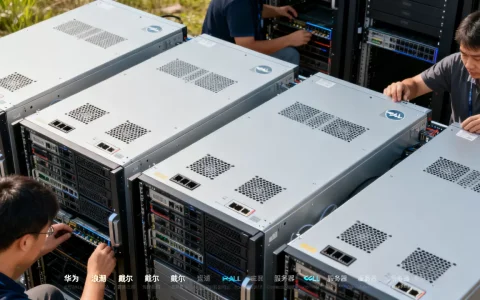
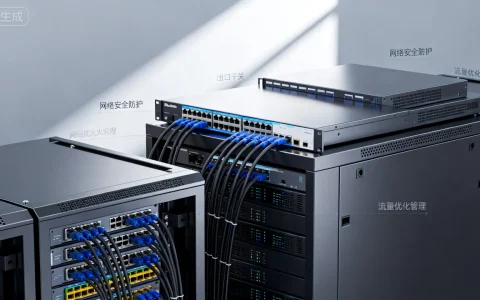
构建企业级数字资产防线,核心在于建立纵深防御体系,而非依赖单一的安全组件,服务器作为数据存储与业务交付的核心载体,其安全性直接决定了企业的生存底线,仅仅认为服务器有一定的安全防护就万事大吉,是导致数据泄露事故频发的根本原因,真正的安全必须贯穿网络层、系统层、应用层及数据层,形成动态、主动、全方位的防护闭环。
网络层防御:构建第一道坚实壁垒
网络层是服务器与外部世界交互的入口,也是攻击者发起DDoS攻击、端口扫描的首选战场,构建高效的网络层防护,重点在于“隐藏”与“清洗”。
-
部署高性能防火墙
默认策略应为“拒绝所有”,仅开放业务必需的端口(如Web服务的80/443端口),通过配置访问控制列表(ACL),严格限制允许访问服务器的源IP地址段,杜绝非法IP的探测与连接。 -
DDoS流量清洗与CDN加速
利用CDN节点的分布式特性,隐藏源站真实IP地址,当遭遇大流量攻击时,通过流量清洗中心,将恶意流量剥离,确保正常业务流量能够回源至服务器,对于高并发业务,建议接入专业的云防护高防包,具备Tbps级别的防御能力。 -
建立安全隔离区(DMZ)
将对外提供服务的Web服务器放置在DMZ区,将核心数据库服务器放置在内网区,通过内网防火墙进行严格隔离,即使外层服务器被攻陷,攻击者也难以直接触达核心数据资产。
系统层加固:夯实底层运行环境
操作系统是服务器运行的基石,任何系统漏洞都可能成为提权的跳板,系统层加固的核心在于“最小化”与“补丁管理”。
-
账户权限与认证强化
严禁直接使用Root管理员账号远程登录,建议通过sudo机制管理普通用户权限,并强制实施多因素认证(MFA),对于SSH服务,务必修改默认端口,禁止Password认证,仅允许高强度的SSH密钥对登录,有效抵御暴力破解攻击。 -
漏洞扫描与补丁更新
建立自动化漏洞扫描机制,定期对操作系统进行基线检查,一旦发现高危漏洞(如CVE漏洞),应在测试环境验证通过后,立即进行补丁更新或升级内核版本,对于无法立即升级的老旧系统,需通过WAF或虚拟补丁技术进行临时规避。 -
关闭不必要的服务与端口
遵循最小化服务原则,关闭系统中未使用的Telnet、FTP、Rlogin等高风险服务,定期使用netstat或ss命令检查端口监听状态,确保每一个开放的端口都有明确的业务用途。
应用层防护:拦截业务逻辑攻击
随着网络层防御的日益完善,攻击重心已向应用层转移,如SQL注入、XSS跨站脚本、WebShell上传等攻击手段层出不穷。
-
部署Web应用防火墙(WAF)
WAF是应用层防护的核心设备,能够基于语义分析识别并阻断常见的Web攻击,建议配置基于正则表达式的自定义规则,针对特定业务逻辑漏洞进行精准防护,开启防CC攻击功能,限制恶意用户的高频访问。 -
部署主机入侵检测系统(HIDS)
在服务器内部署轻量级HIDS代理,实时监控文件变动、进程行为及网络连接,一旦检测到WebShell文件创建或异常反弹Shell行为,立即自动阻断并告警,防止攻击者进一步提权或横向移动。 -
强制HTTPS加密传输
申请企业级OV或EV SSL证书,强制全站HTTPS加密,这不仅保护用户数据在传输过程中的机密性,还能防止中间人攻击和数据篡改,配置HSTS头部,强制浏览器仅使用安全连接。
数据层保护:确立最后防线
数据是企业最宝贵的资产,数据层防护的目标是确保数据的“可用性”与“不可篡改性”。
-
实施严格的数据库访问控制
数据库不应直接暴露在公网,仅允许应用服务器通过内网IP访问,数据库账号必须遵循最小权限原则,禁止分配DROP、TRUNCATE等高危权限给业务连接账号。 -
定期备份与异地容灾
严格执行“3-2-1”备份原则:即保留3份副本,存储在2种不同的介质上,其中1份在异地,备份文件必须加密存储,并定期进行恢复演练,确保备份数据的完整性与可用性,针对勒索病毒,建议部署防勒索专项备份策略。 -
数据库审计与加密
开启数据库审计日志,记录所有SQL操作语句,便于事后追溯,对于敏感字段(如身份证号、密码哈希),在存储层面必须进行加盐哈希或AES加密处理,杜绝明文存储。
运维层监控:构建动态感知能力
安全不是静态的配置,而是动态的过程,建立全天候的安全监控体系,是实现主动防御的关键。
-
集中化日志管理
将防火墙日志、系统日志、应用日志及WAF日志统一收集至SIEM(安全信息和事件管理)系统,通过大数据关联分析,从海量日志中发现潜在的攻击线索和异常行为。 -
自动化巡检与响应
利用自动化运维工具(如Ansible、SaltStack)定期进行安全基线巡检,建立SOAR(安全编排自动化与响应)流程,当触发特定告警规则时,自动执行封禁IP、隔离主机等响应动作,将响应时间从小时级缩短至分钟级。
服务器安全建设是一项系统工程,绝非单一产品或一次配置即可完成,只有构建起覆盖网络、系统、应用、数据及运维的全方位纵深防御体系,并持续进行优化与迭代,才能在日益复杂的网络威胁环境中立于不败之地,确保业务连续性与数据安全。
相关问答模块
Q1:如何判断服务器是否已经被黑客入侵或植入后门?
A: 判断服务器是否被入侵,可以通过以下几种关键迹象进行排查:
- 异常进程: 使用
top或ps命令检查CPU或内存占用异常高的进程,特别是命名伪装成系统服务的陌生进程。 - 异常网络连接: 使用
netstat -antp查看是否存在连接到未知外部IP的连接,或者非业务端口(如反弹Shell端口)的监听。 - 系统日志异常: 检查
/var/log/secure或/var/log/auth.log,是否存在大量失败的登录记录或成功登录的非授权账号。 - 文件完整性变动: 对比系统关键文件(如
/bin/ls、/etc/passwd)的MD5值,或使用Tripwire等工具检查Web目录下是否新增了可疑的PHP、JSP或Perl文件(WebShell)。
Q2:云服务器和物理服务器在安全防护上有什么区别?
A: 云服务器与物理服务器的安全防护重点既有重叠也有显著区别:
- 责任边界不同: 云安全遵循“责任共担模型”,云厂商负责物理基础设施、虚拟化层及网络底层的安全;用户则负责操作系统、应用及数据的安全,物理服务器的所有安全责任通常完全由用户承担。
- 弹性与防御能力: 云服务器可一键接入云厂商提供的原生安全产品(如云盾、WAF、Anti-DDoS),具备极强的弹性伸缩能力,能应对突发大流量攻击,物理服务器的防御带宽受限于硬件上限,扩容成本高且周期长。
- 隔离性: 物理服务器通过物理隔离提供更高的数据隐私性,适合对合规性要求极高的金融或政企核心业务;云服务器则是逻辑隔离,虽然安全性已大幅提升,但在极端多租户环境下仍需依赖强加密技术保障数据隔离。
如果您在服务器安全配置过程中遇到任何疑问,或者有更独到的防护经验,欢迎在评论区留言讨论,让我们一起构建更坚固的网络安全防线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/45107.html