服务器带安全防护软件是抵御网络攻击的最后一道防线,它能实时拦截恶意流量、修补系统漏洞并防止数据泄露,对于任何涉及互联网业务的服务器而言,这是不可或缺的基础配置。
为什么你的服务器必须安装安全防护软件
想象一下,你的服务器就像一栋位于繁华街区的办公楼,如果没有保安、监控和坚固的门锁,任何路过的人都可以随意闯入,拿走你的机密文件,或者在办公室里搞破坏,在数字世界里,这种“闯入者”就是黑客、病毒和恶意脚本,业内专家指出,随着网络攻击手段日益复杂,仅靠操作系统自带的防火墙已经无法应对全天候的自动化攻击。


从被动防御到主动拦截的转变
早期的服务器安全主要依赖“事后补救”,即被攻击后通过日志分析来追查源头,这种方式不仅滞后,而且损失往往已经造成,现代安全防护软件的核心价值在于“主动防御”,它像一个24小时待命的智能保安,具备以下关键能力:
- 实时流量清洗:当检测到DDoS(分布式拒绝服务)攻击时,自动识别异常流量并丢弃垃圾数据包,确保正常业务不中断。
- 入侵检测与预防:通过行为分析,识别出试图利用系统漏洞进行提权或植入后门的行为,并在执行前将其阻断。
- 漏洞自动修补:扫描操作系统和中间件中的已知漏洞,提供一键修复方案,减少人为操作失误带来的风险。
合规性与数据信任
对于企业而言,安全不仅是技术问题,更是合规问题,无论是国内的网络安全法要求,还是国际上的GDPR标准,都明确规定了数据处理的安全性义务,使用专业的安全防护软件,能够帮助企业轻松通过等保测评,避免因数据泄露导致的巨额罚款和品牌信誉崩塌,据工信部数据,近年来因安全防护缺失导致的数据泄露事件占比显著上升,这直接推高了企业的合规成本。
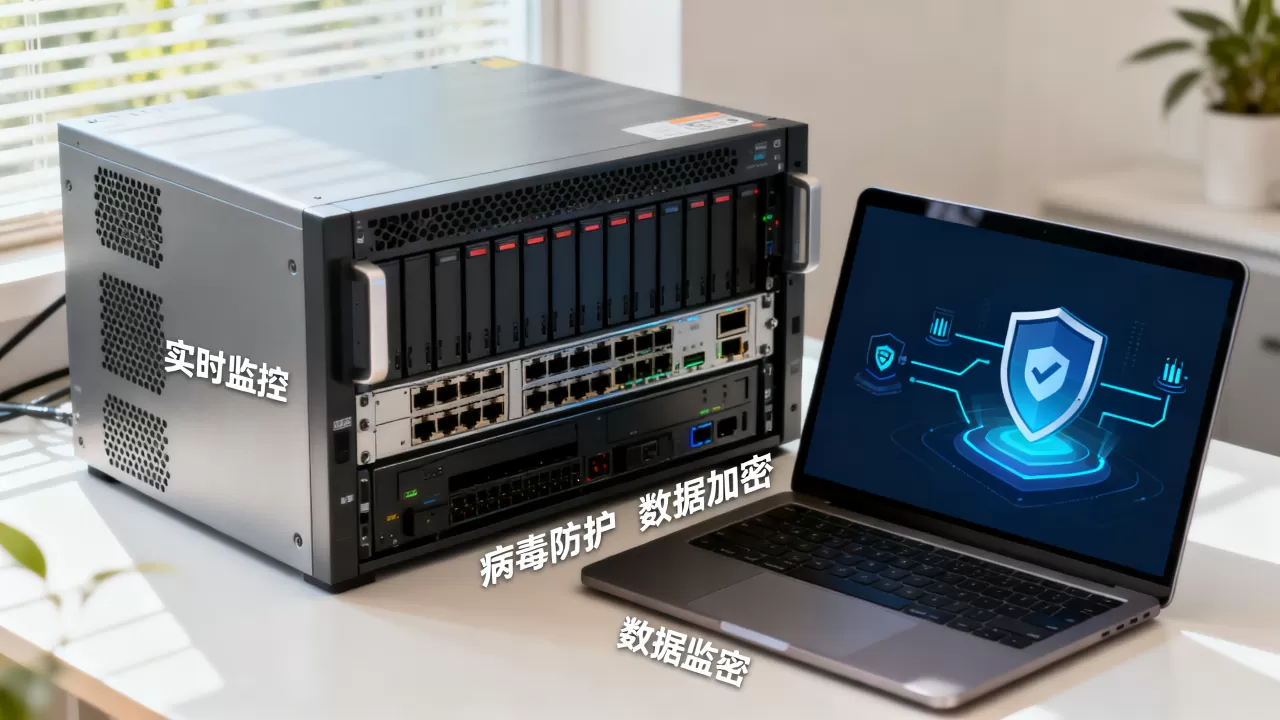
服务器带安全防护软件多少钱及选型指南
很多用户在采购时会纠结:服务器带安全防护软件多少钱?这个问题没有标准答案,因为价格取决于你的业务规模、流量峰值以及对安全等级的要求。
不同场景下的价格区间
我们可以将市场需求分为三个典型场景,每个场景对应的软件类型和价格策略截然不同:
| 场景类型 | 典型用户 | 推荐防护方案 | 价格估算(年费) | 核心优势 |
|---|---|---|---|---|
| 个人博客/小型网站 | 个人开发者、小微工作室 | 基础版WAF(Web应用防火墙)+ 主机安全 | 几百元至两千元 | 性价比高,覆盖常见SQL注入和XSS攻击 |
| 中型电商平台/企业官网 | 中小企业、初创公司 | 专业版主机安全 + DDoS基础防护 | 五千元至两万元 | 具备实时监控、病毒查杀和漏洞扫描功能 |
| 大型金融/游戏/政务系统 | 大型企业、政府机构 | 高级版全栈防护 + 态势感知 + 人工应急响应 | 十万元以上 | 定制化策略、7×24小时专家支持、高级威胁情报 |
如何避免花冤枉钱
在选择服务器带安全防护软件时,不要盲目追求高价,对于大多数中小企业来说,“够用”比“最强”更重要
,你需要关注以下几个核心指标,而不是仅仅看价格标签:
- 误报率:高误报率会导致正常业务被拦截,影响用户体验,选择那些拥有大量行业样本库、算法经过长期验证的产品。
- 性能损耗:安全软件运行在服务器上,会消耗CPU和内存资源,优质软件应在不影响业务性能的前提下提供防护,通常要求资源占用低于5%。
- 响应速度:当攻击发生时,从检测到拦截的延迟是多少?毫秒级的响应才能有效阻止攻击扩散。
实操指南:如何为服务器配置安全防护
理论再好,不如动手实操,以下是为Linux服务器配置基础安全防护的标准流程,适用于大多数主流云服务商和本地机房。
第一步:更新系统与内核
在安装任何安全软件之前,确保系统本身是最新的,许多漏洞源于过时的软件版本。
# Ubuntu/Debian 系统
sudo apt update && sudo apt upgrade -y
# CentOS/RHEL 系统
sudo yum update -y
第二步:安装主机安全代理
大多数云服务商提供自带的主机安全中心,如阿里云的云盾、腾讯云的云镜,如果你使用的是本地服务器,可以选择安装开源的Fail2Ban或商业版的Host Security Agent,以安装Fail2Ban为例,它可以有效防止暴力破解SSH密码:
# 安装Fail2Ban
sudo apt install fail2ban
# 启动并设置开机自启
sudo systemctl enable fail2ban
sudo systemctl start fail2ban
第三步:配置防火墙规则
使用UFW(Uncomplicated Firewall)简化防火墙配置,只开放必要的端口。
# 允许SSH(请确保你的SSH端口不是默认的22,或已配置Fail2Ban)
sudo ufw allow 2222/tcp
# 允许HTTP和HTTPS
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
# 启用防火墙
sudo ufw enable
第四步:定期审计与日志监控
安全防护不是一劳永逸的,建议设置定时任务,每周检查一次系统日志,关注异常登录尝试和文件变更。
# 查看最近10次失败的SSH登录尝试
sudo grep "Failed password" /var/log/auth.log | tail -10
常见疑问解答:服务器带安全防护软件
服务器带安全防护软件会影响网站打开速度吗?
在多数情况下,影响微乎其微,现代安全防护软件采用内核级过滤或旁路部署,对正常流量的处理效率极高,只有在遭受大规模DDoS攻击时,清洗流量可能会增加少许延迟,但这正是防护软件存在的意义用微小的性能代价换取业务的高可用性,如果感觉明显变慢,通常是因为配置不当或软件资源占用过高,建议调整策略或升级硬件配置。
服务器带安全防护软件能防止所有黑客攻击吗?
没有任何安全产品能保证100%的防御率,安全防护软件主要防御已知的攻击模式和常见的自动化扫描,对于零日漏洞(Zero-day)或高度定制化的APT(高级持续性威胁)攻击,防护软件可能无法完全识别,它应作为纵深防御体系中的一环,配合定期备份、最小权限原则和员工安全意识培训,才能构建真正坚固的安全防线。
服务器带安全防护软件需要频繁维护吗?
不需要人工频繁干预,优质的安全软件具备自动化更新特征库和智能策略调整功能,你只需要每月登录控制台查看一次安全评分和告警日志即可,如果系统检测到高风险事件,通常会通过短信、邮件或APP推送即时通知,你只需根据指引进行简单的确认或隔离操作,无需深入底层代码。
服务器带安全防护软件不是可选的奢侈品,而是现代互联网业务的必需品,它通过自动化、智能化的手段,将复杂的安全威胁挡在门外,让开发者能专注于业务创新而非安全焦虑,选择适合自身场景的防护方案,并坚持定期维护,是保障数字资产安全的最佳路径。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/448494.html