

Access数据库通过WAF注入并非依靠暴力破解,而是利用WAF规则对SQL语法的误判,结合Access特有的单引号闭合特性与堆叠查询技术,在特定配置下实现绕过。
Access注入与WAF绕过的底层逻辑
Web应用防火墙(WAF)的核心任务是识别并拦截恶意的SQL注入请求,WAF的规则库通常基于通用数据库(如MySQL、Oracle)的语法特征构建,Access数据库作为微软推出的轻量级关系型数据库,其语法结构与主流数据库存在显著差异,这种差异性成为了攻击者寻找突破口的关键。
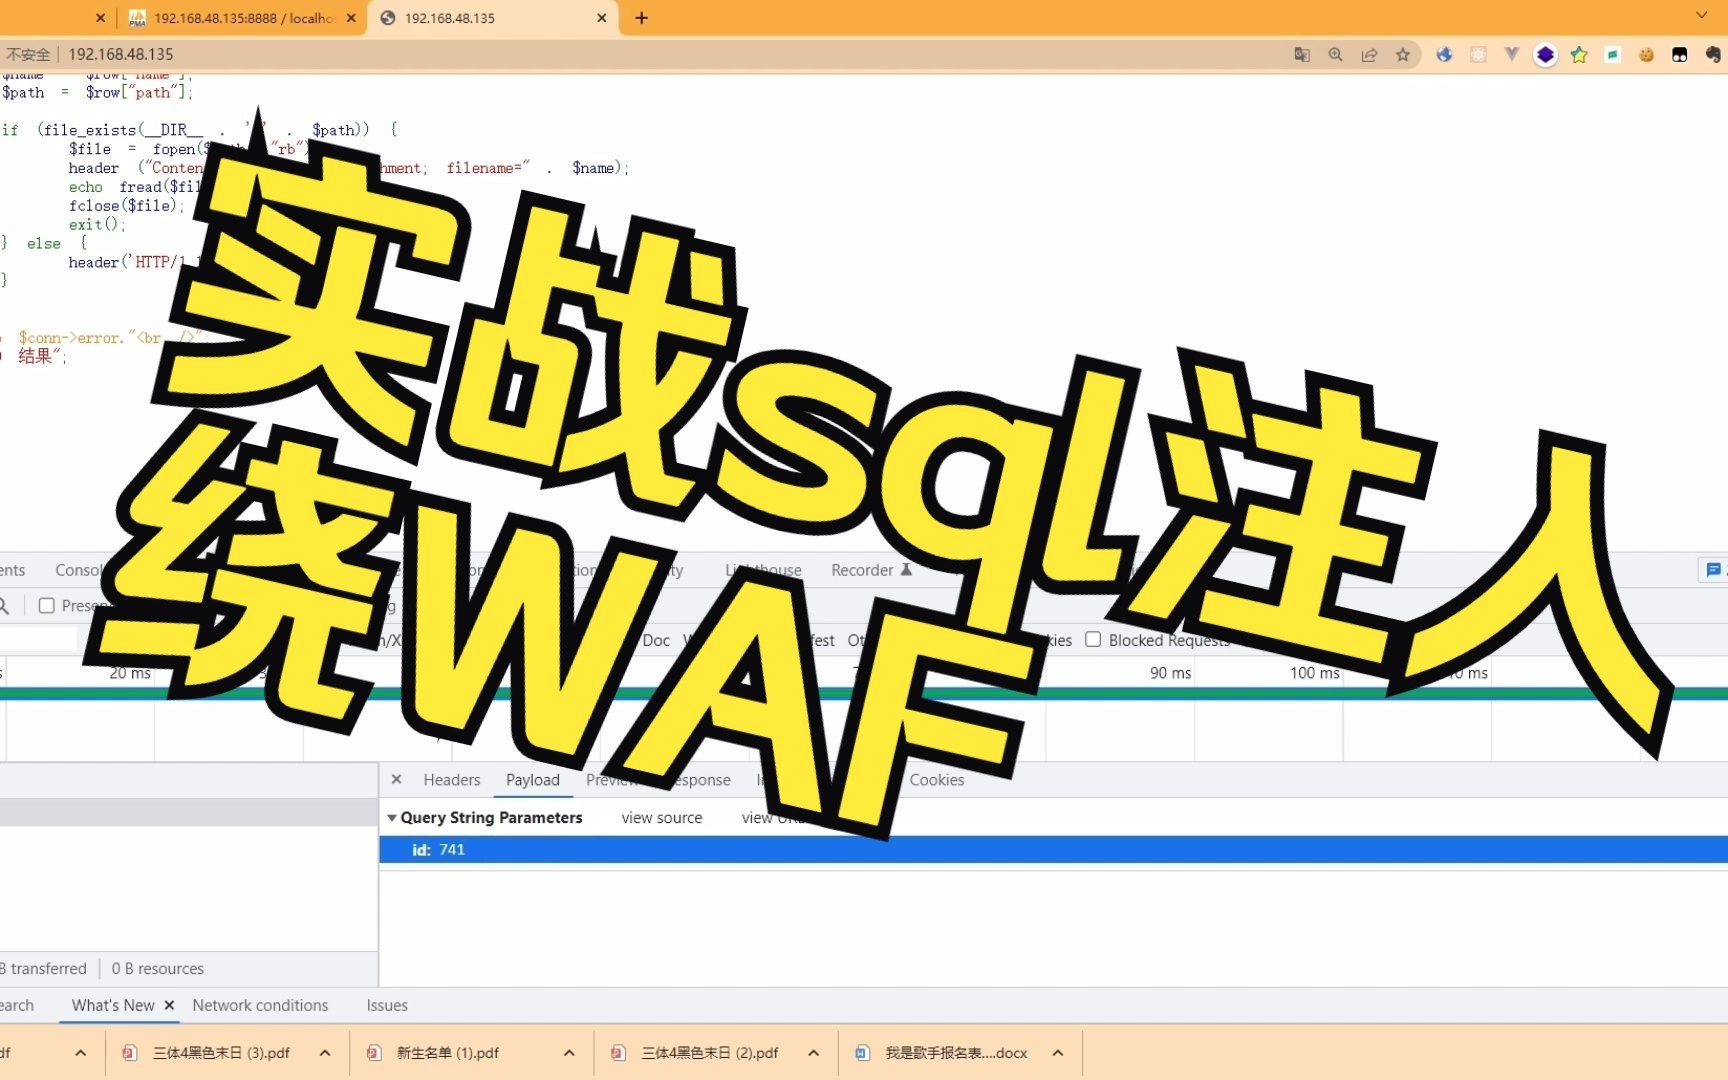

业内专家指出,WAF在处理Access注入时,往往因为无法准确识别Access特有的函数或语法结构,导致规则匹配失效,Access不支持某些标准的SQL注释符,也不完全遵循标准的SQL注入payload格式,这种“认知偏差”使得原本应该被拦截的请求,在WAF眼中变成了正常的查询语句。
Access数据库的特殊性分析
Access数据库在文件结构、数据类型以及SQL语法支持上,与MySQL等服务器端数据库有着本质区别。
- 文件型数据库:Access以.mdb或.accdb文件形式存在,直接存储在服务器文件系统中,这意味着一旦路径泄露,攻击者可能直接下载整个数据库,而非仅仅通过SQL注入获取数据。
- 语法差异:Access不支持多行注释,也不完全支持单行注释,它使用作为日期分隔符,使用和
_作为通配符。 - 函数限制:Access不支持
GROUP_CONCAT、SUBSTRING等常用MySQL函数,但支持Mid、Len、InStr等VBA风格的字符串处理函数。
WAF规则盲区成因
大多数WAF厂商在编写规则时,主要参考OWASP Top 10中的常见注入案例,这些案例绝大多数基于MySQL或PostgreSQL,当请求中包含Access特有的语法时,WAF可能因为无法识别关键字而放行,使用Mid函数进行盲注时,WAF可能不会将其视为危险操作,因为

Mid在常规业务逻辑中也可能被用于字符串截取。
常见WAF绕过技术详解
在了解底层逻辑后,我们需要具体探讨几种在2026年依然有效的Access注入绕过技术,这些技术并非依赖复杂的加密算法,而是利用WAF解析引擎的局限性。
编码与混淆技巧
WAF通常会对请求中的关键字进行正则匹配,通过编码或混淆,可以改变关键字的字节序列,从而绕过简单的字符串匹配。
- ASCII编码绕过:将SQL关键字转换为ASCII码。
SELECT可以转换为%73%65%6c%65%63%74,虽然现代WAF具备解码能力,但在某些配置下,如果WAF仅在解码前进行初步过滤,这种技巧依然有效。 - 大小写混合:利用WAF规则对大小写不敏感或敏感的配置差异。
sElEcT可能在某些宽松规则下被忽略。 - 内联注释绕过:虽然Access不支持,但在某些通过ODBC连接的场景下,如果后端驱动支持,可以尝试使用注释,这在MySQL中常见,但在Access中需谨慎验证。
堆叠查询与错误注入
Access支持堆叠查询(Stacked Queries),即在一个请求中执行多条SQL语句,用分号分隔,这是绕过WAF过滤单条语句限制的有效手段。
- 操作路径:首先判断是否支持堆叠查询,可以通过在参数后添加
; DROP TABLE users--来测试,如果返回错误信息包含表名不存在,说明堆叠查询可能生效。 - 数据提取:利用
INSERT INTO或UPDATE语句,将数据写入临时表,再通过错误信息回显,构造'; UPDATE users SET username='admin' WHERE id=1--,如果成功更新,则证明注入点存在且可执行修改操作。
盲注中的时间延迟
当页面没有直接回显时,时间盲注是主要手段,Access支持WAITFOR DELAY吗?不,那是SQL Server,Access本身不支持直接的时间延迟函数,但可以通过触发错误或利用

DLookup等函数的执行时间来间接实现。
- 替代方案:使用
IIf函数结合DLookup。IIf(1=1, DLookup('id', 'users'), 1/0),如果条件为真,执行DLookup,这会消耗一定时间;如果为假,执行除法错误,立即报错,通过测量响应时间的差异,可以判断条件真假。
防御与检测策略
面对Access注入与WAF绕过,防御方需要采取更细致的策略,单纯依赖WAF是不够的,必须结合代码层面的加固。
代码层面的加固
- 参数化查询:这是最根本的解决方案,无论使用何种数据库,都应使用参数化查询(Prepared Statements),在Access中,可以通过ADO的
Command对象实现参数化,避免字符串拼接。 - 输入验证:对输入参数进行严格的类型检查和长度限制,如果参数应为整数,则拒绝所有非数字字符。
- 最小权限原则:数据库连接账号应仅拥有必要的权限,禁止使用
sa或admin等高权限账号连接Web应用。
WAF规则优化
- 自定义规则:针对Access特有的语法,编写自定义WAF规则,监控
Mid、Len、InStr等函数在SQL上下文中的使用。 - 行为分析:不仅基于关键字匹配,还基于请求的行为特征,检测异常的查询频率、异常的参数长度、以及异常的响应时间。
- 定期更新规则库:关注最新的安全漏洞和绕过技术,及时更新WAF规则库。
实战场景与注意事项
在实际渗透测试或安全评估中,遇到Access数据库时,需要特别注意以下几点。
环境识别
确认目标是否使用Access数据库,可以通过报错信息、文件后缀(.mdb, .accdb)或HTTP响应头中的

Set-Cookie字段进行判断,某些ASP网站在报错时会显示Microsoft JET Database Engine,这是Access的典型特征。
路径泄露风险
Access数据库文件通常位于网站根目录或子目录下,常见的路径包括data.mdb、db.mdb、admin.mdb等,攻击者可以尝试直接访问这些文件,如果服务器配置不当,可能直接下载数据库文件,防御方应禁止对.mdb和.accdb文件的直接访问。
合规性与伦理
在进行任何安全测试前,必须获得目标所有者的书面授权,未经授权的攻击行为是违法的,测试过程中应避免对生产环境造成数据损坏或服务中断。
Q&A:Access过WAF注入常见疑问
Access注入与MySQL注入在WAF绕过上有何主要区别?
主要区别在于注释符和函数支持,MySQL支持和注释,以及GROUP_CONCAT等聚合函数,而Access不支持标准注释,且函数库不同,针对MySQL的WAF规则对Access往往无效,攻击者需使用Access特有的函数如Mid、DLookup进行绕过。
如何检测一个Access站点是否配置了有效的WAF?
可以通过发送包含常见SQL注入关键字的请求,观察WAF的响应,如果返回403 Forbidden或特定的拦截页面,则说明WAF生效,进一步,可以尝试使用编码、大小写混合或Access特有语法进行测试,如果请求被放行但执行失败,可能意味着WAF未正确识别Access语法,存在绕过风险。
Access数据库注入的最终数据导出方式有哪些?
除了通过SQL注入逐条提取数据,更常见且高效的方式是通过路径泄露直接下载.mdb或.accdb文件,如果无法直接下载,攻击者可能利用MSysObjects系统表获取数据库结构,或通过错误回显、时间盲注等方式逐步提取数据,防御方应重点保护数据库文件的路径和访问权限。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/443163.html


评论列表(1条)
转给朋友看看!Access 绕过 WAF 这招太秀了,之前还在想怎么破,看完直接去试了下,真香!必须安利!