面对突发的网络安全威胁,运维人员必须保持冷静与高效,核心结论在于:当系统遭遇异常时,首要任务是立即遏制威胁扩散,保全关键数据证据,随后通过多层防御体系进行溯源与加固,而非单纯地进行系统重启或简单的封禁操作,只有建立“检测-响应-恢复-预防”的闭环机制,才能真正保障业务连续性。
在网络安全管理中,快速识别异常现象是止损的第一步。服务器显示攻击或遭受入侵会有显著的性能指标波动,管理员应重点关注以下五个维度的异常信号:
- CPU与内存占用率飙升:如果服务器在没有业务高峰的情况下,CPU使用率长期维持在90%以上,或者内存占用异常增长,这通常意味着正在遭受加密货币挖矿恶意软件的感染,或者是正遭受DDoS攻击。
- 磁盘I/O读写异常:数据库文件或日志文件在短时间内出现极高频率的读写操作,可能是勒索病毒正在加密文件,或是攻击者在进行大规模的数据窃取。
- 网络带宽饱和:出站流量突然激增往往是数据被外泄的标志;入站流量激增则多为DDoS流量攻击。
- 系统进程与服务异常:任务管理器中出现未知的可疑进程,或者已知的服务(如Web服务、数据库服务)频繁无故停止,需要高度警惕。
- 日志文件报错激增:Web日志中出现大量的404、500或403错误,尤其是包含敏感字符(如../、union select、script等)的记录,是遭受SQL注入或XSS跨站脚本攻击的典型特征。
在确认上述迹象后,必须准确判断攻击类型,以便对症下药,常见的攻击手段主要分为以下四类,每一类都有其独特的攻击逻辑:
- 流量型攻击(DDoS/CC):攻击者通过控制僵尸网络向服务器发送海量无效请求,耗尽服务器带宽或连接资源,导致正常用户无法访问,此类攻击的特点是“堵”,旨在瘫痪网络通道。
- Web应用层攻击:包括SQL注入、XSS跨站脚本、命令执行等,攻击者利用Web程序代码编写时的漏洞,非法获取数据库权限或篡改网页内容,此类攻击的特点是“钻”,旨在穿透应用层防护。
- 暴力破解攻击:攻击者通过字典工具或撞库,高频尝试登录SSH、FTP或后台管理界面,此类攻击的特点是“试”,旨在获取系统最高权限。
- 漏洞利用与木马后门:利用操作系统或软件未修复的CVE漏洞植入木马,建立持久化的后门通道,此类攻击的特点是“潜伏”,旨在长期控制服务器。
针对确认的攻击行为,专业的应急响应流程应遵循“隔离-分析-清除-恢复”的标准化步骤,切忌在未查明原因的情况下直接重启服务器,这可能导致破坏现场证据或触发勒索病毒的加密逻辑。
- 紧急隔离阶段:第一时间将受影响服务器从网络中断开,或者通过防火墙策略只允许管理IP访问,防止攻击横向扩散到内网其他服务器。
- 现场取证阶段:备份内存镜像、磁盘镜像以及关键日志文件(如/var/log/、/usr/local/nginx/logs/),这些数据是后续溯源攻击者IP、分析攻击手法的关键依据。
- 恶意代码清除阶段:利用专业杀毒软件或Webshell查杀工具扫描系统,删除发现的木马文件、Webshell后门以及异常的定时任务(Crontab),重置所有系统用户密码和数据库密码。
- 漏洞修复与恢复阶段:根据攻击路径修复代码漏洞或升级系统补丁,在确保环境安全的前提下,从干净的备份中恢复业务数据,并逐步放开网络访问限制。
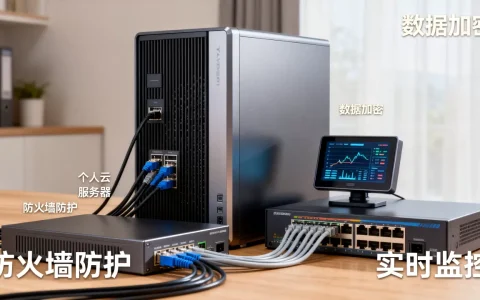
为了从根本上降低服务器显示攻击的风险,构建纵深防御体系是长治久安的关键,单纯依赖防火墙已无法应对当前复杂的网络环境,必须实施多维度的安全策略。
- 部署Web应用防火墙(WAF):WAF能够有效拦截SQL注入、XSS等Web应用层攻击,对HTTP/HTTPS流量进行深度检测,是保护网站业务的第一道防线。
- 配置高防CDN与IP隐藏:通过CDN加速服务隐藏源站真实IP地址,可以有效规避针对源站的直接攻击,高防CDN具备强大的流量清洗能力,可抵御大规模DDoS攻击。
- 实施最小权限原则:严格控制服务器用户的文件读写权限和数据库访问权限,Web服务进程不应以root权限运行,数据库账号应避免使用超级管理员权限连接业务系统。
- 建立自动化安全监控体系:利用SIEM(安全信息和事件管理)系统收集并分析全网日志,设置合理的告警阈值,一旦发现异常行为(如异地登录、短时间内大量请求失败),立即通过短信或邮件通知管理员。
- 定期进行漏洞扫描与渗透测试:主动发现系统弱点,建议每季度进行一次全面的漏洞扫描,并在重大业务变更或新功能上线前进行渗透测试,防患于未然。
网络安全是一场攻防博弈,没有绝对安全的系统,只有不断完善的防御机制,通过技术手段与管理流程的有机结合,可以将攻击风险降至可控范围内。
相关问答
问题1:如何区分服务器是遭受了CC攻击还是正常的业务流量高峰?
解答: 区分二者的关键在于分析流量的特征,正常的业务流量高峰通常伴随着特定的访问路径(如浏览商品页、下单页),且User-Agent(用户代理)信息相对规范,返回状态码多为200,而CC攻击的流量特征通常表现为:针对特定URL的高频重复访问,User-Agent信息异常或缺失,大量请求返回504或403错误,且访问者的IP分布较为分散,通过分析Web日志中同一IP在短时间内的请求频率,可以准确判断是否为CC攻击。
问题2:发现服务器被植入Webshell后,仅仅删除该文件就足够了吗?
解答: 绝对不够,仅仅删除Webshell文件只是治标不治本,攻击者既然能上传Webshell,说明网站存在上传漏洞、SQL注入漏洞或弱口令问题,正确的做法是:在删除Webshell后,必须立即排查漏洞入口并修复代码;检查系统是否存在其他隐藏的后门账户或异常进程;重置所有相关密码(包括数据库、FTP、SSH);同时检查是否已有数据被篡改或窃取,否则,攻击者会很快通过原漏洞重新植入后门。
如果您在服务器运维过程中遇到过类似的攻击经历,或者有独特的防御心得,欢迎在评论区分享您的经验与见解。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/43132.html