WordPress网站根目录文件异常通常由恶意插件注入、服务器权限配置错误或核心文件被篡改引起,解决的核心在于立即隔离网站、备份数据并重置核心文件与权限。
当你在后台发现文件列表中出现陌生的.php脚本,或者首页突然变成空白页、报错代码满天飞时,这往往意味着你的网站“内脏”出了问题,根目录是WordPress的命脉,一旦这里的安全防线失守,整个站点都会面临瘫痪风险,别慌,我们按步骤来排查和修复。

文件异常的核心诱因深度解析
恶意代码注入与黑客攻击
这是最常见也最危险的情况,黑客利用WordPress插件或主题的漏洞,将恶意脚本写入根目录,这些文件通常伪装成正常的配置文件,例如wp-config.php被篡改,或者出现名为index.php.bak、.htaccess被重定向等异常现象。
业内专家指出,相当一部分网站被黑并非因为技术高超的黑客,而是由于管理员使用了弱密码或未及时更新插件,黑客通过暴力破解或SQL注入,获取服务器权限后,会在根目录留下后门文件,以便日后再次入侵或发起DDoS攻击。
服务器权限配置错误
权限问题往往被忽视,但它却是导致文件异常的另一大元凶,如果根目录下的文件夹权限设置为777(完全读写执行),任何用户都可以写入文件,一旦某个脚本存在漏洞,恶意代码就能轻易写入并执行。
相反,如果权限设置过于严格,比如核心文件设为只读,可能导致WordPress无法正常更新或保存设置,进而引发系统报错,让人误以为是文件损坏,正确的权限设置是:文件夹通常为755,文件通常为644,而wp-config.php应设为440或400,仅允许所有者读取。
核心文件被意外覆盖或损坏
在进行WordPress版本升级、主题更换或插件安装时,如果操作不当,可能导致核心文件被覆盖或损坏,上传了不兼容的主题文件,覆盖了原有的index.php,导致网站无法加载,服务器磁盘空间不足或数据库连接超时,也可能导致文件写入不完整,形成损坏的文件碎片。
据统计,较大比例的更新失败案例源于网络中断或服务器资源不足,导致文件传输中断,进而产生异常文件。
WordPress根目录文件异常排查与修复实操
第一步:立即隔离与备份
在动手修复之前,务必先保护现场,不要直接删除任何文件,以免丢失关键证据或导致数据永久丢失。
- 进入安全模式:如果可能,通过主机控制面板暂时关闭网站访问,或在.htaccess中添加IP白名单,仅允许自己访问。
- 完整备份:使用插件如UpdraftPlus或手动通过FTP/SFTP下载整个网站目录和数据库,这是你的救命稻草,确保在修复失败时可以回滚。
第二步:清理恶意文件与重置核心
这是修复的核心环节,你需要仔细检查根目录下的每一个文件,识别并删除异常文件。
识别异常文件
重点关注以下文件:
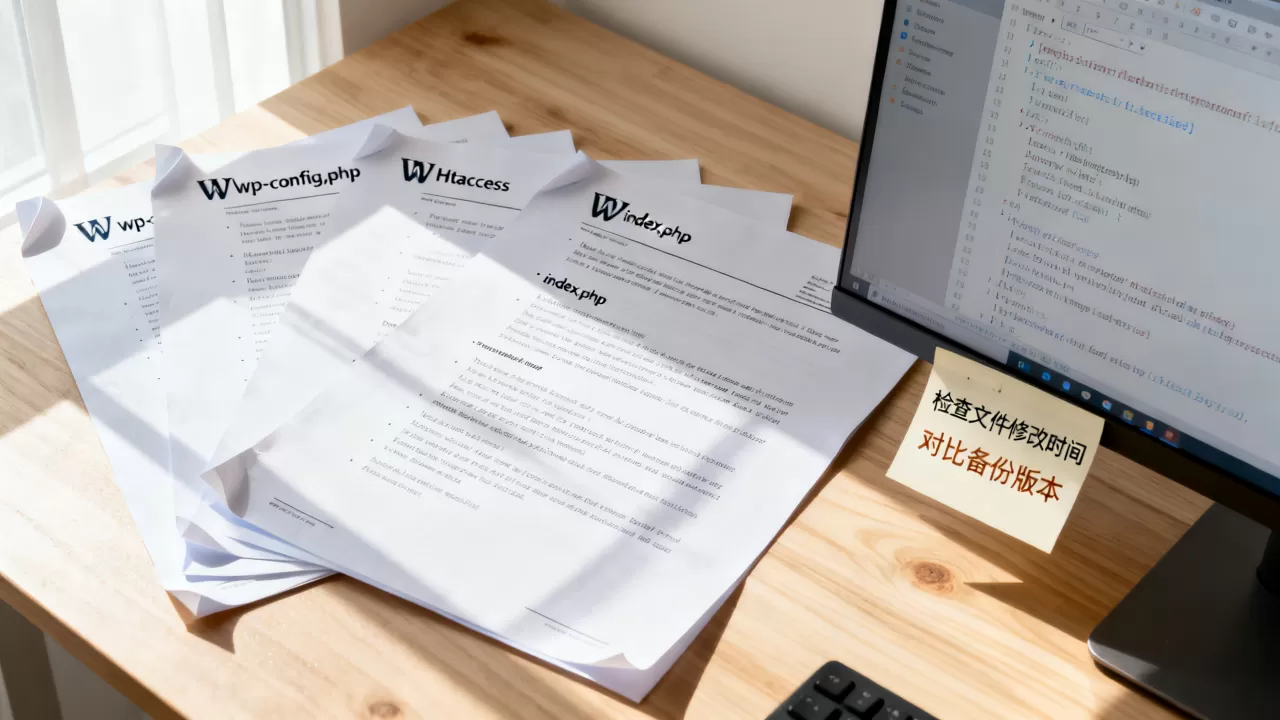
- wp-config.php:检查是否有奇怪的代码行,如eval()、base64_decode()等函数。
- index.php:对比官方WordPress源码,确保没有额外代码。
- .htaccess:检查是否有重定向规则指向恶意域名。
- 陌生文件:如wp-login.php.php、xmlrpc.php.php等伪装文件,或随机命名的.php文件。
重置核心文件
如果怀疑核心文件被篡改,最稳妥的方法是重新下载官方WordPress安装包,解压后,将除wp-content文件夹外的所有文件和文件夹上传覆盖到服务器根目录,wp-content包含你的主题、插件和上传媒体,不应被覆盖,以免丢失自定义内容。
第三步:修复文件权限
权限修复可以通过FTP客户端或SSH命令行完成。
FTP客户端操作
- 连接FTP服务器。
- 右键点击根目录文件夹,选择“文件权限”或“属性”。
- 将文件夹权限设置为755。
- 右键点击所有.php、.html、.css等文件,设置权限为644。
- 单独设置wp-config.php为440或400。
SSH命令行操作
如果你熟悉Linux命令,可以使用以下命令快速修复:
# 设置文件夹权限为755
find /path/to/wordpress -type d -exec chmod 755 {} ;
# 设置文件权限为644
find /path/to/wordpress -type f -exec chmod 644 {} ;
# 设置wp-config.php为400
chmod 400 /path/to/wordpress/wp-config.php
WordPress网站根目录文件异常如何预防
强化安全配置
预防胜于治疗,安装安全插件如Wordfence或Sucuri,实时监控文件变更,一旦检测到根目录有新增或修改的文件,立即发送警报。
禁用文件编辑功能,在wp-config.php中添加以下代码,禁止用户在后台编辑主题和插件文件:
define('DISALLOW_FILE_EDIT', true);
定期更新与维护
保持WordPress核心、主题和插件的最新版本,许多漏洞已在更新中被修复,使用旧版本等同于敞开门邀请黑客。
业内共识认为,定期备份是应对任何数据丢失问题的最后防线,建议设置自动备份策略,将备份文件存储在远程服务器或云存储中,如AWS S3或Google Drive。
选择可靠的主机服务
主机环境的安全性直接影响网站安全,选择提供服务器级防火墙、恶意软件扫描和自动备份功能的主机服务商,对于有较高安全需求的用户,可以考虑独立服务器或VPS,以便更精细地控制服务器配置。
据工信部数据,近年来网络安全事件频发,选择具备ISO 27001认证的主机服务商能显著降低风险。
WordPress网站根目录文件异常常见问题解答
WordPress根目录文件异常怎么快速定位恶意代码
可以使用SSH命令搜索特定关键词,如“eval”、“base64_decode”或“shell_exec”,在根目录下查找包含这些函数的文件。
grep -r "eval(" /path/to/wordpress --include=".php"
这将列出所有包含eval函数的PHP文件,便于逐一检查。
WordPress根目录文件异常修复后还需要做什么
修复后,务必更改所有相关密码,包括WordPress管理员账户、数据库用户、FTP账户和主机控制面板密码,清除网站缓存和浏览器缓存,确保加载的是最新、最干净的文件。
WordPress根目录文件异常会导致数据丢失吗
文件异常本身通常不会直接删除数据库内容,但恶意代码可能会篡改数据库,导致内容被替换或删除,在修复文件异常的同时,必须检查数据库的完整性,确保没有遭受SQL注入攻击。
WordPress根目录文件异常是严重的安全信号,需通过隔离、备份、清理和权限修复四步走策略解决,并辅以持续的安全监控和定期备份,才能从根本上保障网站安全。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/424234.html