Teleport开源堡垒机通过集中身份认证与细粒度权限控制,为企业解决运维审计难题,其核心优势在于兼容SSH/RDP/Web协议且无需代理,适合追求安全合规与高效运维的中大型团队。
在数字化转型的深水区,运维安全早已不是“可有可无”的附加项,而是企业生存的底线,传统的堡垒机往往依赖旁路镜像或硬件设备,部署复杂且成本高昂,Teleport的出现,正是为了打破这种僵局,它不仅仅是一个访问入口,更是一套完整的身份基础设施,对于正在寻找Teleport开源堡垒机入门使用教程的技术团队来说,理解其“零信任”架构和“无代理”特性是上手的关键。
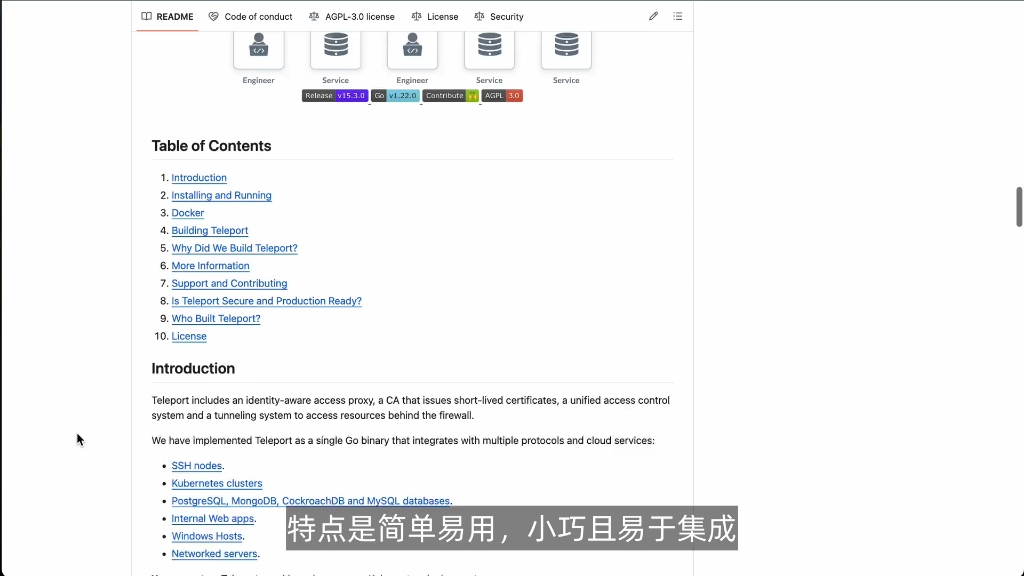

Teleport核心架构与独特优势解析
Teleport与传统堡垒机最大的不同,在于它重新定义了“信任”,业内专家指出,现代运维环境复杂多变,静态的IP白名单已无法应对动态的云原生环境,Teleport采用动态证书机制,每次会话都生成短期有效的TLS证书,从根本上杜绝了密钥泄露带来的长期风险。
零信任架构下的身份认证
在Teleport体系中,身份即边界,无论是Linux服务器、Kubernetes集群还是数据库,所有访问请求都必须经过严格的身份验证。
- 动态证书:用户登录时,Teleport颁发有效期极短的证书,会话结束即失效。
- 多因素认证(MFA):强制集成TOTP、WebAuthn等MFA方式,确保只有合法用户才能获取证书。
- 单点登录(SSO):支持与LDAP、Okta、Google等主流身份提供商集成,统一身份管理。
无需代理的无缝体验
很多企业在选型时会纠结于Teleport与Jumpserver对比哪个更适合,JumpServer作
为老牌国产开源堡垒机,拥有庞大的中文社区和丰富的本地化功能,Teleport在云原生环境下的表现更为出色,它不需要在目标服务器上安装任何Agent,只需在Teleport集群节点上运行即可,这种“无代理”设计极大地降低了运维负担,特别是在容器化环境中,优势尤为明显。
协议支持全面
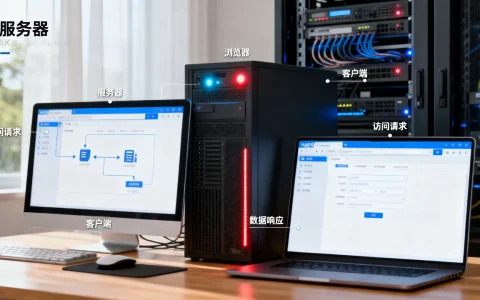
Teleport原生支持SSH、RDP、Kubernetes、Database等多种协议,这意味着运维人员可以使用同一个界面、同一套凭证,访问不同类型的基础设施,这种统一入口不仅提升了效率,还简化了审计日志的收集与分析。
Teleport开源版部署实操指南
对于初次接触Teleport的用户,部署过程虽然简洁,但细节决定成败,以下是基于Linux环境的标准部署流程,旨在帮助团队快速搭建Teleport开源堡垒机入门使用教程中提到的基础环境。
环境准备与安装
确保你的服务器满足最低硬件要求,对于小型团队,2核4G内存足以支撑日常运维,安装过程可以通过官方提供的脚本一键完成,极大地简化了配置步骤。
- 下载二进制文件:访问Teleport官网,下载对应操作系统的二进制包。
- 赋予执行权限:使用
chmod +x teleport命令赋予文件执行权限。 - 初始化配置:运行
teleport configure生成默认配置文件。
启动Teleport服务
配置完成后,启动Teleport服务,在启动过程中,Teleport会自动生成自签名证书,在生产环境中,建议配置Let’s Encrypt等正规CA签发的证书,以确保浏览器和客户端的信任链完整。
- 启动命令:
sudo systemctl start teleport - 查看状态
:
sudo systemctl status teleport
创建第一个用户
服务启动后,你需要创建第一个管理员用户,这是整个系统的入口,务必妥善保管其注册令牌(Registration Token)。
- 生成注册令牌:
sudo tctl tokens add --type=user --roles=editor --ttl=24h - 用户注册:在客户端运行
tsh login --proxy=teleport.example.com --user=admin,并输入上述令牌。
权限管理与审计日志配置
部署完成只是第一步,如何配置精细化的权限和审计日志,才是Teleport发挥价值的核心所在,许多企业在实施Teleport堡垒机价格考量时,往往忽略了授权许可的成本,但开源版已经提供了足够强大的权限管理功能。
基于角色的访问控制(RBAC)
Teleport的RBAC系统非常灵活,允许你根据用户角色分配不同的权限。
- 节点访问:限制特定用户只能访问特定的服务器组。
- 命令执行:禁止执行高危命令,如
rm -rf或sudo。 - 会话录制:自动录制所有SSH和RDP会话,支持回放审计。
配置权限策略
权限策略通过YAML文件定义,存储在Teleport的配置目录中,你可以定义复杂的规则,“只有DevOps组的成员,在工作时间内,才能访问生产环境的数据库。”
审计日志与合规性
对于金融、医疗等行业,合规性是硬性要求,Teleport将所有访问日志、会话录制文件存储在指定目录,并支持集成ELK、Splunk等日志分析平台。
- 会话录制:默认录制SSH会话的终端输出,RDP会话则录制视频。
-
日志格式:采用JSON格式,便于机器解析和分析。
- 数据留存:可根据合规要求,设置日志和录制文件的保留期限。
常见问题与最佳实践
在实际使用中,用户可能会遇到一些典型问题,解决这些问题,有助于提升Teleport开源堡垒机入门使用教程的学习效率,避免走弯路。
Q&A模块:Teleport常见疑问解答
Q1: Teleport开源版是否支持高可用部署?
A: 是的,Teleport开源版支持多节点集群部署,通过etcd或PostgreSQL作为后端存储,实现状态共享和故障转移,建议在生产环境中至少部署两个Teleport Proxy节点和一个Auth节点,以确保服务的高可用性。
Q2: 如何迁移现有的SSH密钥到Teleport?
A: Teleport推荐使用动态证书替代静态SSH密钥,如果你必须使用密钥,可以将现有公钥导入Teleport的用户配置中,但请注意,这不会享受动态证书的安全优势,建议逐步过渡到证书认证模式。
Q3: Teleport开源版与商业版的主要区别是什么?
A: 开源版提供核心的SSH、RDP、Kubernetes访问和基础审计功能,适合中小团队,商业版则增加了SAML/SSO集成、高级审计报表、LDAP/AD集成以及官方技术支持,对于需要满足严格合规要求的大型企业,商业版是更稳妥的选择。
Teleport不仅仅是一个工具,更是一种运维理念的革新,它通过简化访问流程,同时提升安全水位,让运维人员从繁琐的权限管理中解放出来,随着云原生技术的普及,Teleport的无代理、动态证书特性将越来越受到重视,对于正在构建现代化运维体系的企业来说,尽早引入Teleport,将为未来的扩展打下坚实的安全基础。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/423264.html