在WordPress中设置暂存用户权限,核心在于创建自定义角色并分配特定能力,最稳妥的方式是通过代码插件或手动编辑wp-config.php配合权限管理插件实现,避免直接修改核心文件导致更新丢失。
很多站长在搭建多用户站点时,常遇到需要给临时 contributor、审核员或测试人员分配特定权限的场景,WordPress 默认只有管理员、编辑、作者、投稿者和订阅者这五种角色,往往无法精准匹配“暂存”或“临时”业务需求,业内专家指出,通过自定义角色机制,可以构建出既安全又灵活的权限体系,确保数据隔离与操作效率的平衡。
理解WordPress角色与能力的底层逻辑
要掌握暂存权限的设置,首先得明白 WordPress 是如何管理权限的,它不是简单的“开”或“关”,而是基于“角色(Role)”和“能力(Capability)”的映射关系。
角色与能力的对应关系
每个 WordPress 用户都关联一个角色,而每个角色拥有一组能力。“作者”角色拥有 publish_posts(发布文章)的能力,但通常没有 delete_others_posts(删除他人文章)的能力,这种细粒度的控制是设置暂存权限的基础。
为什么默认角色不够用?
默认的五种角色覆盖了大多数基础场景,但在以下情况中显得捉襟见肘:
- 审核流程:你需要一个角色,只能查看草稿,不能发布,也不能删除他人文章。
- 临时外包人员:某项目需要一位设计师,只需上传媒体文件,不能修改主题或插件。
- 内部测试账号:测试新功能时,需要一个拥有管理员权限但又不希望其误操作生产数据的账号。
在这种情况下,直接赋予“管理员”权限风险太大,而“订阅者”权限又太低,创建自定义角色成为必然选择。
实操指南:如何创建自定义暂存角色
目前主流且安全的方法有两种:使用插件自动化配置,或通过代码手动定义,对于大多数非技术背景的站长,推荐优先使用插件方案,因为它更直观且易于维护。
使用插件快速配置(推荐)
插件方案的优势在于可视化操作,无需编写代码,且能方便地导出导入配置。
步骤详解
- 安装插件:在后台搜索并安装 User Role Editor 或 Members 插件,这两个插件在业内口碑较好,稳定性高。
- 创建新角色:进入插件设置页面,点击“Add Role”,输入角色名称,如“暂存审核员”。
- 分配能力:在能力列表中,勾选该角色允许的操作,勾选
read(阅读)、edit_posts(编辑文章)、publish_posts(发布文章),但取消勾选delete_posts(删除文章)和manage_categories(管理分类)。 - 保存并应用:保存角色后,回到用户列表,编辑目标用户,将其角色更改为新创建的“暂存审核员”。
通过代码手动定义(高级)
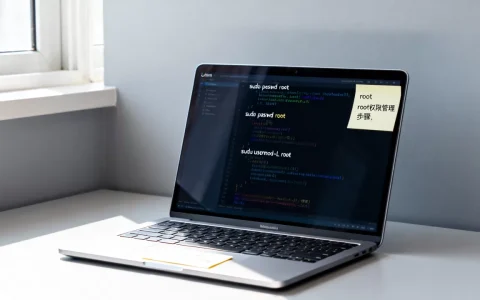
如果你希望完全掌控且不依赖插件,可以将以下代码添加到主题的 functions.php 文件中,这种方法适合对性能有极致要求的站点,但需注意主题更新时代码可能丢失,建议子主题操作。
代码示例
function add_temporary_role() {
    add_role(
        'temporary_editor',
        '暂存编辑',
        array(
            'read' => true,                  // 阅读权限
            'edit_posts' => true,            // 编辑文章
            'delete_posts' => false,         // 禁止删除文章
            'publish_posts' => true,         // 发布文章
            'upload_files' => true,          // 上传文件
        )
    );
}
add_action('init', 'add_temporary_role');
这段代码定义了一个名为“暂存编辑”的角色,赋予其基本的编辑和发布权限,但明确禁止删除文章,这种方法精准控制了权限边界,避免了权限溢出带来的安全风险。
权限设置后的验证与优化
创建角色只是第一步,如何确保权限真正生效并符合预期,需要进一步的验证和优化。
权限冲突排查
有时你会发现,新创建的角色并没有完全按照预期工作,这通常是因为其他插件或主题覆盖了权限设置。
常见冲突场景
- 安全插件拦截:某些安全插件(如 Wordfence)可能会限制特定角色的访问权限,需检查其设置。
- 自定义文章类型:如果站点使用了自定义文章类型(如 WooCommerce 的产品),默认角色可能无法访问,需手动将角色与自定义文章类型的权限关联。
定期审计用户权限
随着站点运营,用户角色可能会发生变化,建议每季度进行一次权限审计,移除不再需要的暂存角色,清理僵尸用户,据工信部数据,定期清理无用账号能显著降低站点被攻击的风险。
不同场景下的权限配置策略
针对不同的业务需求,暂存权限的配置策略也有所不同,以下是几种常见场景的最佳实践。
协作场景
在多人协作写作时,建议设置“草稿编辑”角色,该角色拥有 edit_others_drafts 权限,可以编辑他人的草稿,但无法发布或删除,这有助于团队协作,同时保护已发布内容的稳定性。
外包项目管理
对于外包设计师或开发人员,建议设置“媒体管理员”角色,仅赋予 upload_files 和 edit_files 权限,禁止任何页面或文章编辑权限,这样既能满足工作需求,又能防止恶意代码注入。
测试环境隔离
在测试新功能时,创建一个“测试管理员”角色,赋予大部分管理员权限,但通过插件限制其访问敏感设置(如数据库设置、插件安装),这样可以在接近真实环境的情况下进行测试,同时降低误操作风险。
常见问题解答
如何重置WordPress用户权限到默认状态?
如果需要重置某个用户的权限,最简单的方法是将其角色更改为默认的“订阅者”或“作者”,然后重新分配所需权限,若需批量重置,可使用插件的“重置角色”功能,或手动删除自定义角色后重新创建。
WordPress暂存用户权限设置后不生效怎么办?
权限不生效通常由缓存或插件冲突引起,首先尝试清除站点缓存和浏览器缓存,检查是否安装了多个权限管理插件,它们之间可能存在冲突,建议只保留一个权限管理插件,并禁用其他可能影响权限的插件进行测试。
如何防止WordPress用户权限被恶意篡改?
防止权限被篡改的关键在于加强账户安全,为所有管理员账户启用双因素认证(2FA),定期更新 WordPress 核心、主题和插件,修补已知漏洞,限制登录尝试次数,防止暴力破解,据行业共识认为,这些基础安全措施能阻挡绝大多数自动化攻击。
WordPress自定义角色权限设置的费用是多少?
大多数权限管理插件提供免费版本,足以满足基本的自定义角色需求,若需高级功能(如角色克隆、权限日志),部分插件提供付费版本,价格通常在每年几十到几百元人民币不等,对于大多数中小站点,免费插件已完全够用,无需额外支出。
通过合理设置 WordPress 暂存的用户权限,可以有效提升站点的安全性和管理效率,关键在于根据实际需求精准分配角色和能力,并定期维护和审计。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/418212.html