

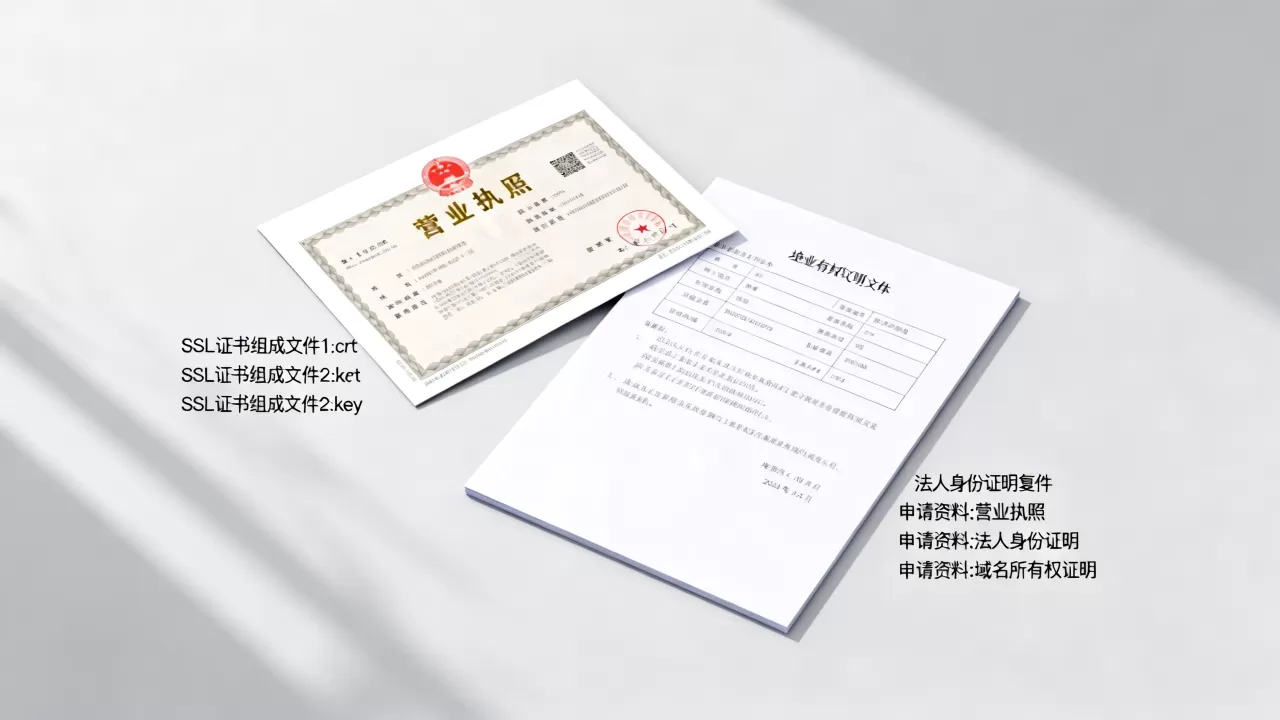
SSL证书通常由“证书文件”和“私钥文件”这两个核心部分组成,前者用于向浏览器证明网站身份,后者则是解密数据的唯一钥匙,二者缺一不可。
很多站长在配置服务器时,经常遇到证书安装失败的报错,或者明明申请了证书却无法启用HTTPS,这往往是因为混淆了证书文件的类型,或者忽略了私钥文件的安全性,一个完整的SSL证书体系,并不是单一文件,而是一对“公私钥对”在数字世界中的具象化体现,理解这两部分的关系,是解决所有SSL配置问题的基础。
SSL证书的核心组成:公钥证书与私钥文件
在深入技术细节之前,我们需要明确一个概念:我们常说的“SSL证书”,在技术实现上其实包含两个独立但紧密相关的文件,它们共同构成了非对称加密的基础。
公钥证书文件:网站的数字身份证
公钥证书文件,通常以.crt、.cer或.pem为后缀,它是公开给所有人看的“身份证”,当你访问一个HTTPS网站时,服务器会将这个文件发送给浏览器。
这个文件里包含了大量公开信息:
- 域名信息:明确标识该证书属于哪个域名,防止钓鱼网站冒名顶替。
- 颁发机构:指出是谁颁发了这个证书,如DigiCert、GlobalSign或Let’s Encrypt。
- 有效期:证书从何时开始生效,到何时过期,目前主流证书有效期多为1年,部分DV证书可能更短。
- 公钥:这是加密数据的关键部分,任何人都可以获取,用于加密发送给服务器的数据。
浏览器收到这个文件后,会验证其签名是否由受信任的根证书颁发机构(CA)签发,如果验证通过,浏览器就会显示小锁图标,表示连接安全。
私钥文件:守护数据的唯一钥匙
私钥文件,通常以.key为后缀,它是绝对保密的“钥匙”,只有服务器持有这个文件,浏览器永远无法获取。
私钥的作用至关重要:
- 解密数据:浏览器使用公钥加密数据后,只有拥有对应私钥的服务器才能解密并读取内容。
- 数字签名:在TLS握手过程中,服务器使用私钥对某些数据进行签名,以证明服务器的身份。
业内专家指出,私钥一旦泄露,整个SSL证书体系的安全性将瞬间崩塌,私钥文件的安全存储比证书文件本身重要得多。
常见证书文件格式与转换场景
在实际操作中,不同服务器软件对证书文件格式的要求不同,这就导致了格式转换的需求,理解这些格式,能帮你避免90%以上的配置错误。
PEM格式:Linux服务器的通用标准
PEM(Privacy Enhanced Mail)是最常见的格式,通常用于Apache、Nginx等Linux服务器,它以Base64编码的文本形式存在,开头和结尾通常有明确的标识,如:
-----BEGIN CERTIFICATE-----
...
-----END CERTIFICATE-----
PEM文件可以单独存在,也可以将证书、中间证书和私钥合并到一个文件中,对于新手来说,使用合并后的PEM文件往往能减少配置复杂度。
PKCS#12 (PFX/P12):Windows与IIS的首选
PFX文件是一种二进制格式,它将证书、私钥甚至中间证书打包在一起,并用密码保护,这种格式常用于Windows Server上的IIS服务器,或者用于导入到手机、电脑等客户端设备中。
PFX文件的优点是便携性强,缺点是安全性较低,因为私钥也包含在内,且依赖密码保护,如果密码遗忘,整个文件将无法使用。
JKS与BKS:Java与Android生态的特殊需求
在Java应用服务器(如Tomcat)或Android应用中,通常使用JKS(Java KeyStore)或BKS(Bouncy Castle KeyStore)格式,这些格式是Java特有的密钥库格式,需要将证书和私钥导入其中才能使用。
对于开发者而言,使用keytool命令可以将PEM格式的证书转换为JKS格式,这是一个常见的运维操作,建议在配置Java应用前预先完成。
如何正确获取与管理这两大文件
申请SSL证书后,如何正确获取并管理这两个文件,是确保网站安全运行的关键,不同证书颁发机构(CA)提供的下载方式略有差异,但核心逻辑一致。
DV证书:自动化流程中的文件获取
DV(域名验证)证书是申请最简便、价格最低的一类,许多自动化平台(如Let’s Encrypt)提供一键部署功能,会自动生成私钥并安装证书,无需手动处理文件。
对于手动申请DV证书的用户,CA通常会提供以下文件:
- 证书文件:即公钥证书,可能包含中间证书链。
- 私钥文件:在申请过程中,如果你使用CSR(证书签名请求)工具生成密钥对,私钥会在本地生成,CA不会提供私钥文件,你需要自己保存好这个.key文件。
OV/EV证书:企业级证书的严格管理
OV(组织验证)和EV(扩展验证)证书涉及更严格的企业身份审核,这类证书通常不提供在线下载私钥的选项,因为私钥必须在本地生成并严格保管。
企业用户应建立严格的证书管理制度:
- 私钥存储:将私钥文件存储在加密的硬盘或硬件安全模块(HSM)中。
- 备份策略:定期备份私钥和证书文件,防止服务器故障导致数据丢失。
- 访问控制:限制对私钥文件的访问权限,仅允许必要的运维人员访问。
常见问题与故障排查指南
在实际应用中,证书配置错误是常见问题,通过以下Q&A模块,可以快速定位并解决大部分问题。
SSL证书文件组成相关Q&A
为什么我只有.crt文件,没有.key文件,能安装吗?
不能,如果你没有私钥文件(.key),说明你在申请证书时可能使用了CA提供的在线生成密钥功能,或者密钥文件已丢失,如果密钥已丢失,唯一的解决办法是重新申请证书,如果密钥文件只是被移动或改名,请找回原文件并确保权限正确。
证书文件包含中间证书吗?如何确认?
多数情况下,CA提供的证书文件仅包含域名证书本身,不包含中间证书,你需要检查证书链是否完整,在Linux服务器上,可以使用openssl命令查看证书链:
openssl s_client -connect yourdomain.com:443 -showcerts如果链不完整,浏览器可能会显示警告,你需要将中间证书追加到证书文件末尾,形成完整的PEM文件。
私钥文件丢失了怎么办?
私钥文件一旦丢失,无法恢复,你必须重新生成新的密钥对,重新申请证书,并重新部署,这是一个严重的事故,建议今后将私钥文件备份到多个安全位置,并考虑使用硬件加密狗或云密钥管理服务(KMS)进行保护。
SSL证书由公钥证书和私钥文件两部分组成,二者相辅相成,公钥证书用于身份验证和数据加密,私钥文件用于数据解密和身份签名,正确理解、获取和管理这两个文件,是构建网站安全基石的第一步,不要忽视私钥的安全性,它是你网站数据安全的最后一道防线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/417408.html


评论列表(1条)
吃完饭刷会,刚配完证书就报错,原来私钥丢了😭。困但还想看,这文章下饭,下次记得备份啊