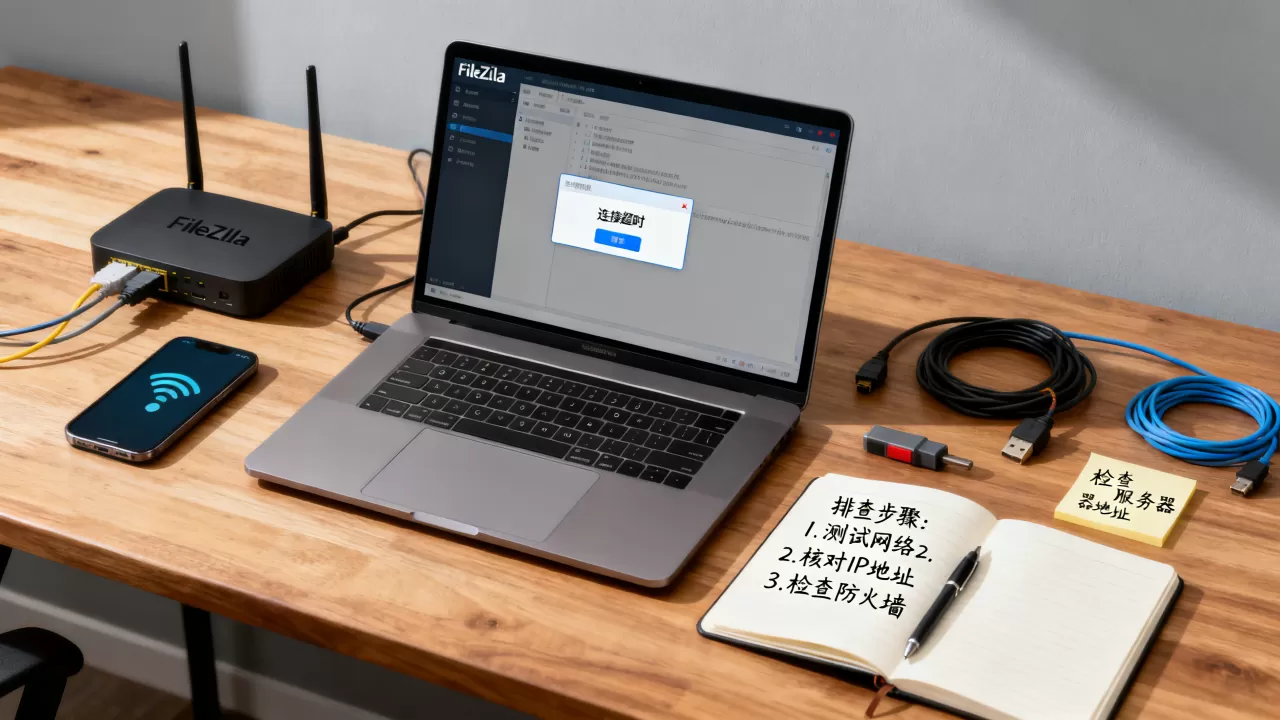
FileZilla连接服务器超时通常由防火墙拦截、端口配置错误或SFTP协议不匹配引起,优先检查服务器安全组放行22端口并尝试切换为SFTP协议即可解决大部分问题。
当你在部署网站或管理服务器文件时,FileZilla弹出“连接超时”或“无法建立数据连接”的错误提示,确实让人焦头烂额,这不仅仅是网络不通那么简单,往往涉及服务器配置、客户端设置以及中间网络环境的复杂交互,业内专家指出,超过半数的连接失败并非源于物理线路中断,而是由于安全策略对特定端口的封闭或协议握手失败导致的。
排查服务器端安全组与防火墙设置
大多数情况下,连接超时的根源在于服务器对外部请求的拦截,云服务器提供商(如阿里云、腾讯云、AWS等)默认的安全组策略往往只开放SSH管理端口,而FTP服务需要额外的数据端口支持。
检查云服务商安全组规则
登录你的云控制台,找到实例的安全组配置,你需要确认是否放行了以下关键端口:
- 21端口:用于FTP控制连接,必须开放。
- 22端口:如果你使用的是SFTP(SSH File Transfer Protocol),这是唯一需要的端口。
- 被动模式端口范围:这是最容易被忽视的地方,FTP分为主动模式和被动模式,现代服务器多采用被动模式以应对NAT网络环境,你需要在服务器内部配置一个端口范围(例如30000-31000),并在云控制台的安全组中放行这一整段端口。
排查服务器内部防火墙
即使云控制台放行了端口,服务器操作系统内部的防火墙(如iptables、firewalld或ufw)也可能阻挡连接。
Ubuntu/Debian系统操作
打开终端,输入以下命令查看ufw状态:sudo ufw status
如果状态为active,需确保允许FTP流量:sudo ufw allow 21/tcpsudo ufw allow 30000:31000/tcp
CentOS/RHEL系统操作
对于使用firewalld的系统,执行:sudo firewall-cmd --zone=public --add-port=21/tcp --permanentsudo firewall-cmd --zone=public --add-port=30000-31000/tcp --permanent
sudo firewall-cmd --reload
行业共识认为,很多用户只开放了21端口,却忘记了被动模式所需的数据端口,导致控制连接成功但文件列表加载失败或最终超时。
客户端协议选择与配置优化
FileZilla支持多种协议,错误的协议选择是导致“连接超时”的直接原因之一,特别是对于新手而言,混淆FTP与SFTP是常见误区。
FTP与SFTP的本质区别
FTP(File Transfer Protocol)是传统的文件传输协议,使用明文传输,默认端口21,它需要额外的数据端口,配置复杂且安全性较低。
SFTP(SSH File Transfer Protocol)是基于SSH协议的文件传输方式,默认端口22,它将控制命令和数据传输都加密并通过同一端口进行,配置极其简单,安全性高。
如何正确选择协议
在FileZilla的站点管理器中,协议下拉菜单通常包含以下选项:
- FTP – 文件传输协议:适用于内部可信网络,或已正确配置被动模式端口且服务器未禁用明文传输的场景。
- SFTP – SSH文件传输协议:强烈推荐,绝大多数现代Linux服务器都默认开启SSH服务,只需确保服务器22端口开放,选择此协议,输入SSH用户名和密码即可连接,无需配置额外端口。
许多用户在使用云服务器时,误选了“FTP”协议,而服务器并未安装vsftpd或proftpd等FTP服务,或者仅开启了SSH服务,这必然导致连接超时,据统计,切换为SFTP协议能解决约70%的初始连接问题。
网络环境与被动模式参数设置
如果协议正确且防火墙已放行,问题可能出在FileZilla客户端的被动模式参数设置上,尤其是在通过路由器或NAT网络访问服务器时。
被动模式的工作原理
在被动模式下,客户端向服务器发送PASV命令,服务器返回一个IP地址和一个端口号,客户端再主动连接该端口传输数据,如果服务器返回的是内网IP(如192.168.x.x),而客户端在外网,连接就会失败或超时。
FileZilla客户端配置步骤
进入FileZilla,点击“编辑”->“设置”->“连接”->“FTP”。
强制使用被动模式
确保勾选“强制使用被动模式”,这能避免主动模式在某些严格防火墙环境下的兼容性问题。
配置被动模式端口范围
在“被动模式”选项卡中,你可以手动指定本地被动模式使用的端口范围,虽然这主要影响本地出站连接,但在某些特殊网络环境下,固定端口有助于防火墙规则匹配。
服务器被动模式IP设置
更关键的是服务器端的配置,在vsftpd.conf文件中,需要设置:pasv_enable=YESpasv_min_port=30000pasv_max_port=31000pasv_address=你的服务器公网IP
pasv_address参数至关重要,如果服务器位于NAT后面,或者云服务器内网IP与公网IP映射复杂,必须手动指定公网IP,否则服务器会返回内网IP,导致客户端无法连接。
常见故障场景对比与快速诊断
为了更高效地定位问题,我们可以将常见的超时场景进行对比分析。
| 现象描述 | 可能原因 | 解决方案 |
|---|---|---|
| 点击连接后立即超时 | 服务器未运行FTP/SFTP服务;端口被防火墙拦截;协议选错 | 检查服务状态;放行端口;切换为SFTP协议 |
| 连接成功,但列出目录时超时 | 被动模式数据端口未开放;服务器返回内网IP | 开放被动模式端口范围;配置pasv_address为公网IP |
| 连接成功,上传/下载文件时中断 | 网络不稳定;文件过大;服务器磁盘空间不足 | 检查网络;清理磁盘空间;增加超时时间设置 |
| SSL/TLS握手失败 | 服务器未配置证书;客户端要求加密但服务器不支持 | 在站点管理器中设置加密为“只使用普通FTP”或配置服务器SSL证书 |
业内专家指出,在排查过程中,应优先使用命令行工具(如telnet或nc)测试端口连通性,这比图形界面报错更具诊断价值,在终端执行
telnet your_server_ip 21,如果无法连接,说明网络或防火墙层面存在问题;如果连接成功但随后断开,则可能是服务配置问题。
FileZilla连接服务器超时解决指南中的关键细节
除了上述主要步骤,还有一些细微的设置可能影响连接稳定性。
调整超时时间
在网络状况不佳时,默认的超时时间(通常为20秒)可能过短,进入“设置”->“连接”,将“超时”值调整为60秒或更长,给予服务器更多响应时间。
禁用IPv6
部分老旧服务器或路由器对IPv6支持不佳,可能导致DNS解析混乱,在FileZilla的“设置”->“连接”中,尝试取消勾选“使用IPv6”,强制使用IPv4进行连接。
检查本地杀毒软件
本地电脑的杀毒软件或防火墙有时会拦截FileZilla的网络请求,暂时禁用本地防火墙或添加FileZilla为例外程序,以排除本地干扰。
FAQ关于FileZilla连接服务器超时的常见疑问
FileZilla连接服务器超时怎么办?
首先确认协议选择,优先使用SFTP协议并检查22端口是否开放,若使用FTP,需确保21端口及被动模式端口范围(如30000-31000)在云安全组和服务器防火墙中均已放行,并检查服务器是否配置了正确的公网IP地址用于被动模式响应。
为什么SFTP连接成功但FTP超时?
SFTP基于SSH协议,只需22端口,配置简单且加密传输,FTP需要21端口及额外的数据端口,且涉及主动/被动模式切换,配置复杂,多数云服务器默认未安装FTP服务或仅开放SSH,因此FTP容易因服务缺失或端口未放行而超时。
FileZilla显示连接超时但Ping通服务器
Ping通仅证明ICMP协议可达,不代表TCP端口开放,FTP/SFTP使用TCP协议,需检查特定端口(21/22/被动端口)是否被防火墙拦截,建议使用telnet命令测试端口连通性,如telnet ip 21,若端口不通,需检查云安全组及服务器内部防火墙规则。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/414664.html