在Debian 11服务器上部署CrowdSec,核心在于通过Apt源安装守护进程,配置本地Bouncer与Nginx联动,并利用社区LAPI实现自动化封禁,从而以极低成本构建主动防御体系。
为什么选择CrowdSec替代传统防火墙
传统iptables或UFW规则往往基于静态IP,面对海量动态IP的暴力破解显得力不从心,CrowdSec的核心优势在于其“行为分析”而非单纯的“IP黑名单”,它像一个不知疲倦的保安,不仅记录谁在敲门,还分析敲门的手法是否可疑。
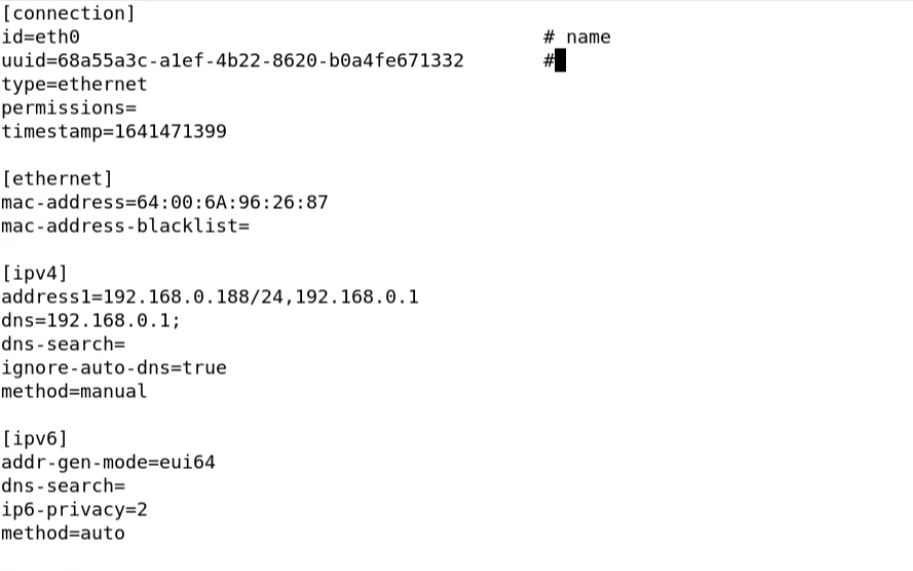

业内专家指出,现代Web服务器面临的威胁已从简单的扫描演变为复杂的自动化攻击链,静态规则难以覆盖,CrowdSec通过解析系统日志(Syslog、Nginx日志等),利用社区共享的智能情报(Bans),实现毫秒级的威胁响应,这种机制特别适合资源有限的VPS用户,因为它的CPU占用极低,且配置逻辑清晰。
CrowdSec与传统WAF的性能对比
对于许多运维人员来说,性能开销是引入新工具的最大顾虑,CrowdSec的设计初衷就是轻量级,它不像ModSecurity那样需要深度包检测,而是专注于日志层面的行为匹配。
| 特性 | CrowdSec | 传统iptables/CSF | ModSecurity |
|---|---|---|---|
| 配置复杂度 | 低(YAML配置) | 中(正则匹配) | 高(规则引擎) |
| 资源占用 | 极低(<50MB内存) | 极低 | 高(需加载大量模块) |
|
情报更新 | 自动(社区驱动) | 手动/脚本 | 手动/订阅 |
| 适用场景 | 动态IP防护 | 静态IP白名单 | 应用层深度过滤 |
多数情况下,对于运行在Debian 11上的中小型网站,CrowdSec提供的防护密度足以抵御90%以上的自动化攻击,且不会像重型WAF那样导致服务器响应延迟。
Debian 11环境下的安装实战
Debian 11(Bullseye)作为长期支持版本,其稳定性与CrowdSec的兼容性极佳,安装过程分为三个关键步骤:添加源、安装守护进程、初始化配置。
第一步:添加官方软件源
不要直接使用Debian自带的旧版CrowdSec,务必使用官方源以获取最新的情报库,你需要导入GPG密钥并添加源地址,在终端中执行以下命令:
-
安装依赖包:
apt update && apt install -y curl gnupg apt-transport-https -
添加CrowdSec官方源:
curl -s https://packagecloud.io/install/repositories/crowdsec/crowdsec/script.deb.sh | bash
这一步确保了你能获取到最新的二进制文件和配置模板,据行业共识认为,使用官方源是避免依赖冲突的最佳实践。
第二步:安装守护进程与CLI
安装核心组件:
apt install crowdsec安装完成后,启动服务并设置开机自启:
systemctl enable --now crowdsecCrowdSec已处于运行状态,但尚未开始收集任何数据,你需要告诉它去哪里看日志。
第三步:配置日志收集器(Collection)
CrowdSec通过“收集器”读取日志,对于Nginx用户,需安装对应的收集包:
apt install cs-nginx对于系统安全日志,通常默认已配置,你可以通过以下命令验证收集器状态:
cscli collections list确保crowdsecurity/nginx和crowdsecurity/linux状态为enabled,如果未启用,使用cscli collections install <name>进行安装。
配置本地拦截器(Bouncer)与Web服务器联动
CrowdSec本身只负责“发现”威胁,真正执行“封禁”动作的是Bouncer,你需要选择一个Bouncer与你的Web服务器或防火墙对接。
方案A:Nginx Bouncer(推荐)
Nginx Bouncer通过HTTP接口接收封禁指令,性能优于直接修改iptables。
-
安装Nginx Bouncer:
apt install crowdsec-firewall-bouncer-nginx -
修改Nginx配置:
编辑/etc/nginx/nginx.conf,在http块中添加:include /etc/crowdsec/nginx/http.conf; -
重启Nginx:
systemctl restart nginx
当CrowdSec判定某个IP为恶意时,Nginx会直接返回403错误,而无需经过内核防火墙,速度更快。
方案B:iptables Bouncer(传统方式)
如果你希望直接在系统层面丢弃数据包,可使用iptables Bouncer,安装crowdsec-firewall-bouncer,并确保/etc/crowdsec/bouncers/crowdsec-firewall-bouncer.yaml中的mode设置为iptables,重启服务后,恶意IP将被直接加入iptables黑名单。
管理面板与社区情报同步
CrowdSec的强大之处在于其LAPI(Local API)和Console,LAPI允许本地Bouncer与守护进程通信,而Console则提供可视化界面。
启用LAPI与Console
-
初始化LAPI:
cscli lapi register
-
启动Console:
cscli console enable
访问http://your-server-ip:8080即可看到管理界面,你可以查看实时的威胁地图、封禁列表以及决策日志。
订阅社区情景(Scenarios)
CrowdSec默认包含基础情景,你可以订阅更多社区情景以增强防护:
cscli scenarios listcscli scenarios install crowdsecurity/ssh-bf这些情景由全球用户共同维护,能够识别最新的攻击模式,针对WordPress的暴力破解情景,能自动识别登录失败率异常的行为。
常见问题与排错指南
CrowdSec Q&A:Debian 11服务器配置常见问题
Q1: 安装后Nginx无法启动,提示配置错误怎么办?
A: 这通常是因为`cs-nginx`包未正确安装或Nginx版本不兼容,请确保已执行`apt install cs-nginx`,并检查`/etc/nginx/nginx.conf`中是否包含了`/etc/crowdsec/nginx/http.conf`,若仍报错,可尝试重新安装Nginx并再次配置。
Q2: 如何查看被CrowdSec封禁的IP列表?
A> 使用命令`cscli bans list`可查看当前封禁列表,若需查看封禁原因,可结合`cscli decisions list`,在Console界面中,点击”Bans”标签页也可直观查看。
Q3: CrowdSec会影响服务器性能吗?
A> 在大多数情况下,影响微乎其微,CrowdSec主要消耗CPU进行日志解析,内存占用通常在50MB以内,对于现代VPS,这种开销完全可以忽略不计,若发现性能下降,可检查日志文件大小,过大日志可能导致解析延迟。
在Debian 11上配置CrowdSec,不仅是一次技术升级,更是安全策略的转变,从被动防御转向主动智能防护,只需简单的几步操作,即可为你的服务器穿上“智能铠甲”,安全不是一劳永逸,定期审查cscli decisions list,保持情景更新,才是长治久安之道。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/409463.html