禁用XML-RPC是提升WordPress安全性与加载速度的关键一步,建议通过插件一键屏蔽或修改服务器配置文件来实现。
XML-RPC这个看似古老的技术协议,如今已成为黑客攻击WordPress站点的主要入口,它允许远程客户端通过HTTP协议访问网站数据,原本用于博客聚合和移动应用连接,但现在更多被用于暴力破解密码和DDoS攻击,对于绝大多数普通博主和企业官网而言,这项功能不仅多余,而且危险,关闭它,相当于给大门加了一把锁,能有效阻挡大量自动化攻击脚本。
为什么必须禁用XML-RPC
很多站长对XML-RPC感到陌生,因为它不像REST API那样现代,也不像传统表单那样直观,但它的存在本身就是一个巨大的安全隐患,业内专家指出,XML-RPC接口常被攻击者利用进行“Pingback”反射攻击,这种攻击方式可以将你的服务器变成攻击他人的跳板,导致IP被封禁或服务器资源耗尽。
暴力破解的高发区
XML-RPC允许通过system.multicall方法一次性发送多个登录请求,这意味着黑客可以在一个HTTP请求中尝试成百上千个用户名和密码组合,相比传统的登录页面,这种方式速度更快,且更容易绕过简单的频率限制策略,据统计,相当一部分针对WordPress的暴力破解攻击都利用了这一特性。
资源消耗与性能瓶颈
除了安全风险,XML-RPC还会无谓地消耗服务器资源,即使没有攻击,某些插件或外部服务仍可能定期调用该接口,在流量高峰期,这些后台请求会与正常用户请求竞争CPU和内存资源,导致网站响应变慢,对于追求极致加载速度的SEO优化来说,这是一个不可忽视的性能短板。
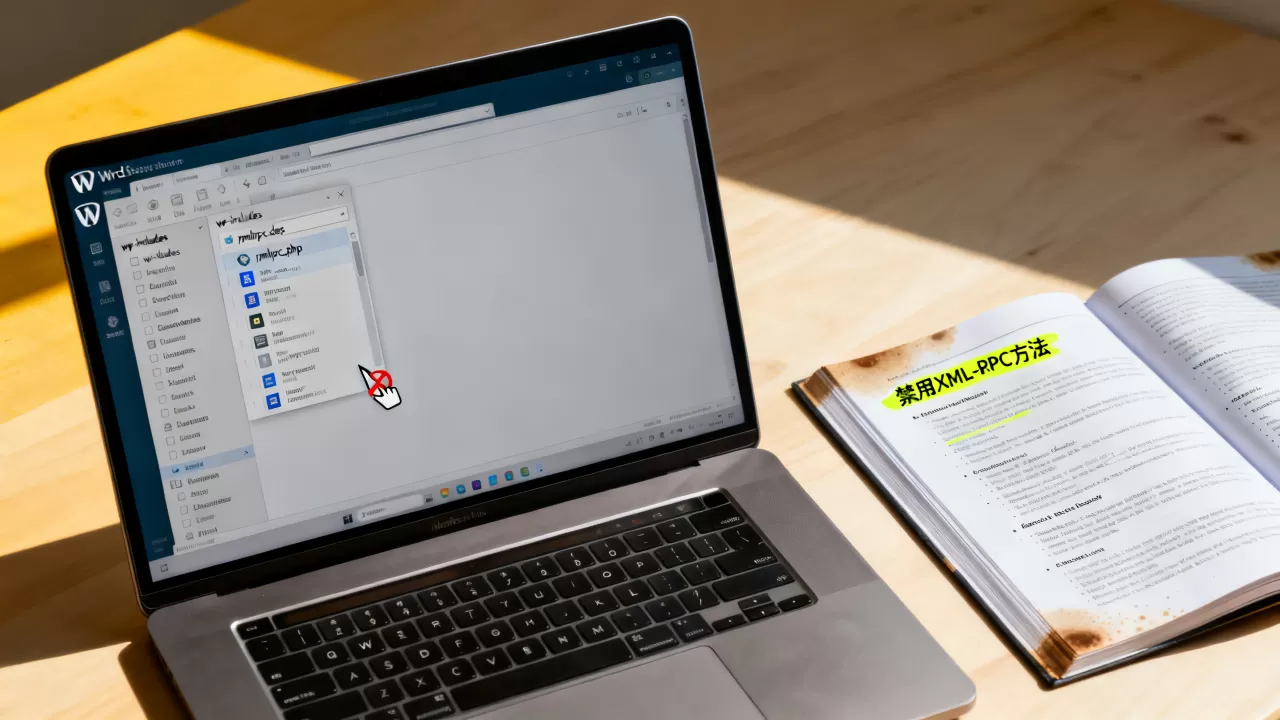
WordPress禁用XML-RPC的常用方法
禁用XML-RPC的方法多种多样,从最简单的插件安装到修改服务器底层配置,每种方法都有其适用场景,选择哪种方式,取决于你的技术能力和对网站稳定性的要求。
使用安全插件一键屏蔽
这是最适合新手和非技术背景站长的方案,大多数主流的安全插件都内置了禁用XML-RPC的功能,操作直观且无需编写代码。
Wordfence Security
Wordfence是业内公认的安全插件之一,安装并激活后,进入“防火墙”设置页面,找到“XML-RPC”选项,将其设置为“阻止所有XML-RPC请求”,这种方法不仅禁用了接口,还能记录尝试访问的IP地址,便于后续审计。
Jetpack
如果你正在使用Jetpack插件,它默认启用XML-RPC以支持移动端应用和统计功能,你可以在Jetpack设置中关闭“公共站点验证”或相关连接功能,但这可能会影响部分插件的正常运行,更推荐单独安装一个轻量级的禁用插件,如“Disable XML-RPC”,这样既不影响Jetpack的其他功能,又能彻底切断接口。
修改functions.php文件
对于喜欢手动控制的站长,修改主题函数文件是一种灵活的方式,这种方法不需要安装额外插件,但需要注意主题更新时文件可能被覆盖。
在后台编辑器中,找到当前主题的functions.php文件,添加以下代码:
add_filter('xmlrpc_enabled', '__return_false');
这段代码通过钩子将XML-RPC功能强制返回为假值,虽然简单有效,但建议将此代码添加到子主题的functions.php
中,或者使用代码片段插件管理,以避免主题更新导致配置丢失。
通过.htaccess文件屏蔽
如果你使用的是Apache服务器,修改.htaccess文件是最底层且高效的屏蔽方式,这种方法直接在Web服务器层面拦截请求,不经过PHP处理,因此性能开销最小。
在根目录的.htaccess文件中添加以下规则:
<Files xmlrpc.php>
    Order Deny,Allow
    Deny from all
</Files>
这段配置告诉Apache服务器,任何对xmlrpc.php文件的访问请求都直接拒绝,这种方法对于抵御大规模扫描攻击非常有效,且几乎不影响正常用户的浏览体验。
Nginx服务器配置方案
对于使用Nginx的站长,修改服务器配置文件是最佳选择,在nginx.conf或站点特定的配置文件中,添加以下规则:
location = /xmlrpc.php {
    deny all;
    access_log off;
    log_not_found off;
}
配置完成后,记得重启Nginx服务使更改生效,这种方法不仅禁用了接口,还关闭了相关的访问日志记录,减少了磁盘IO压力。
禁用XML-RPC后的影响评估
禁用XML-RPC并非毫无代价,部分依赖该接口的功能可能会受到影响,在操作前,务必评估你的网站需求。
移动端发布功能
如果你依赖WordPress官方移动应用或第三方客户端(如Blogsy、Postly)从手机发布文章,禁用XML-RPC会导致这些应用无法连接,虽然WordPress 5.0之后引入了REST API作为替代方案,但并非所有第三方应用都支持REST API,你需要确认所用应用是否已升级支持新协议。
Pingback和Trackback功能
XML-RPC是Pingback和Trackback功能的核心,禁用后,其他网站引用你的文章时,将无法自动通知你,对于大多数现代博客而言,Pingback的价值已大幅降低,且容易引发垃圾评论,因此禁用通常是利大于弊。
Jetpack统计与连接
如前所述,Jetpack插件依赖XML-RPC进行数据同步,如果你重度依赖Jetpack的统计、安全扫描或备份功能,禁用XML-RPC可能导致这些功能失效,在这种情况下,建议仅屏蔽特定IP或限制访问频率,而非完全禁用。
常见问题解答
WordPress禁用XML-RPC后会影响SEO吗?
不会,XML-RPC与搜索引擎优化没有直接关系,相反,禁用它可以减少服务器负载,提升网站加载速度,从而间接有利于SEO排名,搜索引擎爬虫不会通过XML-RPC接口抓取内容,因此无需担心索引问题。
如何判断XML-RPC是否已被成功禁用?
最简单的方法是访问https://你的域名/xmlrpc.php,如果配置成功,浏览器应返回403 Forbidden或404 Not Found错误,而不是显示XML代码或空白页,你也可以使用在线工具如“XML-RPC Checker”进行远程检测,确保接口不再响应。
禁用XML-RPC和禁用REST API有什么区别?
两者功能不同,XML-RPC是旧版远程调用协议,主要用于移动应用和旧式集成;REST API是新版标准接口,支持现代Web应用、移动App和头无CMS(Headless CMS)架构,禁用XML-RPC不会影响REST API的正常使用,除非你同时禁用了REST API,对于大多数传统WordPress站点,禁用XML-RPC是安全加固的必要步骤,而保留REST API则是为了兼容现代开发需求。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/409349.html