RapidSSL RSA CA 2018证书不信任的根本原因是该根证书已过期,解决方法是立即联系证书颁发机构或服务器管理员,将网站证书升级为受信任的新版本证书(如DigiCert或GlobalSign系列),并更新服务器配置。参考2
当浏览器弹出“您的连接不是私密连接”或“证书已过期”的红色警告页面时,许多网站管理员会感到焦虑,这并非黑客攻击,而是安全机制在起作用,RapidSSL作为曾经广泛使用的低成本SSL证书品牌,其底层根证书RSA CA 2018已于2026年3月正式停止信任,这意味着,凡是依赖该根证书链签发的所有子证书,在主流浏览器(Chrome、Edge、Safari等)中均被视为不安全。
为什么RapidSSL RSA CA 2018证书不再被信任
证书信任链是一个严密的逻辑闭环,浏览器内置了受信任的根证书列表(Root Store),当服务器发送证书时,浏览器会验证其签名是否由受信任的根证书签发,RapidSSL RSA CA 2018根证书的有效期有限,过期后,CA机构(现为DigiCert旗下)将其从根存储中移除,以符合行业安全标准。参考2
业内专家指出,根证书过期是证书生命周期管理的必然结果,这并非技术故障,而是为了确保证书体系的安全性,如果允许过期证书继续被信任,中间人攻击的风险将大幅增加,浏览器厂商强制要求所有网站使用有效期内的证书链。
证书链断裂的具体表现
用户访问网站时,可能会遇到以下几种具体场景:
- Chrome浏览器:显示“您的连接不是私密连接”,错误代码为NET::ERR_CERT_AUTHORITY_INVALID。
- Safari浏览器:弹出“此网站的安全证书存在问题”,并提示证书已过期。
- 移动端App:部分基于WebView的应用可能直接拒绝加载页面,导致业务中断。
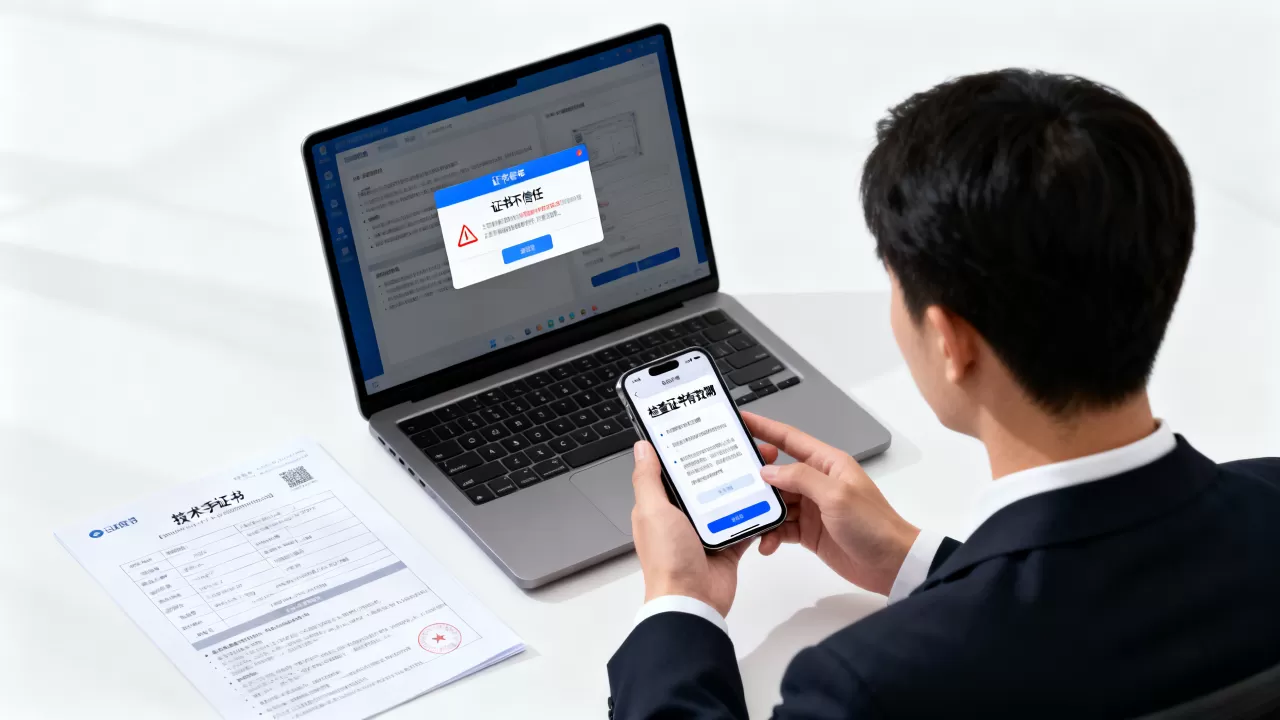
这些现象表明,客户端无法验证服务器身份,从而阻止了数据交换。
RapidSSL RSA CA 2018证书不信任的解决方法
解决此问题的核心思路是“替换”而非“修复”,过期的证书无法通过更新补丁来恢复信任,必须重新签发,以下是详细的实操步骤。
第一步:确认当前证书状态
在采取行动前,需明确当前服务器使用的证书详情。
- 打开浏览器开发者工具(F12)。
- 切换到“Security”(安全)选项卡。
- 点击“View certificate”(查看证书)。
- 检查“Issuer”(颁发者)字段,确认是否为“RapidSSL RSA CA 2018”或相关中间证书。
- 查看“Valid from”和“Valid to”日期,确认是否已过期。
第二步:联系证书颁发机构或服务商
根据您购买证书的渠道,采取不同的升级策略。
- 如果您通过第三方代理商购买:直接联系代理商客服,提供域名和当前证书信息,大多数代理商提供免费的证书升级服务,因为这是他们的责任。
- 如果您通过云平台购买(如阿里云、腾讯云):登录控制台,找到SSL证书管理页面,通常平台会提供“一键替换”或“免费升级”选项。
- 如果您自行管理证书:需要重新生成CSR(证书签名请求),并向新的CA机构申请证书。
选择新证书类型的建议
目前市场上主流的新证书品牌包括DigiCert、GlobalSign、Sectigo等,选择时需注意:
- 兼容性:确保新证书支持您服务器的操作系统(Windows Server, Linux, Nginx, Apache等)。
- 验证类型:对于大多数企业网站,DV(域名验证)证书已足够,成本低且颁发速度快,如需展示企业身份,可选择OV(组织验证)证书。
- 价格因素:相比RapidSSL,新证书的价格可能略有上涨,但考虑到安全性和品牌信任度,这是必要的投入。
第三步:安装新证书并配置服务器
获取新证书文件后,需将其部署到服务器,不同服务器的配置方式略有不同。
Nginx服务器配置示例
编辑Nginx配置文件(通常为nginx.conf或站点配置文件):
server {
    listen 443 ssl;
    server_name yourdomain.com;
    ssl_certificate /path/to/new_fullchain.pem; # 替换为新证书文件路径
    ssl_certificate_key /path/to/new_private.key; # 替换为私钥文件路径
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers HIGH:!aNULL:!MD5;
}
配置完成后,重启Nginx服务:nginx -s reload。
Apache服务器配置示例
编辑Apache配置文件(通常为httpd.conf或站点配置文件):
SSLEngine on
SSLCertificateFile /path/to/new_cert.pem
SSLCertificateKeyFile /path/to/new_private.key
SSLCertificateChainFile /path/to/new_chain.pem
重启Apache服务:systemctl restart httpd 或 service apache2 restart。
IIS服务器配置示例
- 打开IIS管理器。
- 点击“服务器证书”。
- 导入新的PFX证书文件。
- 在站点绑定中,选择443端口,并绑定新证书。
升级后的验证与优化
证书替换完成后,必须进行严格验证,确保问题彻底解决。
使用在线工具检测
推荐使用Qualys SSL Labs或阿里云SSL诊断工具。
- 输入域名,运行测试。
- 检查“Certificate Chain”部分,确保所有中间证书都已正确安装。
- 确保评级达到“A”或“A+”,且无“Expired Certificate”警告。
配置HTTP强制跳转
为确保所有流量都通过加密通道传输,建议配置HTTP到HTTPS的301跳转。
- Nginx配置:
server { listen 80; server_name yourdomain.com; return 301 https://$server_name$request_uri; } - Apache配置:
在.htaccess文件中添加:RewriteEngine On RewriteCond %{HTTPS} off RewriteRule ^(.)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
常见问题解答
RapidSSL RSA CA 2018证书不信任会影响SEO排名吗?
是的,会影响,搜索引擎将HTTPS作为排名信号之一,如果网站因证书问题被标记为“不安全”,用户访问体验下降,跳出率增加,搜索引擎会降低其排名,Chrome等浏览器会在地址栏显示“不安全”标识,进一步降低用户信任度。
免费SSL证书能解决RapidSSL RSA CA 2018证书不信任问题吗?
可以,Let’s Encrypt等免费SSL证书使用的是受信任的根证书(如ISRG Root X1或DST Root CA X3),只要正确安装并配置自动续期,免费证书同样能提供有效的加密保护,且不会被浏览器标记为不安全,对于个人博客或小型网站,这是性价比极高的解决方案。
RapidSSL RSA CA 2018证书不信任的解决方法需要停机维护吗?
通常不需要长时间停机,如果在低峰期进行证书替换,并采用平滑重启策略,用户几乎无感知,对于高并发网站,建议使用负载均衡器,先在备用节点部署新证书,验证无误后再切换流量,实现零停机升级。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/405278.html