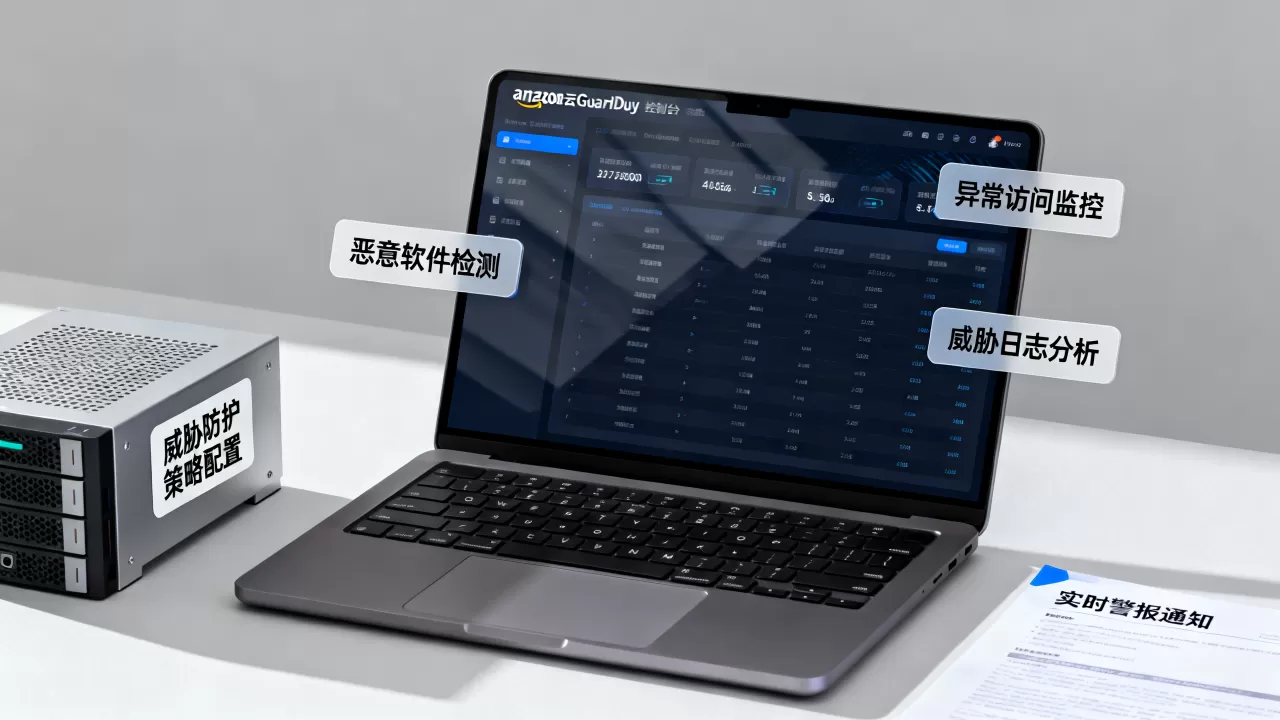
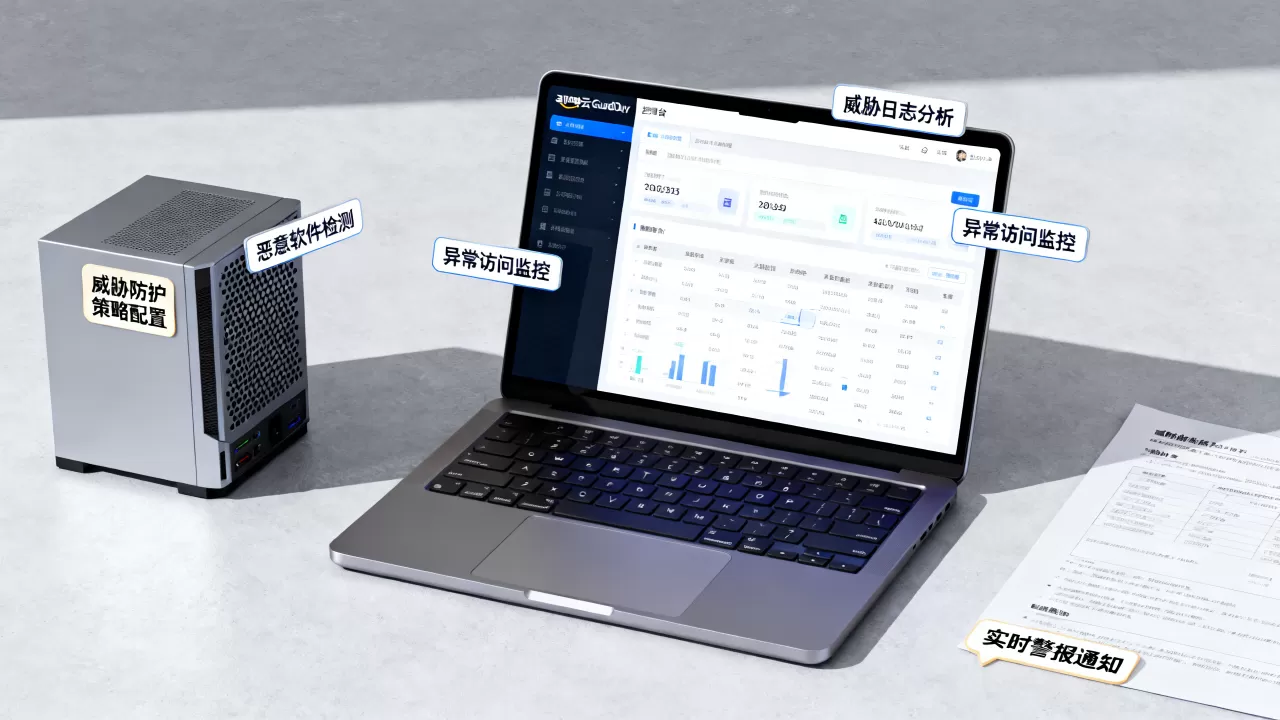
亚马逊云科技Amazon GuardDuty是一款智能威胁检测服务,它通过持续分析云环境中的日志数据,自动识别恶意活动并提供实时告警,无需安装额外代理即可保护AWS资源。
在云原生时代,安全不再是事后补救的环节,而是贯穿始终的生命线,许多企业在迁移上云后,往往面临“看不见、管不住”的安全盲区,传统防火墙只能防御边界攻击,却无法洞察内部横向移动或异常API调用,GuardDuty正是为了解决这一痛点而生,它利用机器学习、异常检测和集成威胁情报,构建起一道无形的智能防线。
GuardDuty核心机制与工作原理
GuardDuty并非简单的规则匹配工具,而是一个基于行为分析的智能引擎,它通过收集和分析来自AWS多个数据源的信息,发现潜在的安全威胁,这种机制使得它能够识别出传统签名检测无法发现的新型攻击。
多源数据融合分析
GuardDuty的数据来源广泛且深入,主要涵盖以下三个关键领域:
VPC流量日志
这是GuardDuty的核心数据源之一,通过Amazon VPC Flow Logs,GuardDuty能够监控进出EC2实例的网络流量,它可以识别出与已知恶意IP地址的通信、异常的数据外传行为,或者是对内部敏感端口的扫描,当一台Web服务器突然向外部未知IP发送大量加密数据时,GuardDuty会立即标记此行为为异常。
DNS查询日志
DNS查询是攻击者进行命令与控制(C2)通信的常用通道,GuardDuty会分析DNS请求记录,检测是否存在域名生成算法(DGA)生成的随机域名,或者查询已知用于恶意软件分发的域名,这种能力对于早期发现僵尸网络感染至关重要。
CloudTrail日志
CloudTrail记录了AWS账户中的API调用活动,GuardDuty通过分析这些日志,可以发现未经授权的访问尝试、权限提升行为或异常的账户活动,如果某个IAM用户在非工作时间从异常地理位置登录并尝试修改安全组规则,GuardDuty会将其视为高风险事件。
机器学习与威胁情报驱动
业内专家指出,GuardDuty的强大之处在于其结合了先进的机器学习模型和全球威胁情报网络,这些模型经过海量数据训练,能够识别出偏离正常基线的行为模式,AWS持续更新的威胁情报库包含了最新的恶意IP、域名和文件哈希值,确保GuardDuty能够实时响应新兴威胁。
GuardDuty与其他安全工具对比
在选择云安全解决方案时,企业常面临GuardDuty与其他工具的抉择,理解其差异化优势,有助于做出更明智的技术选型。
与WAF的区别
Web Application Firewall (WAF) 主要专注于保护Web应用免受SQL注入、跨站脚本(XSS)等常见Web攻击,而GuardDuty的关注点更广,它不仅覆盖网络层和应用层,还深入到底层基础设施和身份访问层面,WAF像是一个守门员,只检查进入特定端口的请求;GuardDuty则像是一个全天候的监控专家,观察整个环境的异常行为。
与第三方SIEM的集成优势
许多企业已部署第三方安全信息和事件管理(SIEM)系统,GuardDuty可以与Splunk、Sumo Logic等主流SIEM平台无缝集成,通过发送JSON格式的事件数据,GuardDuty丰富了SIEM的数据维度,提升了整体安全运营中心(SOC)的检测效率,这种集成避免了数据孤岛,实现了统一的安全视图。
部署复杂度与成本效益
相比自建基于开源工具的安全监控系统,GuardDuty的最大优势在于“零代理”部署,用户无需在EC2实例上安装任何软件,只需启用服务即可开始保护,据行业共识认为,这种托管式服务显著降低了运维成本和管理负担,对于中小型企业而言,GuardDuty提供了企业级安全能力,而无需组建庞大的安全团队。
实际应用场景与最佳实践
理论再完美,最终都要落地到实际业务中,GuardDuty在多种典型场景下发挥着关键作用,以下是具体的应用指南。
检测加密货币挖矿活动
加密货币挖矿是云资源被滥用的常见形式,攻击者入侵服务器后,会安装挖矿程序消耗计算资源,GuardDuty可以通过检测异常的CPU使用模式、对已知挖矿池IP的连接以及特定的DNS查询来识别此类活动,一旦发现,管理员可立即隔离受感染实例,防止损失扩大。
识别数据泄露风险
当敏感数据被非法导出时,GuardDuty能发出警报,通过分析S3存储桶的访问日志,GuardDuty可以检测到大规模的非授权下载行为,结合VPC Flow Logs,它可以追踪数据流向,帮助安全团队快速定位泄露源头并采取阻断措施。
自动化响应与修复
为了提升响应速度,建议结合AWS Lambda和Amazon EventBridge实现自动化响应,当GuardDuty检测到高危威胁时,可以触发Lambda函数自动执行预定义的操作,如隔离受感染的EC2实例、阻止恶意IP的网络访问或暂停可疑的IAM用户权限,这种自动化机制将响应时间从小时级缩短至分钟级甚至秒级。
配置自动化响应的步骤
1. 在GuardDuty控制台中启用“自动响应”功能。
2. 创建Lambda函数,编写处理告警的逻辑代码。
3. 在EventBridge中设置规则,匹配GuardDuty生成的特定类型事件。
4. 将Lambda函数绑定到EventBridge规则,实现事件驱动的执行。
价格模型与成本优化策略
GuardDuty采用按量付费模式,主要成本取决于分析的数据量,理解其定价结构,有助于企业有效控制安全支出。
计费组成部分
GuardDuty的费用主要由两部分组成:VPC流量日志分析和CloudTrail日志分析,DNS查询分析通常包含在基础费用中,不单独计费,VPC流量日志按GB计费,CloudTrail日志按事件数量计费,这种灵活的计费方式使得企业只需为实际使用的资源付费。
成本优化建议
为了降低GuardDuty的成本,可以采取以下策略:
- 筛选数据源:并非所有VPC都需要启用GuardDuty,对于非生产环境或内部测试网络,可以选择不启用,以减少日志分析量。
- 优化日志保留策略:合理设置VPC Flow Logs和CloudTrail日志的保留期限,避免长期存储不必要的历史数据。
- 使用S3存储日志:将GuardDuty的告警数据导出到S3存储桶,并利用S3生命周期策略自动归档或删除旧数据,降低长期存储成本。
常见疑问解答
Amazon GuardDuty威胁检测服务支持哪些AWS区域?
GuardDuty已在全球绝大多数AWS区域提供服务,包括美国东部、欧洲、亚太等主要地区,具体支持区域列表可在AWS官方文档中查询,建议在关键业务所在的区域启用GuardDuty,以确保低延迟的数据分析和告警响应。
Amazon GuardDuty威胁检测服务价格如何计算?
GuardDuty的费用主要基于分析的数据量,VPC流量日志按GB计费,CloudTrail日志按事件数量计费,具体单价因区域而异,用户可通过AWS定价计算器估算成本,AWS还提供免费试用额度,新用户可在规定期限内免费使用一定数量的日志分析。
Amazon GuardDuty威胁检测服务如何保护非AWS资源?
GuardDuty原生支持AWS环境,但对于混合云或多云环境,可以通过安装GuardDuty Agent来扩展保护范围,该代理可以安装在本地服务器或其他云平台的虚拟机上,将日志数据发送至GuardDuty进行分析,这种方式实现了统一的安全监控,确保跨环境威胁的一致性检测。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/403811.html