

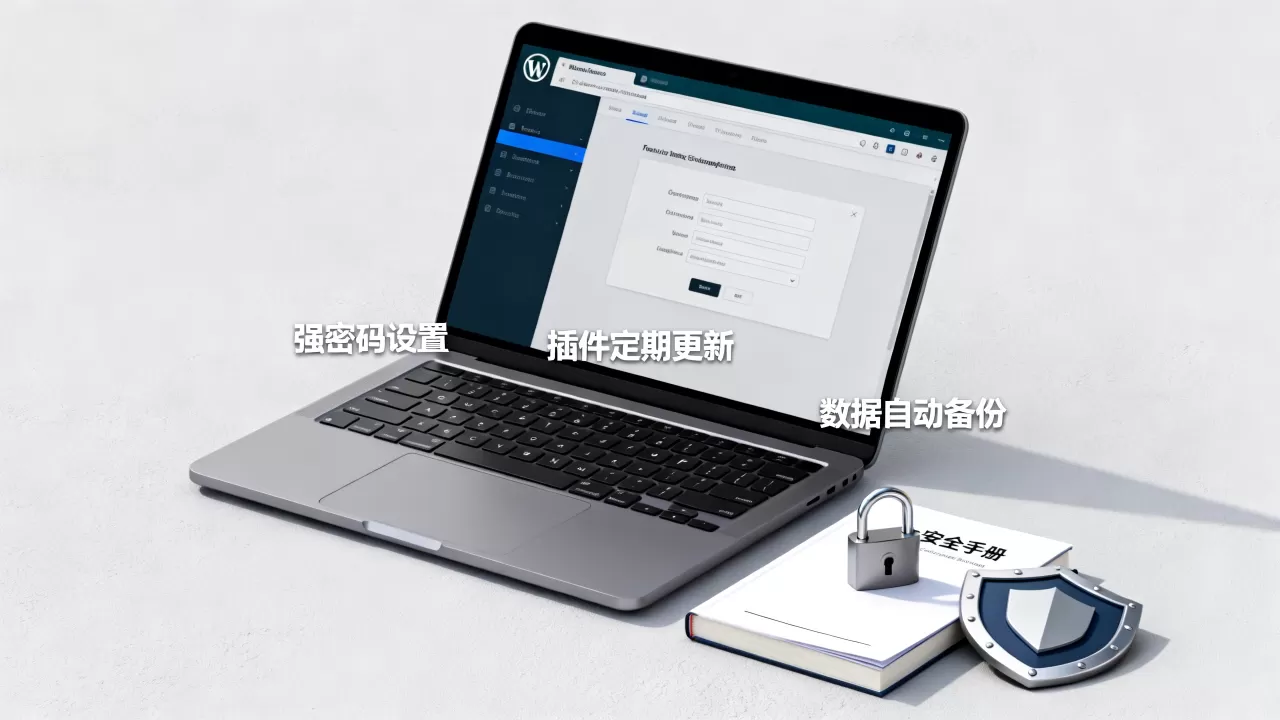
防止WordPress网站被黑的核心在于建立“纵深防御”体系,通过强化身份验证、定期备份数据及最小化插件使用,从源头切断攻击路径。
在2026年的互联网环境中,网络安全威胁早已不再是单纯的代码漏洞利用,而是演变为针对弱口令、过时组件和配置错误的自动化攻击,对于绝大多数站长而言,WordPress因其易用性成为了首选,但也因此成为了黑客眼中的“肥肉”,业内专家指出,超过半数的入侵事件并非源于核心代码的零日漏洞,而是由于管理员忽视了基础的安全配置,构建一个稳固的安全防线,不是选择某一款昂贵的软件,而是执行一系列严谨的操作习惯。参考2
WordPress网站如何防止被黑:基础加固策略
安全的第一道防线永远是你自己的操作习惯,许多看似高深的攻击,往往能轻易突破那些连基本密码复杂度都不达标的站点。
强化管理员账户与登录入口
默认的管理员用户名“admin”是黑客字典扫描的首选目标。
- 更改默认用户名:在创建网站初期,务必避免使用admin、administrator等常见名称,如果网站已存在,建议在数据库中直接修改用户昵称,并重新设置密码。
- 启用双因素认证(2FA):仅依靠密码已不足以抵御现代攻击,通过安装支持TOTP或短信验证的插件,为后台登录增加第二道关卡,即使密码泄露,攻击者没有你的手机或身份验证器,也无法进入后台。
- 限制登录尝试次数:使用安全插件限制同一IP地址在单位时间内的登录失败次数,当失败次数达到阈值时,自动锁定该IP一段时间,这能有效阻断暴力破解脚本的持续攻击。
隐藏WordPress版本信息
黑客在攻击前通常会先探测你的WordPress版本,以便匹配已知的漏洞利用工具。
- 移除版本元标签:在主题的functions.php文件中添加代码,移除head部分的wp_generator元标签,防止版本信息暴露。
- 检查RSS源:确保RSS feed中也未包含版本信息,避免通过Feed阅读器暴露弱点。
WordPress网站提高安全性方法:技术层面的深度防护
当基础加固完成后,需要通过技术手段在服务器和网站层面构建更复杂的防御网。
SSL证书与HTTPS加密
HTTPS不仅是SEO排名的因素,更是保护用户数据不被窃听的基础。
- 强制HTTPS跳转:配置服务器或插件,将所有HTTP请求强制重定向至HTTPS。
- 启用HSTS策略:通过HTTP严格传输安全头,告诉浏览器只允许通过加密连接访问网站,防止中间人攻击。
文件权限与目录保护
错误的文件权限是许多服务器被植入Webshell的主要原因。
- 严格设置文件权限:
- 目录权限应设置为755,确保所有者可读写执行,其他人仅可读执行。
- 文件权限应设置为644,确保所有者可读写,其他人仅可读。
- wp-config.php等敏感文件权限应设为600或400,仅所有者可读写。
- 禁用文件编辑功能:在wp-config.php中添加define(‘DISALLOW_FILE_EDIT’, true);,禁止从WordPress后台直接编辑主题和插件文件,防止攻击者通过后台修改恶意代码。
数据库安全隔离
数据库是网站的心脏,其安全性至关重要。
- 修改数据库前缀:安装WordPress时,将默认的“wp”前缀改为随机字符串,如“x7k9”,这能增加SQL注入攻击的难度,因为攻击者无法直接猜测表名。
- 限制数据库用户权限:为WordPress创建的数据库用户,仅授予必要的SELECT、INSERT、UPDATE、DELETE权限,禁止FILE、PROCESS等高危权限。
WordPress网站如何防止被黑:插件与主题的管理艺术
插件和主题的安全漏洞是网站被黑的高发区,据统计,多数安全事件源于使用了存在已知漏洞的第三方组件。
精简插件与主题选择
“少即是多”在安全领域同样适用。
- 定期审查插件:删除那些不再使用、更新停滞或下载量极低的插件,每个插件都是潜在的攻击入口。
- 选择信誉良好的主题:优先从WordPress官方库或知名开发者处获取主题,避免使用破解版主题,其中往往暗藏后门代码。
- 保持更新:开启自动更新功能(针对小版本),或定期检查核心、主题和插件的更新,新版本通常修复了已知的安全漏洞。
隔离测试环境
对于大型网站,切勿直接在生产环境测试新插件。
- 搭建本地或子域名测试站:在新插件上线前,先在测试环境中运行一段时间,观察是否有异常行为或冲突。
- 代码审查:对于自定义开发的插件或主题,定期进行代码安全审计,检查是否存在SQL注入、XSS跨站脚本等常见漏洞。
WordPress网站提高安全性方法:备份与应急响应机制
即使防御做得再完美,也无法保证100%不被攻破,备份和应急响应是最后的救命稻草。
自动化异地备份
本地备份不足以应对服务器物理损坏或勒索软件加密。
- 采用3-2-1备份原则:保留3份数据副本,存储在2种不同的介质上,其中1份存放在异地(如云存储)。
- 定期恢复测试:备份的价值在于能恢复,每季度至少进行一次恢复演练,确保备份文件完整且可用。
- 自动备份策略:配置插件或服务器脚本,实现每日增量备份、每周全量备份,并自动上传至AWS S3、Google Drive等第三方存储。
入侵检测与监控
早发现,早止损。
- 文件完整性监控:使用安全插件监控核心文件的变化,一旦检测到未知文件被修改或新增,立即发送警报。
- 服务器日志分析:定期检查Web服务器日志,识别异常的IP访问、高频请求或疑似扫描行为。
- Web应用防火墙(WAF):部署云端WAF,过滤恶意流量,如SQL注入、XSS攻击和DDoS攻击,减轻服务器负担。
Q&A:关于WordPress安全防护的常见疑问
WordPress网站如何防止被黑,是否需要购买昂贵的安全插件?
并非所有安全插件都物有所值,许多免费插件已能提供基础的防火墙、登录保护和恶意扫描功能,对于个人博客或小型企业网站,合理配置免费插件并严格执行操作规范,足以抵御大部分自动化攻击,只有对于高流量、高敏感数据的大型电商或会员站点,才建议投资专业的企业级安全解决方案,关键在于配置的正确性,而非价格的高低。
WordPress网站提高安全性方法中,服务器环境配置有多重要?
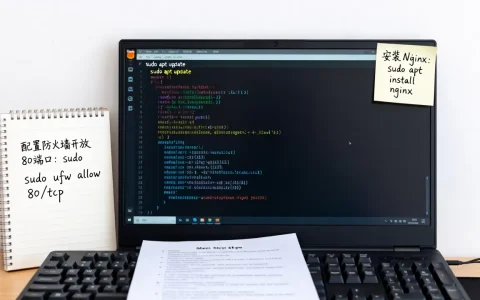
服务器环境是安全的基石,如果服务器操作系统、PHP版本或数据库服务存在漏洞,WordPress本身再安全也无济于事,建议定期更新服务器操作系统,使用最新稳定版的PHP,并配置防火墙规则,仅开放必要的端口(如80、443),禁用不必要的PHP函数,如exec、shell_exec等,能有效降低服务器被利用的风险。参考2
发现网站被黑后,第一步应该做什么?
首要任务是隔离感染源,防止损失扩大,立即启用维护模式,暂时关闭网站对外访问,从最近的干净备份中恢复网站数据,而不是尝试清理被感染的文件,因为恶意代码往往隐藏极深,更改所有相关密码(数据库、FTP、后台、邮箱),并检查服务器日志,找出入侵途径,修补漏洞后再重新上线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/403787.html

评论列表(1条)
卧槽,2026年了还在说加固?我这刚通宵刚回家,孩子睡了才敢爬起来修这破后台,你让我去搞备份?这不是折磨人吗?这bug我