SSH远程登录提示”Connection reset by peer”通常是因为网络波动、防火墙拦截或服务器端SSH服务异常导致的连接中断,建议优先检查本地网络稳定性及服务器防火墙规则,若问题持续则需排查SSH配置参数。
理解”Connection reset by peer”的本质含义
当你在终端输入ssh user@ip后,屏幕瞬间跳出Connection reset by peer,这并非简单的“连不上”,而是TCP连接在建立过程中被对方强行切断,业内专家指出,这种错误通常发生在三次握手的第二阶段或第三阶段,意味着服务器收到了你的请求,但出于某种安全或资源限制,主动发送了RST(复位)包来终止连接。

这种情况与常见的“Connection timed out”有本质区别,超时通常意味着数据包在路上丢了,服务器根本没收到;而重置则明确告知:我收到了,但我拒绝连接,理解这一差异,能帮你快速排除纯网络不通的假设,将排查重点转向安全策略和服务状态。
常见触发场景分析
不同场景下,导致重置的原因各不相同,以下是几种高频出现的现实情况:
- 暴力破解防护触发:这是最常见的原因,许多服务器安装了Fail2Ban或类似工具,当同一IP在短时间内尝试多次错误密码或连接失败时,防火墙会直接拉黑该IP并重置连接。
- SSH服务负载过高:如果服务器CPU或内存占用率达到峰值,SSH进程可能无法及时响应新的连接请求,从而丢弃连接。
- 中间网络设备干扰:企业内网出口防火墙、运营商网关或云服务商的安全组规则,可能因策略更新或IP信誉评分低,主动拦截了特定端口的流量。
- 客户端与服务器协议不匹配:老旧的SSH客户端可能使用已废弃的加密算法,而新版OpenSSH默认禁用了这些不安全算法,导致协商失败。
SSH远程登录连接重置的排查与解决路径
解决这一问题需要由简入繁,从本地环境逐步深入到服务器配置,请按照以下步骤逐一验证。
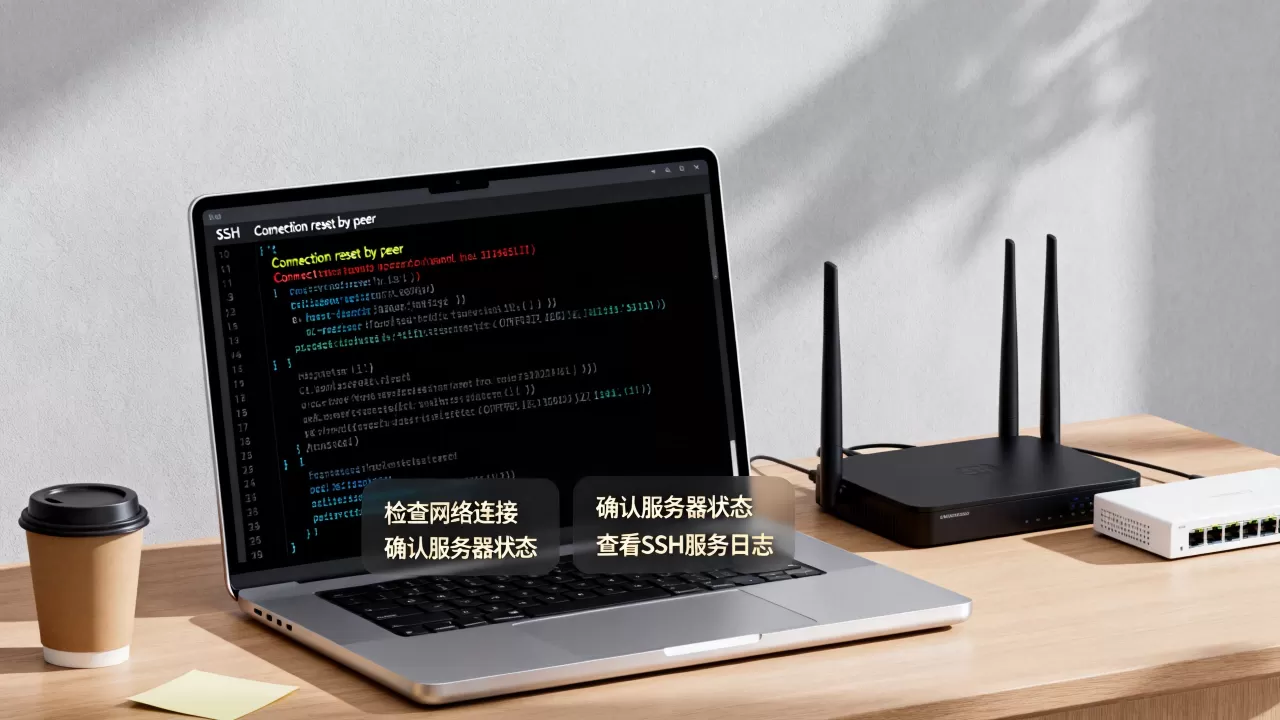
第一步:检查本地网络与基础连通性
在怀疑服务器有问题之前,先确认你的“路”是否通畅。
- Ping测试:在终端执行
ping 目标IP,如果能通,说明基础网络链路正常,问题出在应用层或安全层;如果不通,检查本地DNS或路由器设置。 - 端口连通性测试:使用
telnet 目标IP 22或nc -zv 目标IP 22,如果telnet显示连接被拒绝或重置,说明22端口确实不可达。 - 更换网络环境:尝试切换手机热点或连接其他Wi-Fi,如果换个网络就能连上,说明原IP被服务器或中间防火墙拉黑,等待一段时间(通常30分钟到24小时)让防火墙自动解封,或联系管理员白名单放行。
第二步:排查服务器端安全策略
如果本地网络正常,问题大概率在服务器侧。
检查防火墙规则
云服务器用户需重点检查安全组,许多新手在创建实例时,默认只开放了80和443端口,忘记开放22端口,请登录云控制台,确认入站规则中是否允许TCP协议的22端口访问,如果是本地Linux服务器,检查iptables或firewalld状态:
# 查看firewalld状态
sudo systemctl status firewalld
# 如果正在运行,尝试临时关闭测试
sudo systemctl stop firewalld
检查Fail2Ban等防护软件
如果你之前频繁输错密码,很可能被Fail2Ban封禁,查看日志确认:
sudo tail -f /var/log/fail2ban.log
若发现类似Ban <your_ip>的记录,说明IP已被封禁,可通过以下命令解封:
sudo fail2ban-client set sshd unbanip <your_ip>
第三步:调整SSH客户端配置
有时问题出在本地客户端的加密算法兼容性上,新版OpenSSH(如OpenSSH 8.8+)默认禁用了ssh-dss等弱算法。
强制指定算法连接
在连接命令中手动指定较新的加密算法,
ssh -oKexAlgorithms=+diffie-hellman-group14-sha256 user@ip
如果这样能连上,说明是算法协商失败,你可以将此配置写入~/.ssh/config文件中,避免每次手动输入:
Host myserver
    HostName ip地址
    User username
    KexAlgorithms +diffie-hellman-group14-sha256
高级场景:服务器资源与SSH配置深度优化
如果上述步骤均无效,可能需要深入服务器内核参数或SSH主配置文件。
检查SSH服务状态与日志
登录服务器控制台(通过VNC或云服务商提供的Web Shell),检查SSH服务是否正常运行:
sudo systemctl status sshd
查看系统日志寻找线索:
sudo tail -n 100 /var/log/auth.log
# 或者在CentOS/RHEL上
sudo tail -n 100 /var/log/secure
日志中若出现Too many authentication failures,说明本地SSH客户端尝试了过多密钥,导致服务器拒绝,此时可在客户端配置中限制密钥尝试次数:
Host
    IdentitiesOnly yes
调整TCP_keepalive参数
在弱网环境下,长时间无数据传输会导致连接被中间设备切断,可在客户端配置中启用KeepAlive:
Host
    ServerAliveInterval 60
    ServerAliveCountMax 3
这会让客户端每60秒发送一次心跳包,保持连接活跃。
不同云服务商的差异化处理
不同云厂商对SSH连接的限制策略略有不同,了解这些差异能节省大量排查时间。
| 云服务商 | 常见限制策略 | 推荐解决方案 |
|---|---|---|
| 阿里云 | 安全组默认隔离,高频访问触发风控 | 检查安全组白名单,使用控制台VNC登录重置 |
| 腾讯云 | 登录审计严格,异常IP自动拦截 | 在控制台查看“登录审计”,申请解封异常IP |
| AWS EC2 | 密钥对权限错误导致连接拒绝 | 检查私钥权限(应为600),确认安全组入站规则 |
| 华为云 | 弹性公网IP绑定状态影响 | 确认EIP已绑定实例,且未处于欠费停机状态 |
业内共识认为,对于生产环境服务器,单纯依靠SSH密钥认证已不足以应对所有安全威胁,建议结合MFA(多因素认证)或跳板机架构,既能提升安全性,又能通过集中日志管理快速定位连接中断原因。
FAQ: SSH远程登录提示Connection reset by peer相关问题
为什么换了IP就能连上,原IP一直重置?
这通常是因为原IP被服务器的入侵检测系统(如Fail2Ban)或云服务商的安全中心标记为恶意IP,恶意IP可能因之前被用于扫描或攻击,导致信誉度降低,解决方法是等待自动解封期结束,或联系服务器管理员将IP加入白名单。
SSH连接重置是否意味着服务器宕机?
不一定,如果服务器宕机,通常表现为连接超时(Connection timed out)或无法解析主机名,重置连接(Connection reset)说明服务器网络栈仍在运行,但应用层或安全层主动拒绝了请求,若服务器完全无响应,请通过云控制台的生命周期管理功能重启实例。
如何永久解决因加密算法不匹配导致的连接重置?
在客户端的~/.ssh/config文件中,为特定主机或全局配置HostKeyAlgorithms和KexAlgorithms,添加兼容的算法列表,例如添加+ssh-ed25519或+ecdh-sha2-nistp256,修改后保存文件并重新连接,即可绕过默认算法限制。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/402674.html