将.crt证书转换为.cer格式通常无需复杂操作,因为两者在大多数现代系统中本质相同,只需修改后缀名或直接复制文件即可实现兼容,但在特定场景下需通过OpenSSL等工具进行格式转换以确保二进制DER编码或特定CA信任链的完整性。
在服务器配置和Web开发中,证书格式的差异往往是部署失败的隐形杀手,许多开发者在拿到证书时,面对.crt、.cer、.pem、.key等一堆后缀感到困惑。.crt和.cer在内容上经常是完全一致的,都是Base64编码的文本文件,当涉及到跨平台部署,比如从Linux服务器迁移到Windows IIS,或者对接某些对格式要求严格的金融级API网关时,格式的微调就变得至关重要。
理解.crt与.cer的本质区别与联系
要解决“如何将.crt证书文件转换为.cer格式”这个问题,首先要明白它们到底是什么,业内专家指出,证书的后缀名主要是一种约定俗成的命名习惯,用于提示操作系统或应用程序该文件的用途,而非决定其内部编码的唯一标准。
文本编码与二进制编码的差异
大多数情况下,.crt文件是PEM格式,即Base64编码的文本,开头和结尾通常包含-----BEGIN CERTIFICATE-----和-----END CERTIFICATE-----标记,而.cer文件在某些Windows环境中可能被识别为DER格式,即二进制编码,虽然两者都包含相同的公钥和身份信息,但编码方式不同,导致文件体积和可读性存在差异。
信任链与中间证书的完整性
在进行格式转换时,最大的风险不是格式本身,而是证书链的完整性,一个完整的SSL证书往往包含服务器证书、中间证书,有时甚至包括根证书,如果只转换了服务器证书而丢弃了中间证书,浏览器或客户端可能会提示“证书链不完整”或“不受信任”,转换过程必须确保所有相关证书都被正确打包。
常见转换场景与实操方法
针对不同的技术栈和需求,我们有几种主流的转换路径,选择哪种方法,取决于你的目标环境是Linux、Windows还是特定的硬件设备。
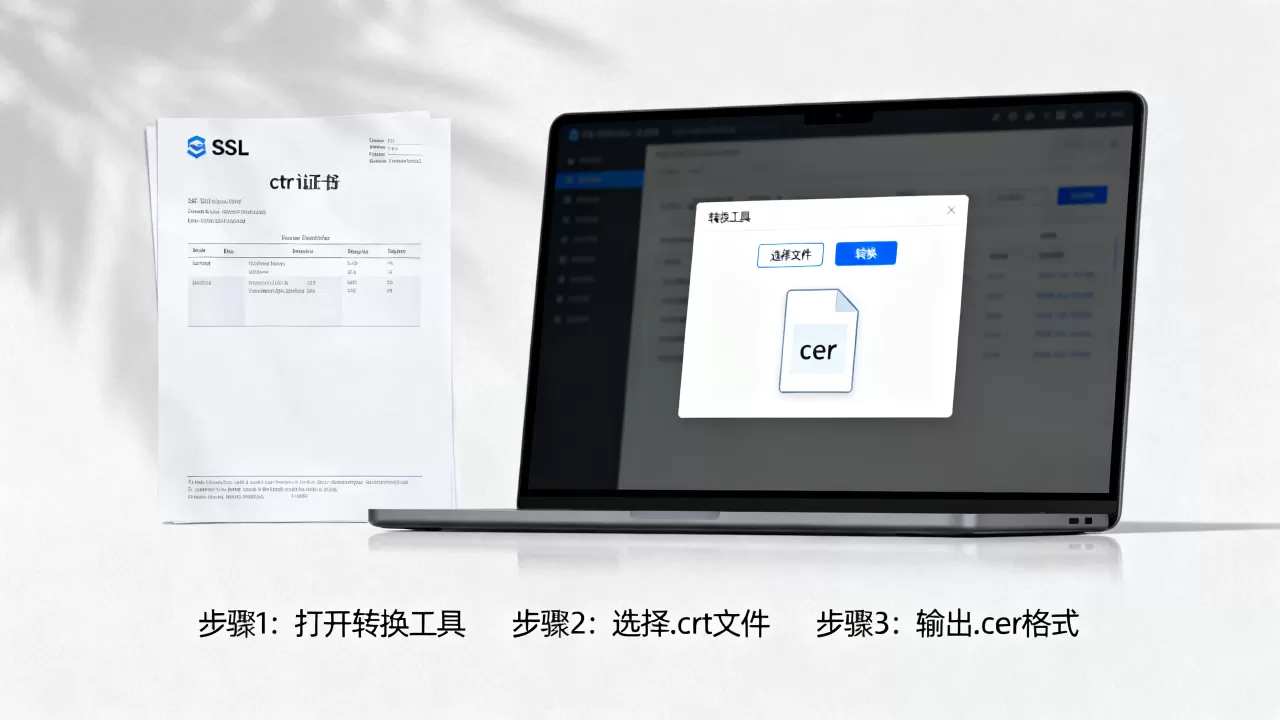
直接重命名(适用于PEM格式兼容环境)
如果你的目标系统(如Nginx、Apache或大多数Linux服务)只要求证书是Base64编码的文本,那么最简单的“转换”就是重命名。
- 找到你的
.crt文件,例如server.crt。 - 将其重命名为
server.cer。 - 使用文本编辑器打开,确认内容以
-----BEGIN CERTIFICATE-----开头。 - 将此文件配置到你的Web服务器中。
这种方法适用于绝大多数现代Web服务器,因为它们在读取证书时,更多是解析内容而非依赖后缀名。
使用OpenSSL进行格式转换(适用于DER格式需求)
当目标系统(如某些Java应用服务器、Windows IIS或嵌入式设备)明确要求DER编码的.cer文件时,你需要使用OpenSSL工具进行真正的格式转换,这是解决“crt转cer”最标准的技术手段。
操作步骤如下:
- 准备环境:确保你的服务器或本地电脑已安装OpenSSL,在Linux/Mac终端中直接输入
openssl version验证;在Windows中,需下载并配置OpenSSL环境变量。 - 执行转换命令:
假设你的源文件是server.crt,目标是生成DER格式的server.cer,在终端中输入以下命令:openssl x509 -in server.crt -outform der -out server.cer
这里,
-in指定输入文件,-outform der指定输出为DER格式,-out指定输出文件名。 - 验证结果:
转换完成后,你可以再次使用OpenSSL查看证书信息以确认转换成功:openssl x509 -in server.cer -inform der -text -noout
如果能看到详细的证书信息,说明转换成功。
合并证书链并转换(适用于完整信任链场景)
在实际生产环境中,单独转换服务器证书往往不够,你需要将服务器证书和中间证书合并,然后再进行格式转换,以确保客户端能验证完整的信任链。
- 合并证书:
使用文本编辑器打开server.crt,将中间证书(通常是intermediate.crt或ca.crt追加到服务器证书内容之后,确保每个证书块之间没有多余的空行,且顺序正确:先服务器证书,后中间证书。 - 保存合并文件:
将合并后的文件保存为full_chain.crt。 - 转换合并后的文件:
再次使用OpenSSL命令:openssl x509 -in full_chain.crt -outform der -out full_chain.cer
注意:对于DER格式,某些系统可能只接受单个证书块,如果目标系统不支持DER格式的证书链,你可能需要分别转换服务器证书和中间证书,并在配置文件中指定两者。
不同平台下的证书处理最佳实践
不同的操作系统和Web服务器对证书格式有着不同的偏好,了解这些差异,可以避免大量的调试时间。
Windows IIS与Java环境
Windows IIS通常偏好.cer或.pfx格式,对于Java应用,JDK的keytool工具也常处理.jks或.cer文件,在这些环境中,DER格式的.cer文件兼容性最好,务必使用上述OpenSSL命令进行转换,并验证证书链。
Linux Nginx与Apache
Nginx和Apache通常使用PEM格式,即.crt或.pem文件,它们对后缀名不敏感,只要内容是Base64编码即可,在这种情况下,直接重命名.crt为.cer通常也能工作,但建议保持.crt或.pem后缀以符合社区惯例。
硬件负载均衡器与防火墙
F5、Citrix等硬件设备对格式要求极为严格,有些设备要求
.cer必须是DER格式,有些则要求PEM格式,在导入证书前,务必查阅设备的具体文档,如果不确定,可以使用OpenSSL尝试两种格式,观察导入日志中的错误信息。
常见问题与排查指南
转换后证书无法安装怎么办?
如果转换后的.cer文件无法安装,首先检查文件编码,确保文件没有BOM头(Byte Order Mark),特别是在Windows环境下编辑过的PEM文件,检查证书链是否完整,缺少中间证书是常见的安装失败原因,确认文件格式是否符合目标系统的要求,某些系统要求DER格式的.cer文件只能包含一个证书块。
如何验证转换后的证书是否正确?
使用OpenSSL命令openssl x509 -in [filename] -text -noout可以查看证书的详细文本信息,对比转换前后的信息,确认证书序列号、有效期、主体名称(Subject)和颁发者(Issuer)一致,如果信息一致,说明转换过程未损坏证书数据。
SSL证书格式转换 常见问题解答
如何将.crt证书文件转换为.cer格式?
若目标系统需要DER编码的.cer文件,请使用OpenSSL命令openssl x509 -in server.crt -outform der -out server.cer进行转换,若目标系统仅要求Base64编码,可直接将.crt文件重命名为.cer,并确保内容未被修改。
.crt和.cer文件可以互换使用吗?
在大多数Linux Web服务器(如Nginx、Apache)中,两者可以互换,因为它们通常都采用PEM格式,但在Windows IIS、Java应用或某些硬件设备中,.cer可能特指DER二进制格式,此时不能直接互换,必须通过OpenSSL等工具进行格式转换。
转换证书格式会影响证书的有效性吗?
不会,格式转换仅改变文件的编码方式(从Base64文本到二进制或反之),证书内部的公钥、签名和身份信息保持不变,只要转换过程正确,证书的有效性、有效期和信任链都不会受到影响。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/402538.html