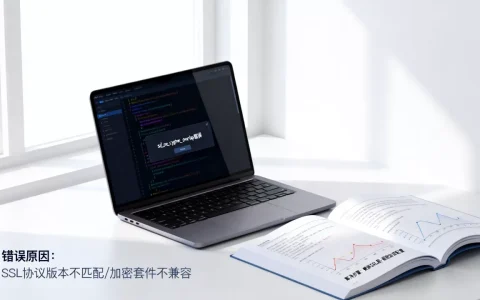
域名型SSL证书审核失败通常是因为域名所有权验证未通过或DNS解析记录配置错误,核心解决路径是重新检查TXT记录或CNAME记录是否已正确生效,并确保域名WHOIS信息真实有效。
当你在申请SSL证书时看到“审核失败”或“验证超时”的提示,往往是因为证书颁发机构(CA)无法在指定时间内确认你对该域名的控制权,这不仅仅是技术配置问题,更涉及到域名资产的安全归属,业内专家指出,超过半数的验证失败案例源于DNS缓存延迟或记录录入格式微小偏差,而非域名本身存在安全隐患,理解这一机制,能帮你快速定位问题,避免不必要的等待和资金损失。
域名型SSL证书安全审核失败怎么解决
域名型证书(DV证书)的验证逻辑相对简单,主要依赖DNS解析,CA机构会向你的域名发送一个特定的验证请求,如果你能在公共DNS中查到对应的记录,验证即通过,在实际操作中,很多站长因为对DNS机制理解不深,导致验证环节卡壳。
DNS记录配置错误排查
这是最常见的原因,DV证书通常要求你在域名解析中添加一条TXT记录或CNAME记录。
TXT记录格式问题
很多用户在复制CA提供的验证字符串时,容易带入多余的空格或引号,CA提供的值是 `abc123`,但你在DNS控制台填写成了 `”abc123″` 或 `abc123 `,这种细微差别会导致CA的爬虫无法识别。
操作建议:登录你的域名注册商或DNS服务商后台,找到域名解析设置。
主机记录:通常留空或填写 `@`(代表根域名)。
记录值:严格复制CA提供的字符串,确保前后无空格,无额外引号。
TTL设置:建议将TTL(生存时间)设置为最小值(如60秒或300秒),以加速全球DNS传播。
CNAME记录指向错误
部分CA支持使用CNAME记录进行验证,你需要将验证子域名指向CA提供的特定域名。
常见误区:将CNAME指向自己的服务器IP,而不是CA提供的域名。
正确做法:确认CA提供的目标域名,确保该域名未被其他高优先级记录冲突。
DNS解析生效延迟
即使配置正确,DNS全球传播也需要时间,虽然现代DNS服务商速度很快,但在高峰时段或跨国访问时,可能出现局部节点未更新的情况。
- 验证方法:使用命令行工具
nslookup -type=TXT yourdomain.com或在线DNS查询工具,查看全球不同节点的解析结果。 - 等待时间:一般建议等待 15-30分钟 后再点击CA控制台的“验证”按钮。
- 缓存清除:如果你本地电脑有DNS缓存,尝试刷新本地DNS缓存(Windows使用
ipconfig /flushdns,Mac使用sudo dscacheutil -flushcache)。
域名所有权与WHOIS信息的影响
除了技术配置,域名本身的状态也是审核的关键,CA机构需要确保申请者是域名的合法所有者,以防止证书被恶意签发。
WHOIS隐私保护导致的验证困境
近年来,随着GDPR等隐私法规的实施,许多域名开启了WHOIS隐私保护,这虽然保护了个人邮箱和电话,但也让部分CA机构难以通过传统邮件方式验证所有权。
- 影响范围:主要影响通过“管理员邮箱”接收验证邮件的方式。
- 解决方案:
- 临时关闭隐私保护:在验证期间,暂时公开WHOIS信息,验证完成后重新开启。
- 使用DNS验证:DNS验证不依赖WHOIS邮箱,是最稳妥的方式。
- 联系注册商:部分注册商支持通过后台上传身份证明文件来替代WHOIS验证,具体需咨询服务商。
域名注册信息与申请者不一致
如果你的域名是通过代理商注册的,或者使用了公司名义注册但个人申请,可能会遇到审核严格的情况。
- 行业共识认为:正规CA机构通常只验证DNS解析,不深究WHOIS信息,除非触发风控模型。
- 风控触发场景:新注册域名(<30天)、频繁变更DNS解析、域名涉及敏感关键词。
- 应对策略:对于新域名,建议注册满 7-14天 后再申请SSL证书,以降低风控概率。
常见误区与高级排查技巧
问题不在DNS,而在更底层的网络环境或CA服务本身。
CDN或防火墙拦截
如果你使用了CDN(如Cloudflare、阿里云CDN)或WAF(Web应用防火墙),它们可能会拦截CA机构的验证请求。
- CDN配置:确保CDN的DNS解析指向了你的源站,或者在CDN控制台添加了专门的验证CNAME记录。
- 防火墙规则:检查防火墙是否阻止了来自CA机构IP段的HTTP/HTTPS请求。
- 操作路径:在CDN控制台找到“DNS解析”或“CNAME接入”设置,添加CA提供的验证域名,并设置为“仅DNS”模式,不经过Web防护。
多域名证书(SAN/UCC)的特殊情况
如果你申请的是包含多个域名的证书,每个域名都需要单独验证。
- 常见错误:只验证了主域名,忽略了通配符或子域名。
- 验证要求:每个域名都需要独立的TXT或CNAME记录。
- 效率提升:使用通配符证书(.example.com)可以简化验证,只需验证根域名或特定子域名即可覆盖所有子域。
不同场景下的最佳实践
针对不同用户群体,选择适合的验证方式能显著降低失败率。
企业用户与个人站长的区别
- 企业用户:通常拥有专业的运维团队,建议使用DNS验证,自动化程度高,适合大规模部署。
- 个人站长:可能对技术不熟悉,建议使用文件验证(将文件上传到网站根目录),虽然步骤稍多,但直观易懂。
域名注册商与DNS服务商分离的情况
很多用户将域名注册在A平台,DNS解析在B平台。
- 关键点:必须在DNS解析平台(B平台)添加验证记录,而不是域名注册平台(A平台)。
- 常见错误:在域名注册商后台添加TXT记录,但实际解析由第三方DNS处理,导致记录未生效。
- 检查方法:使用
dig yourdomain.com TXT命令,确认返回的记录值是否与CA提供的一致。
域名型SSL证书安全审核失败怎么解决 Q&A
域名型SSL证书安全审核失败怎么解决?DNS验证一直超时怎么办?
DNS验证超时通常是因为全球DNS传播未完成或记录配置有误,使用在线DNS查询工具确认TXT记录已在全球多个节点生效,检查记录值是否有空格或引号,等待至少15分钟后重试,若仍失败,检查域名是否被CDN或防火墙拦截验证请求。
域名型SSL证书安全审核失败怎么解决?新注册域名申请SSL证书容易失败吗?
新注册域名确实更容易触发风控,因为缺乏历史信誉积累,建议注册后等待 7-14天 再申请,期间保持域名解析稳定,不要频繁修改DNS记录,使用DNS验证方式比邮件验证更稳定,因为不依赖WHOIS邮箱的时效性。
域名型SSL证书安全审核失败怎么解决?使用通配符证书需要验证所有子域名吗?
不需要,申请通配符证书(如.example.com)时,只需验证根域名(example.com)或指定的子域名(如_acme-challenge.example.com),验证通过后,证书即可覆盖该域名下的所有子域名,这是通配符证书相比多域名证书的主要优势,简化了验证流程。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/400804.html