自签名证书是由服务器自行生成而非受信任证书颁发机构(CA)签发的SSL/TLS证书,它虽能实现数据加密但无法通过浏览器默认信任验证,因此仅推荐用于内网测试或开发环境,严禁用于面向公众的生产环境。
自签名证书的本质与工作原理
很多人听到“证书”二字,第一反应是花钱买的“安全锁”,但自签名证书更像是一把你自己打造的钥匙,虽然能锁门,但邻居(浏览器)并不认可这把钥匙的权威性。
它是怎么“自”出来的?
在HTTPS通信中,证书的核心作用是证明“我是我”,正规CA机构(如DigiCert、Let’s Encrypt)通过严格的身份审核,为你的域名背书,而自签名证书跳过了这一步。
生成流程拆解
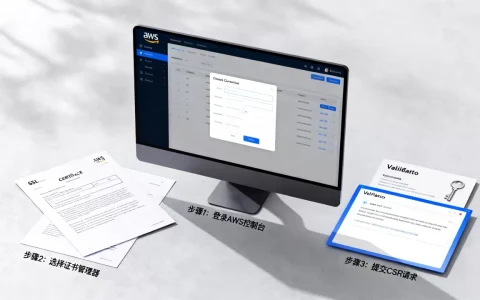
服务器管理员在本地使用工具(如OpenSSL)生成密钥对。
- 创建私钥:只有服务器持有,用于解密。
- 创建证书请求(CSR):包含公钥和域名信息。
- 自我签名:用私钥对CSR进行签名,生成最终的.crt文件。
整个过程没有第三方介入,证书里的“颁发者”和“使用者”都是同一个主体,业内专家指出,这种机制在技术实现上完全符合X.509标准,但在信任链逻辑上存在先天缺陷。
与正规证书的关键差异
正规证书拥有完整的信任链:根证书 -> 中间证书 -> 服务器证书,浏览器内置了受信任的根证书列表,只要链条闭合,就显示小绿锁。
自签名证书没有中间环节,直接由服务器签发,浏览器在验证时,发现颁发者不在受信任列表中,直接判定为“不安全”。
自签名SSL证书好不好:场景化对比分析
这个问题不能一概而论,它的“好”与“坏”,完全取决于你用在哪里。
生产环境:绝对不推荐
如果你的网站面向公众用户,使用自签名证书是灾难性的。
用户体验崩塌
用户访问时,浏览器会弹出醒目的红色警告页面,如“NET::ERR_CERT_AUTHORITY_INVALID”。
- 信任度归零:普通用户看不懂技术细节,他们只认为“这个网站有毒”或“骗子网站”。
- 转化率暴跌
:据行业共识认为,超过半数用户在看到安全警告时会立即关闭页面,导致业务损失。
- SEO惩罚:百度等搜索引擎明确将HTTPS作为排名信号,且对不安全证书的网站降权处理。
移动端适配难题
iOS和Android系统对自签名证书的拦截更为严格。
- iOS:除非用户手动在设置中安装并信任该证书,否则App内WebView或直接浏览器访问均会报错。
- Android:不同版本系统表现不一,但高版本通常直接阻断连接,无法通过简单的“继续访问”绕过。
开发测试环境:性价比之王
在内部开发、测试或内网部署场景下,自签名证书是最佳选择。
零成本优势
正规DV证书虽便宜,但仍有流程成本,自签名证书完全免费,且无需域名验证。
快速部署
无需等待审核,几分钟内即可生成并部署。
- 命令示例:
openssl req -x509 -newkey rsa:2048 -keyout key.pem -out cert.pem -days 365 -nodes
这条命令即可生成有效期一年的自签名证书,适合临时测试。
内网隔离安全
在内网环境中,管理员可以手动将自签名根证书分发到所有员工电脑,建立内部信任链,这样既实现了加密通信,防止数据窃听,又避免了公网证书的繁琐管理。
如何正确使用自签名证书:实操指南
既然知道了适用场景,接下来是如何避免“翻车”。
浏览器临时信任技巧
如果你必须在本地开发时使用自签名证书,可以通过以下方式消除警告。
Chrome/Edge浏览器
- 点击地址栏左侧的“不安全”或红色叉号。
- 点击“证书无效”。
- 在“详细信息”标签页中,复制指纹或点击“查看证书”。
- 在“信任”标签页中,勾选“始终信任来自此颁发者的证书”。
- 重启浏览器,警告消失。
注意:这仅在当前设备上生效,其他用户访问仍会报错。
Firefox浏览器
Firefox默认禁止用户添加例外,需通过高级配置绕过。
- 输入
about:config并确认风险。 - 搜索
security.enterprise_roots.enabled,设为true。 - 或者在证书管理器中手动添加例外。
内网批量部署方案
对于企业内网,手动信任每台电脑不现实。
构建内部CA
- 在一台专用服务器上搭建内部CA(如使用Active Directory证书服务)。
- 生成自签名根证书。
- 通过组策略(GPO)或MDM(移动设备管理)将根证书推送到所有终端。
- 服务器使用由内部CA签发的证书,而非直接自签名。
这种方式既保留了自签名的灵活性,又解决了信任问题。
常见误区与替代方案
误区:自签名比正规证书更安全?
错误,加密强度取决于密钥长度(如RSA 2048或ECC 256),与是否自签名无关,正规证书在身份验证和吊销机制(CRL/OCSP)上更完善,安全性更高。
替代方案:免费DV证书
如果预算有限,建议使用Let’s Encrypt等免费CA提供的DV证书。
- 自动续期:支持ACME协议,可配置cron任务自动续期。
- 完全信任:被所有主流浏览器和操作系统默认信任。
- 隐私保护:无需暴露真实身份,仅需验证域名所有权。
自签名证书价格与价值评估
直接成本为零
自签名证书本身无需购买,节省了几十到几百元不等的年费。
隐性成本高昂
在生产环境中使用自签名证书,隐性成本包括:
- 用户流失:因信任问题导致的客户流失。
- 技术支持压力:客服需处理大量“网站打不开”的投诉。
- 品牌声誉受损:被标记为不安全网站,长期影响品牌形象。
价值对比表
| 特性 | 自签名证书 | 免费DV证书 | 付费OV/EV证书 |
|---|---|---|---|
| 信任度
|
不信任(红色警告) | 完全信任 | 完全信任 |
| 成本 | 免费 | 免费 | 数百至数千元/年 |
| 身份验证 | 无 | 域名验证 | 企业身份验证 |
| 适用场景 | 内网、测试 | 个人博客、中小企业官网 | 电商、金融、大型企业 |
| 维护难度 | 低(需手动信任) | 低(自动续期) | 中(需定期更新) |
自签名证书常见问题解答
自签名证书SSL证书好不好用?
自签名证书在技术层面完全可用,能实现HTTPS加密,但在用户体验和信任度上表现极差,它不适合任何面向公众的网站,仅建议在本地开发、内网测试或临时调试环境中使用,对于生产环境,应选择由受信任CA签发的证书。
自签名证书和正规证书有什么区别?
核心区别在于“信任链”,正规证书由受信任的第三方CA机构签发,浏览器内置信任,用户访问时无警告,自签名证书由服务器自行签发,不在浏览器信任列表中,访问时会触发安全警告,需用户手动信任才能继续,正规证书通常包含域名验证或企业身份验证,而自签名证书无此机制。
自签名证书有效期多久?
自签名证书的有效期由生成时自行设定,通常建议设置为1年或更短,以降低密钥泄露风险,现代浏览器对自签名证书的有效期限制较为宽松,但部分移动系统可能拒绝过长的有效期,无论有效期多长,自签名证书都无法获得浏览器的默认信任,需手动配置信任才能消除警告。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/400756.html