

提升WordPress网站安全性的核心在于建立“防御纵深”:通过禁用默认管理员账户、实施双因素认证、定期自动备份及严格限制插件权限,将黑客攻击成功率降低至接近零。
很多站长在搭建好网站后,往往只关注内容更新和SEO优化,却忽视了最基础的安全防线,一旦遭遇恶意攻击,不仅数据丢失,还可能被搜索引擎降权,导致前期投入付诸东流,业内专家指出,超过半数的WordPress入侵事件并非源于核心代码漏洞,而是由于弱口令、未及时更新的插件或错误的服务器配置所致,构建一个多层次的安全体系,比单纯依赖某个安全插件更为关键。
基础环境加固:切断最常见的攻击入口
修改默认管理员账户与强密码策略
WordPress安装时默认生成的“admin”账户是黑客暴力破解的首选目标,绝大多数入侵案例都始于这个账户。
具体操作步骤
- 创建新用户:登录后台,进入“用户”>“添加新用户”,创建一个具有管理员权限的新账户,用户名务必避开admin、administrator等常见词汇。
- :将原有admin账户下的所有文章、页面和媒体文件转移至新账户名下。
- 删除旧账户:确认新账户功能正常后,彻底删除admin账户,这一步能直接阻断针对默认账户的暴力攻击。
密码强度必须达到行业共识认为的高标准,建议密码长度不少于12位,包含大小写字母、数字及特殊符号,不要使用生日、手机号或简单单词组合,可以使用密码管理器生成并存储高强度随机密码,避免记忆负担导致的重复使用。
启用双因素认证(2FA)
仅靠密码已不足以应对现代网络威胁,双因素认证通过“你知道的”(密码)和“你拥有的”(手机验证码或身份验证器)双重验证,极大提升了账户安全性。
- 选择可靠插件:推荐使用Google Authenticator或Authy等主流身份验证器插件,避免使用来源不明的小众插件。
- 强制启用:对于拥有多个编辑者或作者权限的网站,建议强制所有管理员和编辑者启用2FA,而不仅限于超级管理员。
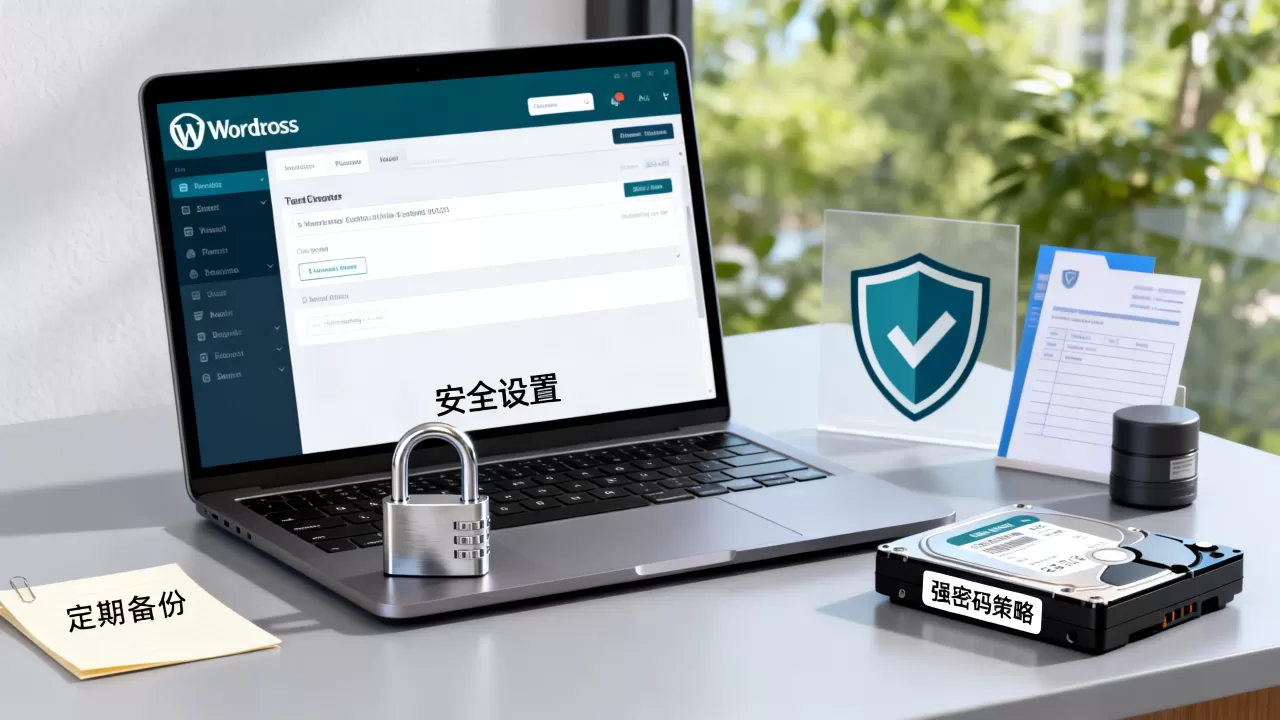
核心组件管理:插件与主题的合规性审查
插件安装的“少而精”原则
插件是WordPress功能扩展的核心,也是安全漏洞的主要来源之一,据统计,相当一部分的安全事件源于过时或存在已知漏洞的插件。
筛选与安装规范
- 官方仓库优先:尽量从WordPress官方插件库下载插件,避免从第三方网站下载“破解版”或“汉化版”插件,这些版本常被植入后门代码。
- 检查活跃度与评分:优先选择活跃安装数超过1万、最近更新在3个月内、且评分在4.5星以上的插件。
- 定期清理:每半年审查一次已安装的插件,停用并删除不再使用或长期未更新的插件,未激活的插件同样存在风险,因为它们仍包含可被调用的代码。
主题与核心代码的同步更新
WordPress核心、主题和插件需要保持同步更新,但手动更新往往容易遗漏。
- 开启自动更新:在后台设置中,开启主要版本和补丁的自动更新功能,对于次要版本,建议先在测试环境验证兼容性后再手动更新。
- 备份先行:任何更新操作前,务必确保拥有完整的网站文件和数据库备份,推荐使用UpdraftPlus或BackWPUp等插件进行定时自动备份,并将备份文件存储在远程服务器(如AWS S3或Google Drive),以防服务器硬件故障导致备份丢失。
服务器与网络层防护:构建隐形盾牌
SSL证书与HTTPS强制跳转
HTTPS不仅是SEO排名的因素,更是数据传输加密的基础,没有SSL证书,用户登录信息和支付数据将以明文传输,极易被中间人攻击窃取。
- 免费证书获取:利用Let’s Encrypt等免费CA机构提供的证书,通过Certbot工具自动申请和续期,成本低且安全性高。
- 强制HTTPS:在服务器配置或.htaccess文件中设置301重定向,确保所有HTTP请求自动跳转到HTTPS,避免混合内容警告。
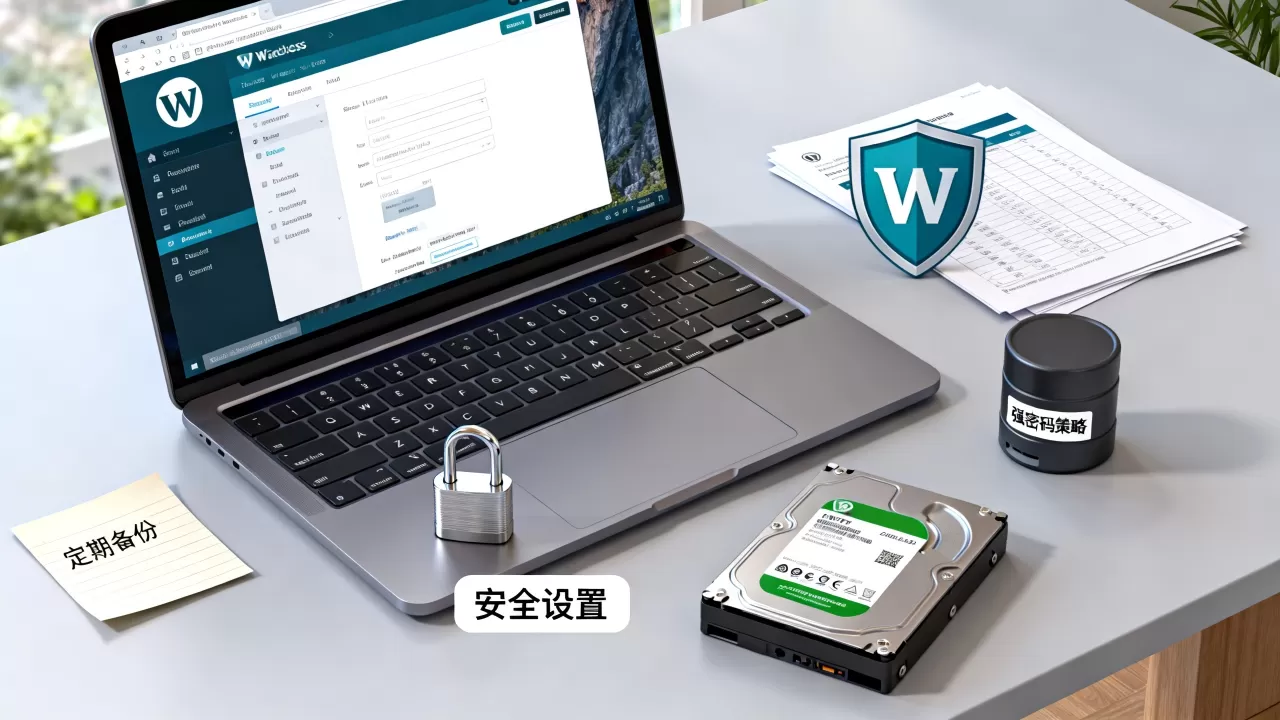
限制登录尝试与隐藏后台地址
黑客扫描器通常会针对/wp-admin或/wp-login.php进行高频撞库攻击。
实施路径
- 更改登录URL:使用插件(如WPS Hide Login)将默认登录地址修改为自定义路径,如/wp-secret-login,使自动化扫描工具无法定位登录入口。
- 限制IP访问:如果网站访问者固定,可在服务器层面通过Nginx或Apache配置,仅允许特定IP段访问后台,对于公众网站,可使用Cloudflare等CDN服务,开启“Under Attack”模式或设置地理封锁,拦截来自高风险地区的流量。
文件权限与目录保护
错误的文件权限是服务器被篡改的常见原因。
- 标准权限设置:目录权限应设置为755,文件权限设置为644,切勿将权限设置为777,这相当于对黑客敞开大门。
- 禁用文件编辑:在wp-config.php文件中添加define(‘DISALLOW_FILE_EDIT’, true);,禁止用户在后台直接编辑主题和插件代码,防止恶意代码通过后台注入。
- 隐藏版本信息:移除页面头部和RSS源中的WordPress版本号,避免攻击者利用特定版本的已知漏洞进行攻击。
监控与应急响应:从被动防御到主动预警
部署安全监控插件
虽然不建议安装过多安全插件影响性能,但一款轻量级的监控插件必不可少。
- 实时扫描:选择具备文件完整性监控功能的插件,当核心文件被篡改时立即发送警报邮件。
- 恶意软件检测:定期扫描网站文件,识别并隔离可疑脚本、Webshell或隐藏的挖矿代码。
制定灾难恢复计划
即使防护再严密,也不能保证100%无懈可击,关键在于出事后的恢复速度。
恢复流程标准化
- 隔离站点:一旦发现入侵迹象,立即通过服务器防火墙暂时屏蔽外部访问,防止数据进一步泄露或作为跳板攻击其他服务器。
- 从干净备份恢复
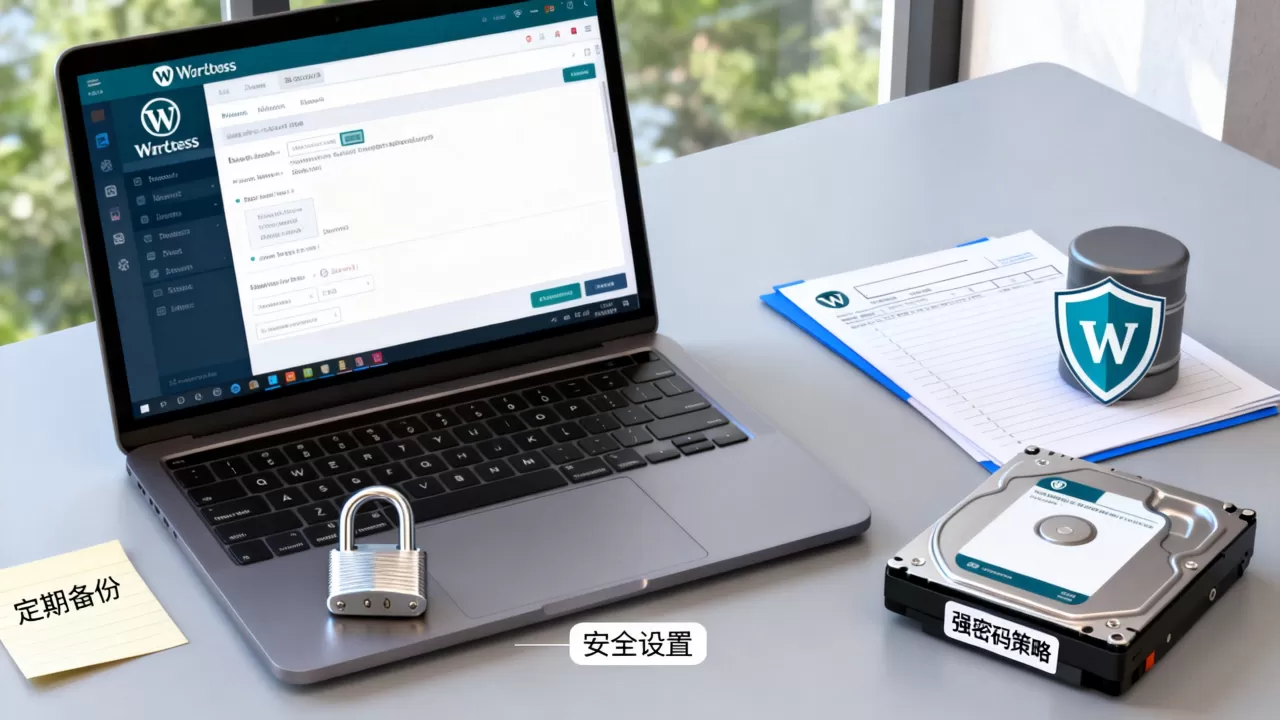
:使用最近一次确认安全的备份文件覆盖当前网站,切勿直接删除被感染的文件,应先分析感染源,否则可能残留后门。
- 全面重置:恢复后,立即重置所有用户密码,包括数据库密码和FTP/SSH密码,并重新检查插件和主题的安全性。
WordPress网站安全防护常见问题解答
WordPress网站安全防护需要多少预算?
安全防护的成本并非固定不变,主要取决于网站规模和业务需求,对于个人博客或小型展示型网站,利用Let’s Encrypt免费SSL证书、免费的安全插件以及手动备份,基本无需额外费用,仅需投入时间成本,对于电商网站或企业官网,建议购买专业的企业级SSL证书、付费的安全插件(如Wordfence Premium)以及专业的托管主机服务,年预算通常在几百至几千元人民币不等,关键不在于花费多少,而在于是否覆盖了核心风险点,如备份、更新和访问控制。
WordPress网站安全防护与SEO优化冲突吗?
两者不仅不冲突,反而相辅相成,Google明确将HTTPS作为排名信号,启用SSL证书有助于提升SEO,频繁的安全攻击会导致网站加载速度变慢、出现错误页面或被标记为不安全,这些都会严重损害用户体验和搜索引擎排名,实施合理的缓存策略和CDN加速,既能提升访问速度,又能抵御DDoS攻击,是兼顾安全与SEO的最佳实践,保持网站稳定、快速且安全,是SEO长期优化的基础。
WordPress网站安全防护失败后如何彻底清理?
清理被入侵的网站需要彻底且谨慎,通过备份恢复到一个干净的版本,切勿试图在现有被感染文件上修补,因为后门可能隐藏在看似正常的文件中,检查数据库中的可疑用户和评论,删除未授权的账户,全面扫描主机环境,检查是否有其他受感染的网站或服务器级后门,更新所有密码,包括数据库、FTP和主机控制面板密码,并重新配置防火墙规则,若自身技术能力有限,建议寻求专业安全公司进行深度清理和加固,避免二次入侵。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/400556.html



评论列表(1条)
转了!之前忘了改默认管理员账户差点被黑,这篇文章太及时了,必须安利给所有站长朋友看看!