SSL证书重新签发并非简单的“删除再安装”,而是涉及吊销旧证书、生成新CSR、验证域名控制权及部署新密钥的完整闭环流程,操作不当会导致网站短暂不可用或浏览器安全警告。
在数字化转型的深水区,网站安全性不再是一个可选项,而是生存的底线,许多站长在遇到证书过期、私钥泄露或域名变更时,第一反应往往是焦虑,担心业务中断,重新签发SSL证书是一个标准化且可控的技术动作,只要理清逻辑,掌握正确路径,整个过程可以在半小时内完成,确保业务无缝衔接。

重新签发前的关键准备与决策
在动手操作之前,明确“为什么”比“怎么做”更重要,业内专家指出,盲目替换证书往往掩盖了潜在的安全隐患或配置错误,重新签发的核心场景通常包括:私钥文件丢失或疑似泄露、证书即将过期但希望提前切换、域名信息变更导致原有证书失效,或者升级证书类型(如从DV升级到OV/EV)。
评估重新签发的必要性
并非所有问题都需要重新签发,如果仅仅是证书即将过期,通常只需在到期前进行续费或续期操作,系统会自动处理大部分验证流程,一旦涉及私钥安全问题,必须立即执行吊销和重新签发。
区分“续期”与“重新签发”
这两个概念在技术实现上截然不同,续期(Renewal)通常保留原有的密钥对,仅更新证书的有效期限和签名;而重新签发(Resubmission/Re-issuance)则意味着生成全新的密钥对,并经过完整的域名验证(DV)或组织验证(OV)流程,如果是为了应对私钥泄露风险,必须选择重新签发,以生成全新的非对称密钥对,彻底切断潜在的攻击路径。
检查域名控制权与DNS配置
重新签发证书的前提是证明你对域名拥有完全控制权,无论是通过HTTP文件验证、DNS TXT记录验证还是电子邮件验证,都需要确保服务器或域名解析服务处于正常状态,对于使用CDN加速的网站,务必确认CDN节点已同步最新配置,否则验证请求可能无法到达源站,导致验证失败。
标准重新签发操作流程详解
这一部分是实操的核心,大多数证书颁发机构(CA)都提供了标准化的Web控制台,但底层逻辑一致,我们将流程拆解为四个关键步骤,确保每一步都可验证、可执行。
第一步:吊销旧证书(Revocation)
在生成新证书之前,必须先让旧证书失效,这一步至关重要,因为如果旧证书未被吊销,攻击者仍可能利用泄露的私钥冒充你的网站。
- 登录证书管理平台,找到对应的证书实例。
- 选择“吊销”或“撤销”选项。
- 输入吊销原因,通常选择“私钥泄露”或“证书不再需要”。
- 确认吊销操作,CA会将该证书的序列号加入CRL(证书吊销列表)或通过OCSP协议标记为无效。
第二步:生成新的CSR(证书签名请求)
CSR是向CA申请新证书的“简历”,其中包含了你的公钥和域名信息。
使用OpenSSL生成CSR(Linux/Unix环境)
对于熟悉命令行的运维人员,这是最灵活的方式,执行以下命令:
openssl req -new -newkey rsa:2048 -nodes -keyout yourdomain.key -out yourdomain.csr
在此过程中,系统会提示输入国家、省份、城市、组织名等信息,Common Name(CN)字段必须填写你要保护的域名,如www.example.com,生成的yourdomain.key是私钥,必须严格保密;yourdomain.csr是公钥请求文件,需提交给CA。
使用控制面板生成CSR(Windows/IIS环境)
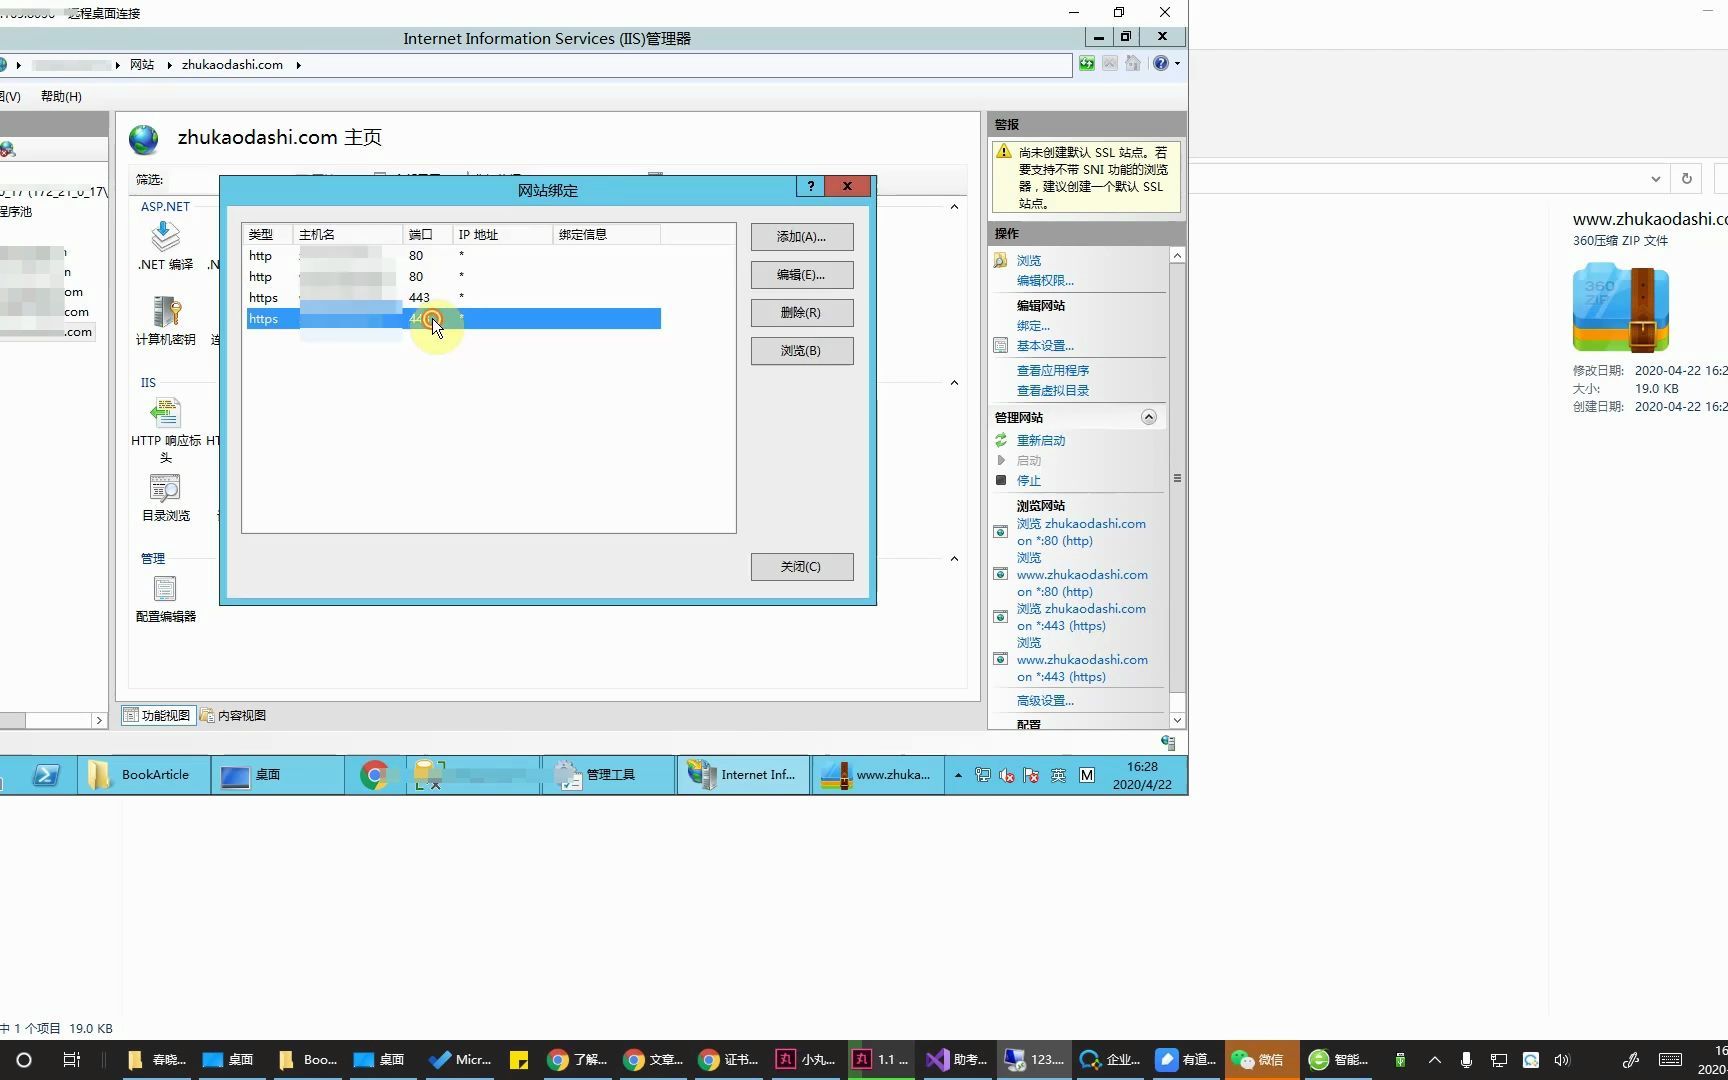
对于Windows服务器,可以通过IIS管理器或第三方证书工具生成CSR,路径通常为:服务器证书 -> 创建证书请求,填写域名信息后,保存CSR文件。
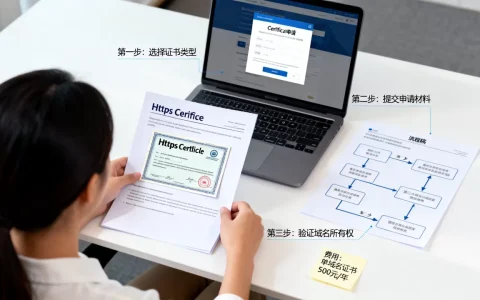
第三步:提交验证与签发
将生成的CSR文件上传至CA平台,并选择验证方式。
验证方式对比
- DNS验证:在域名DNS解析中添加一条TXT记录,优点是不需要访问服务器,适合多域名泛证书,缺点是DNS propagation(传播)可能需要几分钟到几小时。
- HTTP验证:在网站根目录放置一个特定内容的文件,CA通过HTTP请求该文件来验证所有权,优点是直观,缺点是需要确保Web服务器配置正确,允许外部访问该文件。
- 邮箱验证:接收发送至
admin@yourdomain.com或webmaster@yourdomain.com的确认邮件,优点是最简单,缺点是安全性较低,且依赖邮箱的可用性。
第四步:安装与部署新证书
验证通过后,CA会下发新的证书文件(通常为.crt或.pem格式)以及中间证书链。
- 下载证书文件及中间证书。
- 将新证书和私钥上传至Web服务器(Nginx/Apache/IIS)。
- 修改服务器配置文件,指向新的证书路径。
- 重启Web服务,使配置生效。
- 使用在线SSL检测工具(如SSL Labs)验证安装是否正确,确保证书链完整且无警告。
常见陷阱与优化建议
在实际操作中,许多站长会遇到意想不到的问题,了解这些陷阱,可以避免不必要的停机时间。
证书链不完整导致的报错
很多浏览器报错“证书不受信任”,并非因为证书本身无效,而是缺少中间证书,CA颁发的证书通常是一个链式结构:根证书 -> 中间证书 -> 服务器证书,服务器配置时,必须将中间证书与服务器证书合并,或单独配置中间证书路径。
Nginx配置示例
server {
    listen 443 ssl;
    server_name www.example.com;
    ssl_certificate /path/to/fullchain.pem; # 包含服务器证书和中间证书
    ssl_certificate_key /path/to/private.key;
    # ... 其他配置
}
问题
即使安装了SSL证书,如果网页中引用了HTTP协议的图片、脚本或样式表,浏览器仍会标记为“不安全”,重新签发后,务必全站检查资源链接,将所有http://替换为https://,或统一使用相对路径。
SSL证书重新签发与续费的区别对比
为了更清晰地理解操作差异,我们可以通过表格对比这两种场景。
| 特性 | 重新签发 (Re-issue) | 续费 (Renewal) |
|---|---|---|
| 触发原因 | 私钥泄露、域名变更、证书吊销 | 证书即将过期 |
| 密钥对 | 生成全新的密钥对 | 通常沿用原有密钥对 |
| 验证流程 | 需重新进行完整的域名/组织验证 | 简化验证,通常自动通过 |
| 生效时间 | 验证通过后立即生效 | 原证书到期后自动延长 |
| 适用场景 | 安全事件、重大配置变更 | 常规年度维护 |
地域性证书选择的考量
不同国家和地区的合规要求可能影响证书的选择,某些行业对数据驻留和加密强度有特定要求,虽然SSL协议是全球通用的,但在选择CA时,需考虑其在全球范围内的认可度和支持服务,对于国内用户,选择符合工信部要求的CA机构,能确保在各类国产浏览器和移动端环境中的兼容性。
Q&A:关于SSL证书重新签发的常见问题
SSL证书重新签发需要多长时间?
时间主要取决于验证方式,DNS验证通常在添加记录后几分钟到几小时内生效,具体取决于DNS缓存;HTTP验证在服务器配置正确后,CA的爬虫通常在10-30分钟内完成验证;邮箱验证最快,但受限于人工操作速度,整体而言,从提交到证书下发,多数情况下在1小时内完成。
重新签发后旧设备还能访问吗?
这取决于旧设备的证书信任机制,如果旧设备(如某些IoT设备或旧版Android系统)硬编码了特定的公钥哈希(Public Key Pinning),则无法直接信任新签发的证书,这种情况下,需要更新旧设备的信任库或移除HPKP头,对于大多数现代浏览器和操作系统,只要新证书由受信任的CA签发,即可正常访问。
SSL证书重新签发的价格通常是多少?
价格因证书类型(DV/OV/EV)和CA品牌而异,DV证书通常较为便宜,年费在几百元人民币左右;OV和EV证书由于包含组织验证,价格较高,通常在数千元至上万元不等,重新签发本身通常不额外收费,但如果是首次签发或更换品牌,可能需要支付全额费用,具体价格需参考各CA平台的实时报价。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/400404.html