服务器端口配置是网络运维中的基础且关键环节,当面临安全合规或服务冲突时,管理员往往需要对特定端口进行调整。服务器更改1801端口的操作并非简单的数字替换,而是一个涉及应用层配置、系统防火墙策略以及云安全组联动的系统性工程,核心结论在于:成功修改端口必须同步完成“应用配置修改”与“网络访问策略放行”两个维度的操作,任何一环的缺失都会导致服务不可用,以下将遵循金字塔原则,从准备工作、具体实施到验证测试,分层展开详细的专业操作流程。
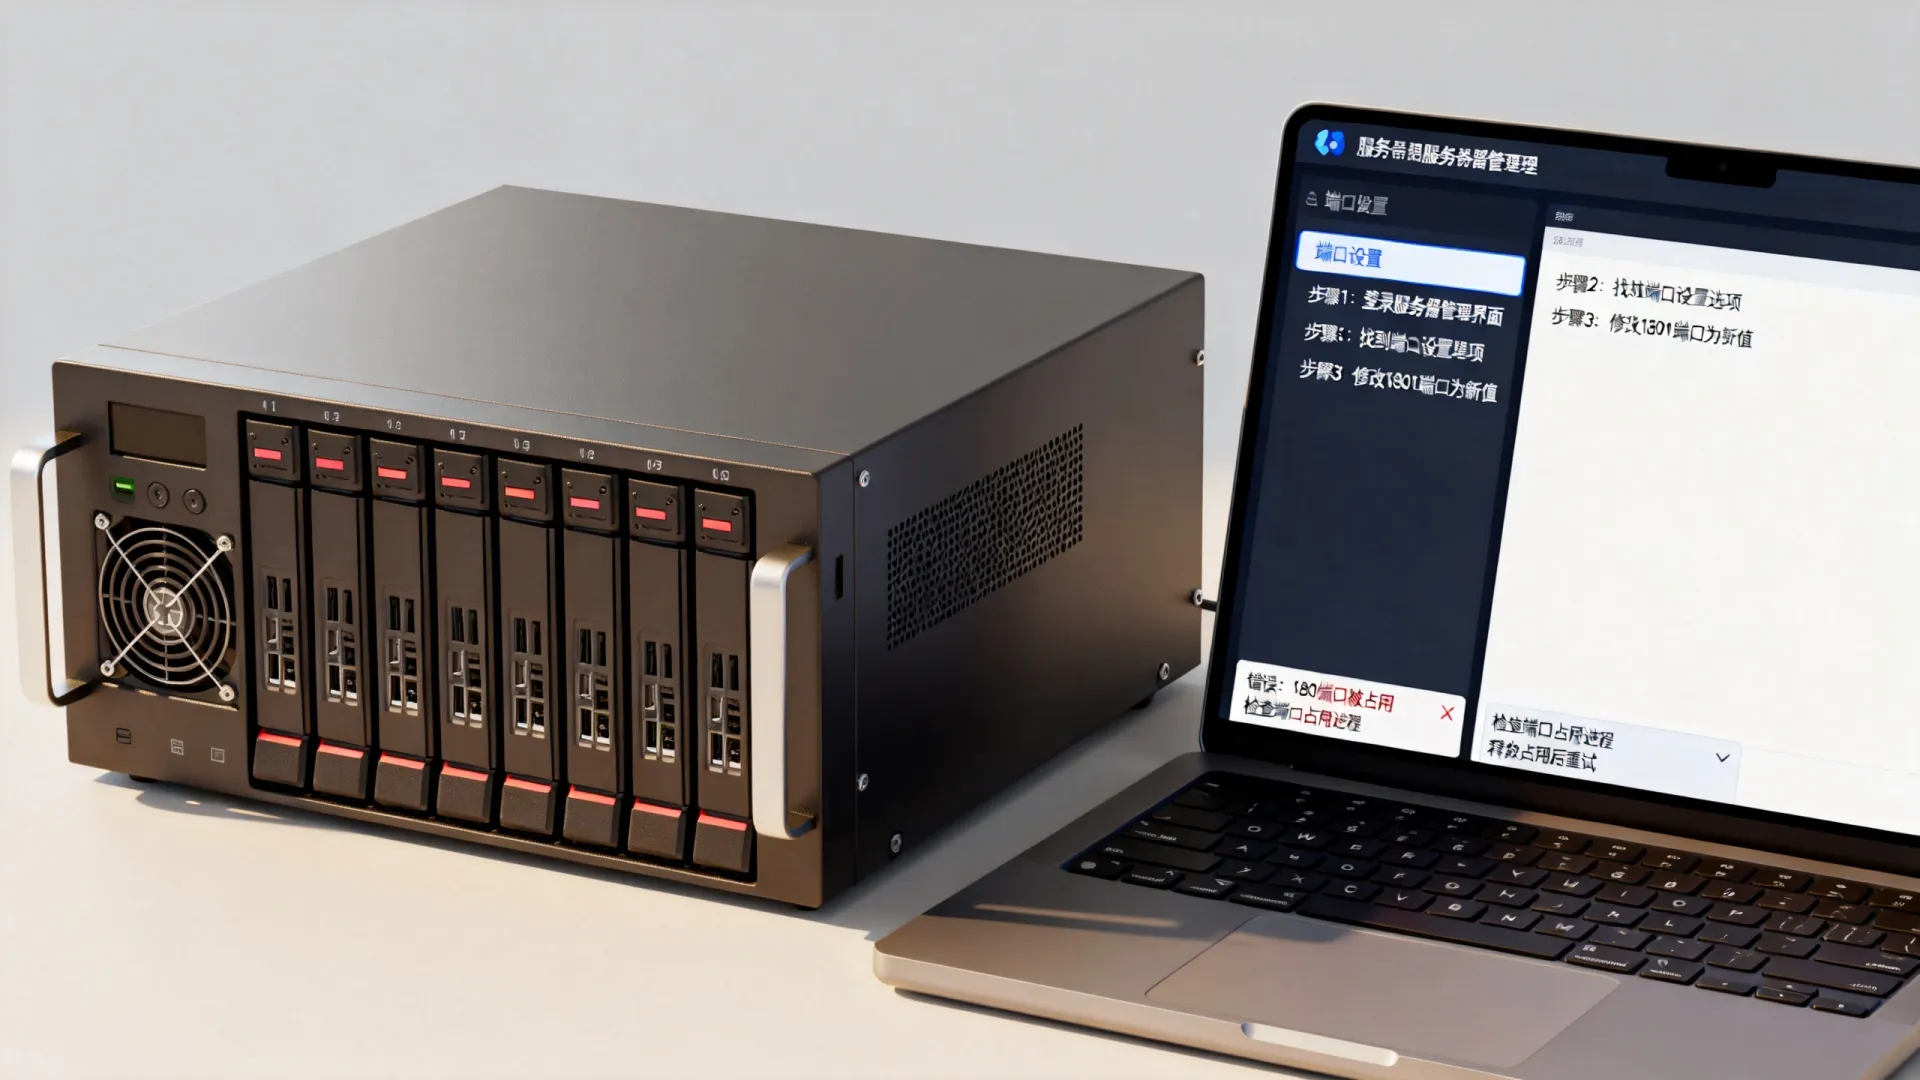
前置检查与风险评估
在动手修改任何配置之前,必须确保当前环境的稳定性和目标端口的可用性,这一步骤能有效避免操作中途因资源冲突而失败。
-
端口占用检测
使用命令行工具确认1801端口或其他目标端口是否已被系统内其他进程占用。- Linux系统:执行
netstat -tunlp | grep 1801或ss -tunlp | grep 1801,若返回结果为空,说明端口空闲;若有输出,需根据PID排查冲突进程。 - Windows系统:使用
netstat -ano | findstr :1801查看占用情况。
- Linux系统:执行
-
配置文件备份
修改应用配置文件前,务必进行备份,这是运维人员的“安全带”。- 执行
cp /path/to/config.conf /path/to/config.conf.bak_$(date +%Y%m%d)。 - 确保备份文件存放在非系统盘或独立目录中,防止回滚时丢失。
- 执行
-
服务依赖分析
确认该端口对应的服务是否被其他上游或下游系统硬编码调用,如果是,修改端口后必须同步更新所有调用方的配置,否则会导致业务中断。
应用层配置修改
这是服务器更改1801端口的核心步骤,不同的应用服务(如Nginx、Apache、Tomcat或自定义Java服务)有不同的配置方式,但逻辑是一致的。
-
定位配置文件
- Nginx/Apache:通常位于
/etc/nginx/nginx.conf或/etc/httpd/conf/httpd.conf,以及其下的vhosts目录。 - Tomcat/Java应用:通常位于
server.xml或application.properties/application.yml。 - SSH服务:位于
/etc/ssh/sshd_config。
- Nginx/Apache:通常位于
-
修改监听端口
打开配置文件,查找原有的Listen、Port或server.port参数。- 将原有的端口号(例如默认的8080或22)修改为 1801。
- 注意:配置文件中的监听地址通常格式为
0.0.0:1801(监听所有网卡)或0.0.1:1801(仅本机访问),根据实际需求选择。
-
重载或重启服务
配置修改不会立即生效,需要重启服务或重载配置。
- Nginx:执行
nginx -s reload或systemctl reload nginx。 - 通用服务:执行
systemctl restart service_name。 - 服务已经开始尝试监听1801端口,但外部网络尚无法访问,因为防火墙可能处于拦截状态。
- Nginx:执行
系统防火墙与安全策略配置
即便应用已监听1801端口,操作系统层面的防火墙(如Firewalld、Iptables、UFW)默认会拦截非白名单端口的入站流量。
-
Firewalld (CentOS 7+/RHEL)
- 添加端口到永久区域:
firewall-cmd --permanent --add-port=1801/tcp。 - 重载防火墙使规则生效:
firewall-cmd --reload。 - 验证规则:
firewall-cmd --list-ports。
- 添加端口到永久区域:
-
UFW (Ubuntu/Debian)
- 允许端口:
ufw allow 1801/tcp。 - 查看状态:
ufw status。
- 允许端口:
-
Iptables (通用)
- 插入规则:
iptables -I INPUT -p tcp --dport 1801 -j ACCEPT。 - 保存规则:
service iptables save。
- 插入规则:
-
SELinux 上下文处理(专业进阶)
在开启SELinux的系统中,仅修改防火墙是不够的,还需要为非标准端口添加SELinux上下文,否则服务无法绑定。- 查询当前端口类型:
semanage port -l | grep http(假设是web服务)。 - 添加新端口:
semanage port -a -t http_port_t -p tcp 1801。
- 查询当前端口类型:
云平台安全组配置
如果服务器部署在阿里云、腾讯云或AWS等公有云平台,必须在云控制台配置“安全组”规则,这是流量的第一道关卡。
-
登录云控制台
找到对应的ECS实例,进入“安全组”管理页面。 -
配置入站规则
- 协议类型:选择 TCP。
- 端口范围:输入 1801。
- 授权对象:根据安全需求输入
0.0.0/0(所有IP,不推荐生产环境使用)或特定的办公网IP段。 - 优先级:保持默认,确保规则位于拒绝规则之上。
验证与故障排查
完成上述所有步骤后,必须进行全链路验证,确保服务器更改1801端口的任务真正闭环。
-
本地端口监听验证
再次使用netstat -tunlp | grep 1801,确认服务状态为LISTEN,且进程PID正确。 -
外部连通性测试
- 在客户端机器使用
telnet server_ip 1801。 - 若显示
Connected或Escape character is ...,说明端口打通。 - 若显示
Connection refused,通常是应用未启动或配置错误。 - 若显示
Connection timed out,通常是防火墙或安全组拦截。
- 在客户端机器使用
-
业务功能测试
通过浏览器或API工具访问http://server_ip:1801,验证业务页面或接口返回是否正常。
相关问答模块
问题1:修改端口为1801后,服务无法启动,提示“Permission denied”或“Address already in use”怎么办?
解答: 这种情况通常由两个原因导致,第一,如果是Linux系统且开启了SELinux,非标准端口(如1801)可能没有对应的服务上下文,导致系统拒绝绑定,需使用 semanage port 命令添加端口上下文,第二,可能是端口被僵尸进程占用,需使用 lsof -i:1801 查找并强制结束(kill -9)占用进程,或选择更换其他空闲端口。
问题2:为什么防火墙已经放行了1801端口,外网依然无法访问?
解答: 这是一个典型的多层防御模型问题,请按照“云安全组 -> 系统防火墙 -> 应用监听”的顺序排查,最常见的原因是忽略了云服务商的安全组设置,它是流量的入口闸门,如果服务器前端还有负载均衡(SLB)或反向代理,也需要同步修改转发规则中的目标端口。
如果您在操作过程中遇到其他特殊情况,欢迎在评论区分享您的错误日志或环境详情,我们将为您提供进一步的排查建议。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/39966.html