

WebLogic部署SSL证书的核心在于将证书文件转换为WebLogic支持的PKCS12格式,并在控制台中配置安全领域与监听器,从而实现HTTPS加密通信。
在数字化转型的深水区,企业级应用的安全合规不再是可选项,而是必答题,对于使用Oracle WebLogic Server的企业而言,配置SSL证书往往被视为一道难以逾越的技术门槛,许多运维人员在面对复杂的证书链和密钥库管理时,常常感到无从下手,只要理清逻辑,按照标准流程操作,整个过程并不复杂,本文将通过实操步骤,带你完成这一关键配置。
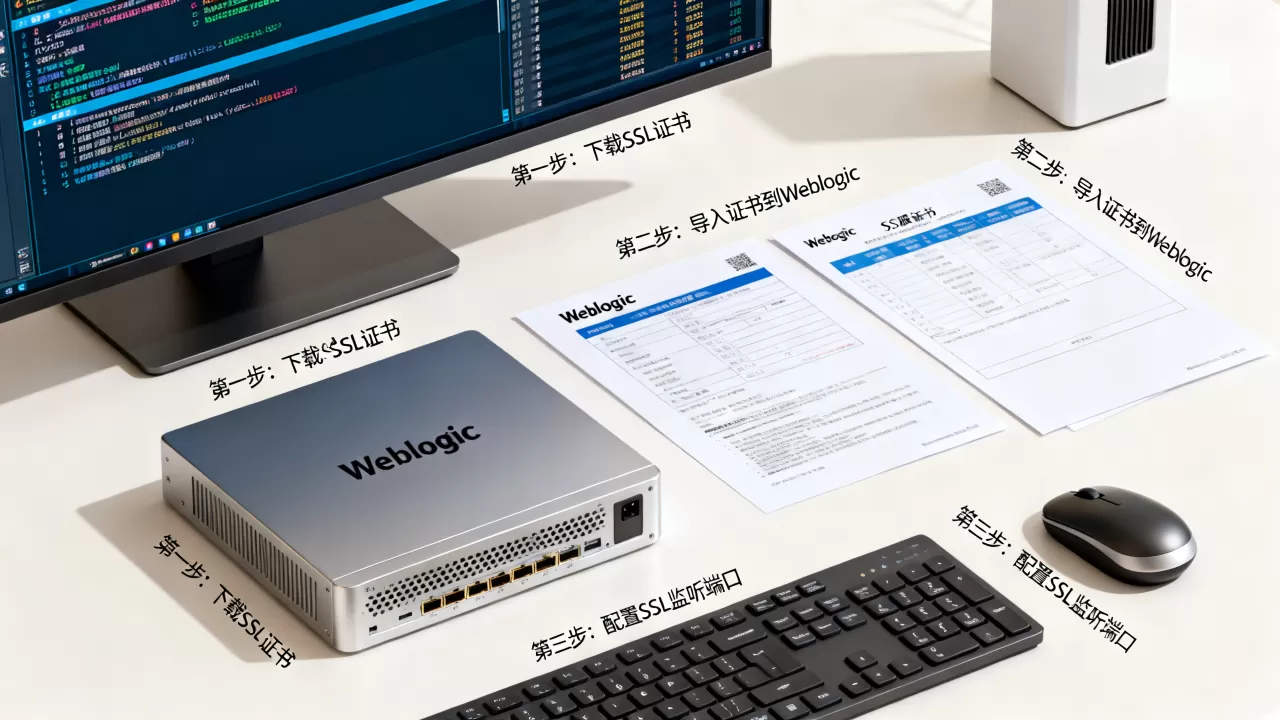
Weblogic配置SSL证书详细步骤
准备证书文件与格式转换
WebLogic原生支持JKS(Java KeyStore)格式,但大多数现代CA机构(如DigiCert、Sectigo)提供的是PEM或PFX格式,第一步是将证书转换为WebLogic可识别的格式,业内专家指出,使用OpenSSL工具进行格式转换是最稳定且通用的方法。
假设你从CA机构获取了以下文件:
- 服务器私钥文件:
private.key - 服务器证书文件:
server.crt - 中间证书文件:
intermediate.crt(如有)
需要将私钥和证书合并为一个PKCS12文件,在Linux终端执行以下命令:
openssl pkcs12 -export -in server.crt -inkey private.key -out keystore.p12 -name myalias -CAfile intermediate.crt -caname root
执行过程中,系统会提示你设置导出密码,请记住这个密码,后续在WebLogic配置中需要用到,如果CA机构提供了完整的证书链文件(通常是fullchain.pem),请将intermediate.crt替换为完整的链文件路径。
导入证书到WebLogic密钥库
WebLogic使用JKS作为默认的密钥库格式,我们需要使用Java自带的keytool工具,将刚才生成的PKCS12文件导入到WebLogic的密钥库中。
进入WebLogic安装目录下的security文件夹,或者你自定义的密钥库目录,执行以下命令:
keytool -importkeystore -srckeystore keystore.p12 -srcstoretype PKCS12 -destkeystore mykeystore.jks -deststoretype JKS
系统会提示输入源密钥库密码(即刚才设置的PKCS12密码)和目标密钥库密码,如果目标密钥库不存在,keytool会自动创建它,你的密钥库mykeystore.jks中已经包含了服务器证书和私钥。
在WebLogic控制台配置安全领域
登录WebLogic管理控制台,导航至“域结构” -> “安全领域” -> “myrealm”,点击“提供程序”标签页,确保存在一个名为“DefaultAuthenticator”和“DefaultIdentityAsserter”的提供程序,这一步通常无需更改,但需确认它们处于启用状态。
配置密钥库,在“配置” -> “密钥库”标签页中,将密钥库类型从“Default”更改为“Custom Identity and Custom Trust”。
- 自定义标识密钥库:填写
mykeystore.jks的绝对路径。 - 自定义标识密钥库密码短语:填写你为JKS设置的密码。
- 自定义信任密钥库:同样填写
mykeystore.jks的路径。 - 自定义信任密钥库密码短语:填写相同的JKS密码。
保存更改并激活更改。
配置SSL监听器
这是最后一步,也是最关键的一步,导航至“环境” -> “服务器” -> 选择你的AdminServer或受管服务器,点击“配置” -> “SSL”标签页。
- 启用SSL监听器:勾选此项。
- SSL端口:默认通常为7002,可根据需求修改。
- 私有密钥别名:填写导入证书时使用的别名(如
myalias)。 - 私有密钥密码短语:填写私钥的密码(如果与密钥库密码不同,需单独填写;通常相同)。
保存并激活更改,重启WebLogic服务器以使配置生效。
Weblogic SSL证书部署常见问题与优化
证书链不完整导致的信任错误
许多用户在部署后访问页面时,浏览器仍提示“证书不受信任”,这通常是因为证书链不完整,WebLogic需要完整的证书链来验证服务器证书的有效性。
在配置过程中,务必确保中间证书(Intermediate CA)已正确包含在密钥库中,如果使用的是PKCS12格式,openssl命令中的-CAfile参数至关重要,对于Java 8及以上版本,建议将根证书和中间证书都导入到信任密钥库中,以确保最大的兼容性。
性能优化与内存配置
SSL握手过程涉及大量的加密解密运算,对服务器CPU和内存有一定消耗,行业共识认为,合理配置WebLogic的JVM参数可以显著提升SSL性能。
在WebLogic启动脚本setDomainEnv.sh中,调整以下JVM参数:
JAVA_OPTIONS="${JAVA_OPTIONS} -Dweblogic.security.SSL.minimumProtocolVersion=TLSv1.2"
JAVA_OPTIONS="${JAVA_OPTIONS} -Dweblogic.security.SSL.enableECDHE=true"
启用ECDHE(椭圆曲线Diffie-Hellman)密钥交换算法,可以提供比传统RSA更高的安全性和更好的性能,确保WebLogic使用的JDK版本为8u191或更高,以支持最新的TLS协议和加密套件。
多域名证书(SAN)的配置技巧
对于需要保护多个域名的企业,使用SAN(Subject Alternative Name)证书可以简化部署流程,在WebLogic中,SAN证书的配置与普通单域名证书完全相同,WebLogic会根据SNI(Server Name Indication)协议自动选择正确的证书。
确保你的浏览器和客户端支持SNI,对于旧版IE浏览器(IE6-IE8),可能需要单独配置或升级客户端,因为这些浏览器不支持SNI。
Weblogic配置SSL证书常见疑问解答
Weblogic配置SSL证书需要多少费用?
WebLogic软件本身的SSL配置功能不收取额外费用,但SSL证书需要向CA机构购买,价格取决于证书类型(DV、OV、EV)、品牌(如DigiCert、GlobalSign)以及购买年限,单域名DV证书年费在几百元人民币,而企业级OV证书可能在数千元,还需考虑服务器维护成本。
Weblogic配置SSL证书支持哪些浏览器?
WebLogic支持所有主流现代浏览器,包括Chrome、Firefox、Safari、Edge等,前提是这些浏览器支持TLS 1.2及以上版本,对于老旧浏览器,如IE8及以下,可能需要降级TLS版本或单独处理,但出于安全考虑,不建议支持此类旧版本。
Weblogic配置SSL证书后如何测试是否成功?
可以使用openssl s_client命令进行验证,在服务器本地执行:
openssl s_client -connect localhost:7002 -servername yourdomain.com
如果返回的证书信息与你的证书一致,且没有报错,则配置成功,可以使用在线SSL检测工具(如SSL Labs)从外部进行扫描,以验证证书链的完整性和安全性评级。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/399313.html



评论列表(1条)
刚试了下导PKCS12,密码老是不对,折腾半天。有没有大佬解释下这个格式转换到底有啥坑没?想问下博主