WordPress博客防黑的核心在于“最小权限原则”与“纵深防御体系”的结合,通过强化登录入口、隔离运行环境及自动化备份,将黑客攻击拦截在千里之外。
很多站长在搭建好WordPress站点后,往往沉浸在内容创作的喜悦中,却忽略了站点本身的安全基石,全球超过40%的网站基于WordPress构建,这也使其成为黑客攻击的“重灾区”,但这并不意味着你只能被动挨打,业内专家指出,绝大多数入侵并非源于高深的技术破解,而是源于基础配置的疏忽,只要建立一套严密的防御机制,就能让绝大多数自动化脚本和初级黑客望而却步。
WordPress博客安全加固的底层逻辑
安全防护不是单一的动作,而是一套组合拳,我们需要从身份验证、访问控制、数据备份三个维度构建防线。
身份验证:守住第一道大门
登录页面是黑客尝试暴力破解的首选目标,默认的/wp-login.php路径就像给小偷留了一张明确的地图。
隐藏默认登录入口
修改默认的登录URL是性价比最高的安全措施之一,你可以使用插件如“WPS Hide Login”或直接在`functions.php`文件中添加代码,将登录地址改为类似`/my-secret-admin`的自定义路径,这样,即使黑客扫描到站点,也无法直接定位到登录界面。
启用双因素认证
仅靠密码已不足以应对现代攻击,建议启用双因素认证(2FA),当用户输入正确密码后,系统会要求输入手机验证码或动态令牌,即使密码泄露,黑客没有第二重验证也无法登录。
访问控制:限制不必要的权限
WordPress的插件和主题往往存在漏洞,尤其是那些不再维护的老旧版本。
定期更新核心与组件
保持WordPress核心程序、主题和插件为最新版本至关重要,许多漏洞修复补丁会在发布后第一时间提供,建议开启自动更新功能,或设置每周手动检查一次。
禁用文件编辑功能
在`wp-config.php`文件中添加以下代码,禁止从后台直接编辑主题和插件文件:
`define( ‘DISALLOW_FILE_EDIT’, true );`
这能防止黑客在入侵后通过后台直接植入恶意代码或Webshell。
WordPress博客安全防护实操指南
理论需要落地为具体的操作,以下是经过验证的实操步骤,帮助你将安全防护落到实处。
服务器层面的隔离与配置
不要将所有鸡蛋放在一个篮子里,将WordPress站点与数据库、其他应用进行隔离,能显著降低风险。
使用独立的数据库用户
为WordPress站点创建一个专用的数据库用户,并仅授予该用户对该数据库的读写权限,禁止其创建新用户或修改数据库结构,这能防止一旦数据库凭证泄露,黑客进一步破坏整个数据库服务器。
配置Web服务器安全头
在Nginx或Apache配置文件中添加安全头,如`X-Frame-Options`防止点击劫持,`X-Content-Type-Options`防止MIME类型嗅探,这些细节能有效抵御多种常见的Web攻击。
插件选择的黄金法则
插件是双刃剑,好用的插件能提升功能,劣质的插件则可能成为后门。
优先选择高评分、多安装量的插件
在WordPress官方插件库中,优先选择安装量超过10万、最近更新日期在3个月以内、评分高于4星的插件,避免使用那些名称晦涩、描述简陋或长期未更新的“僵尸插件”。
定期清理无用插件
许多安全漏洞源于闲置插件,即使不启用,未删除的插件代码依然存在于服务器中,可能被黑客利用,建议每季度审查一次已安装的插件,删除不再需要的。
WordPress博客防黑措施的成本效益分析
安全防护往往被视为成本中心,但实际上它是保护数字资产的投资。
免费方案 vs 付费方案
| 防护维度 | 免费方案 | 付费方案 |
|---|---|---|
| 防火墙 | 基础WAF规则,依赖插件 | 高级行为分析,自动拦截未知威胁 |
| 备份 | 手动或定时备份,存储本地 | 实时备份,异地存储,一键恢复 |
| 监控 | 日志查看,被动响应 | 实时告警,主动防御,7×24小时监控 |
| 技术支持 | 社区论坛,响应慢 | 专属客服,快速响应,远程协助 |
对于个人博客,免费方案通常足够应对常规攻击,但对于商业网站或高流量站点,付费方案提供的主动防御和快速恢复能力,能显著降低停机损失。
数据丢失的隐性成本
一旦站点被黑,不仅面临数据丢失的风险,还可能被搜索引擎标记为恶意网站,导致流量骤降,据行业共识认为,恢复一个被植入木马的站点,平均需要耗费数十小时的人工排查,且难以保证完全清除所有后门,相比之下,每月几十元的专业安全服务费用,显得微不足道。
WordPress博客安全维护的长期策略
安全不是一劳永逸的任务,而是持续的过程。
建立定期审计机制
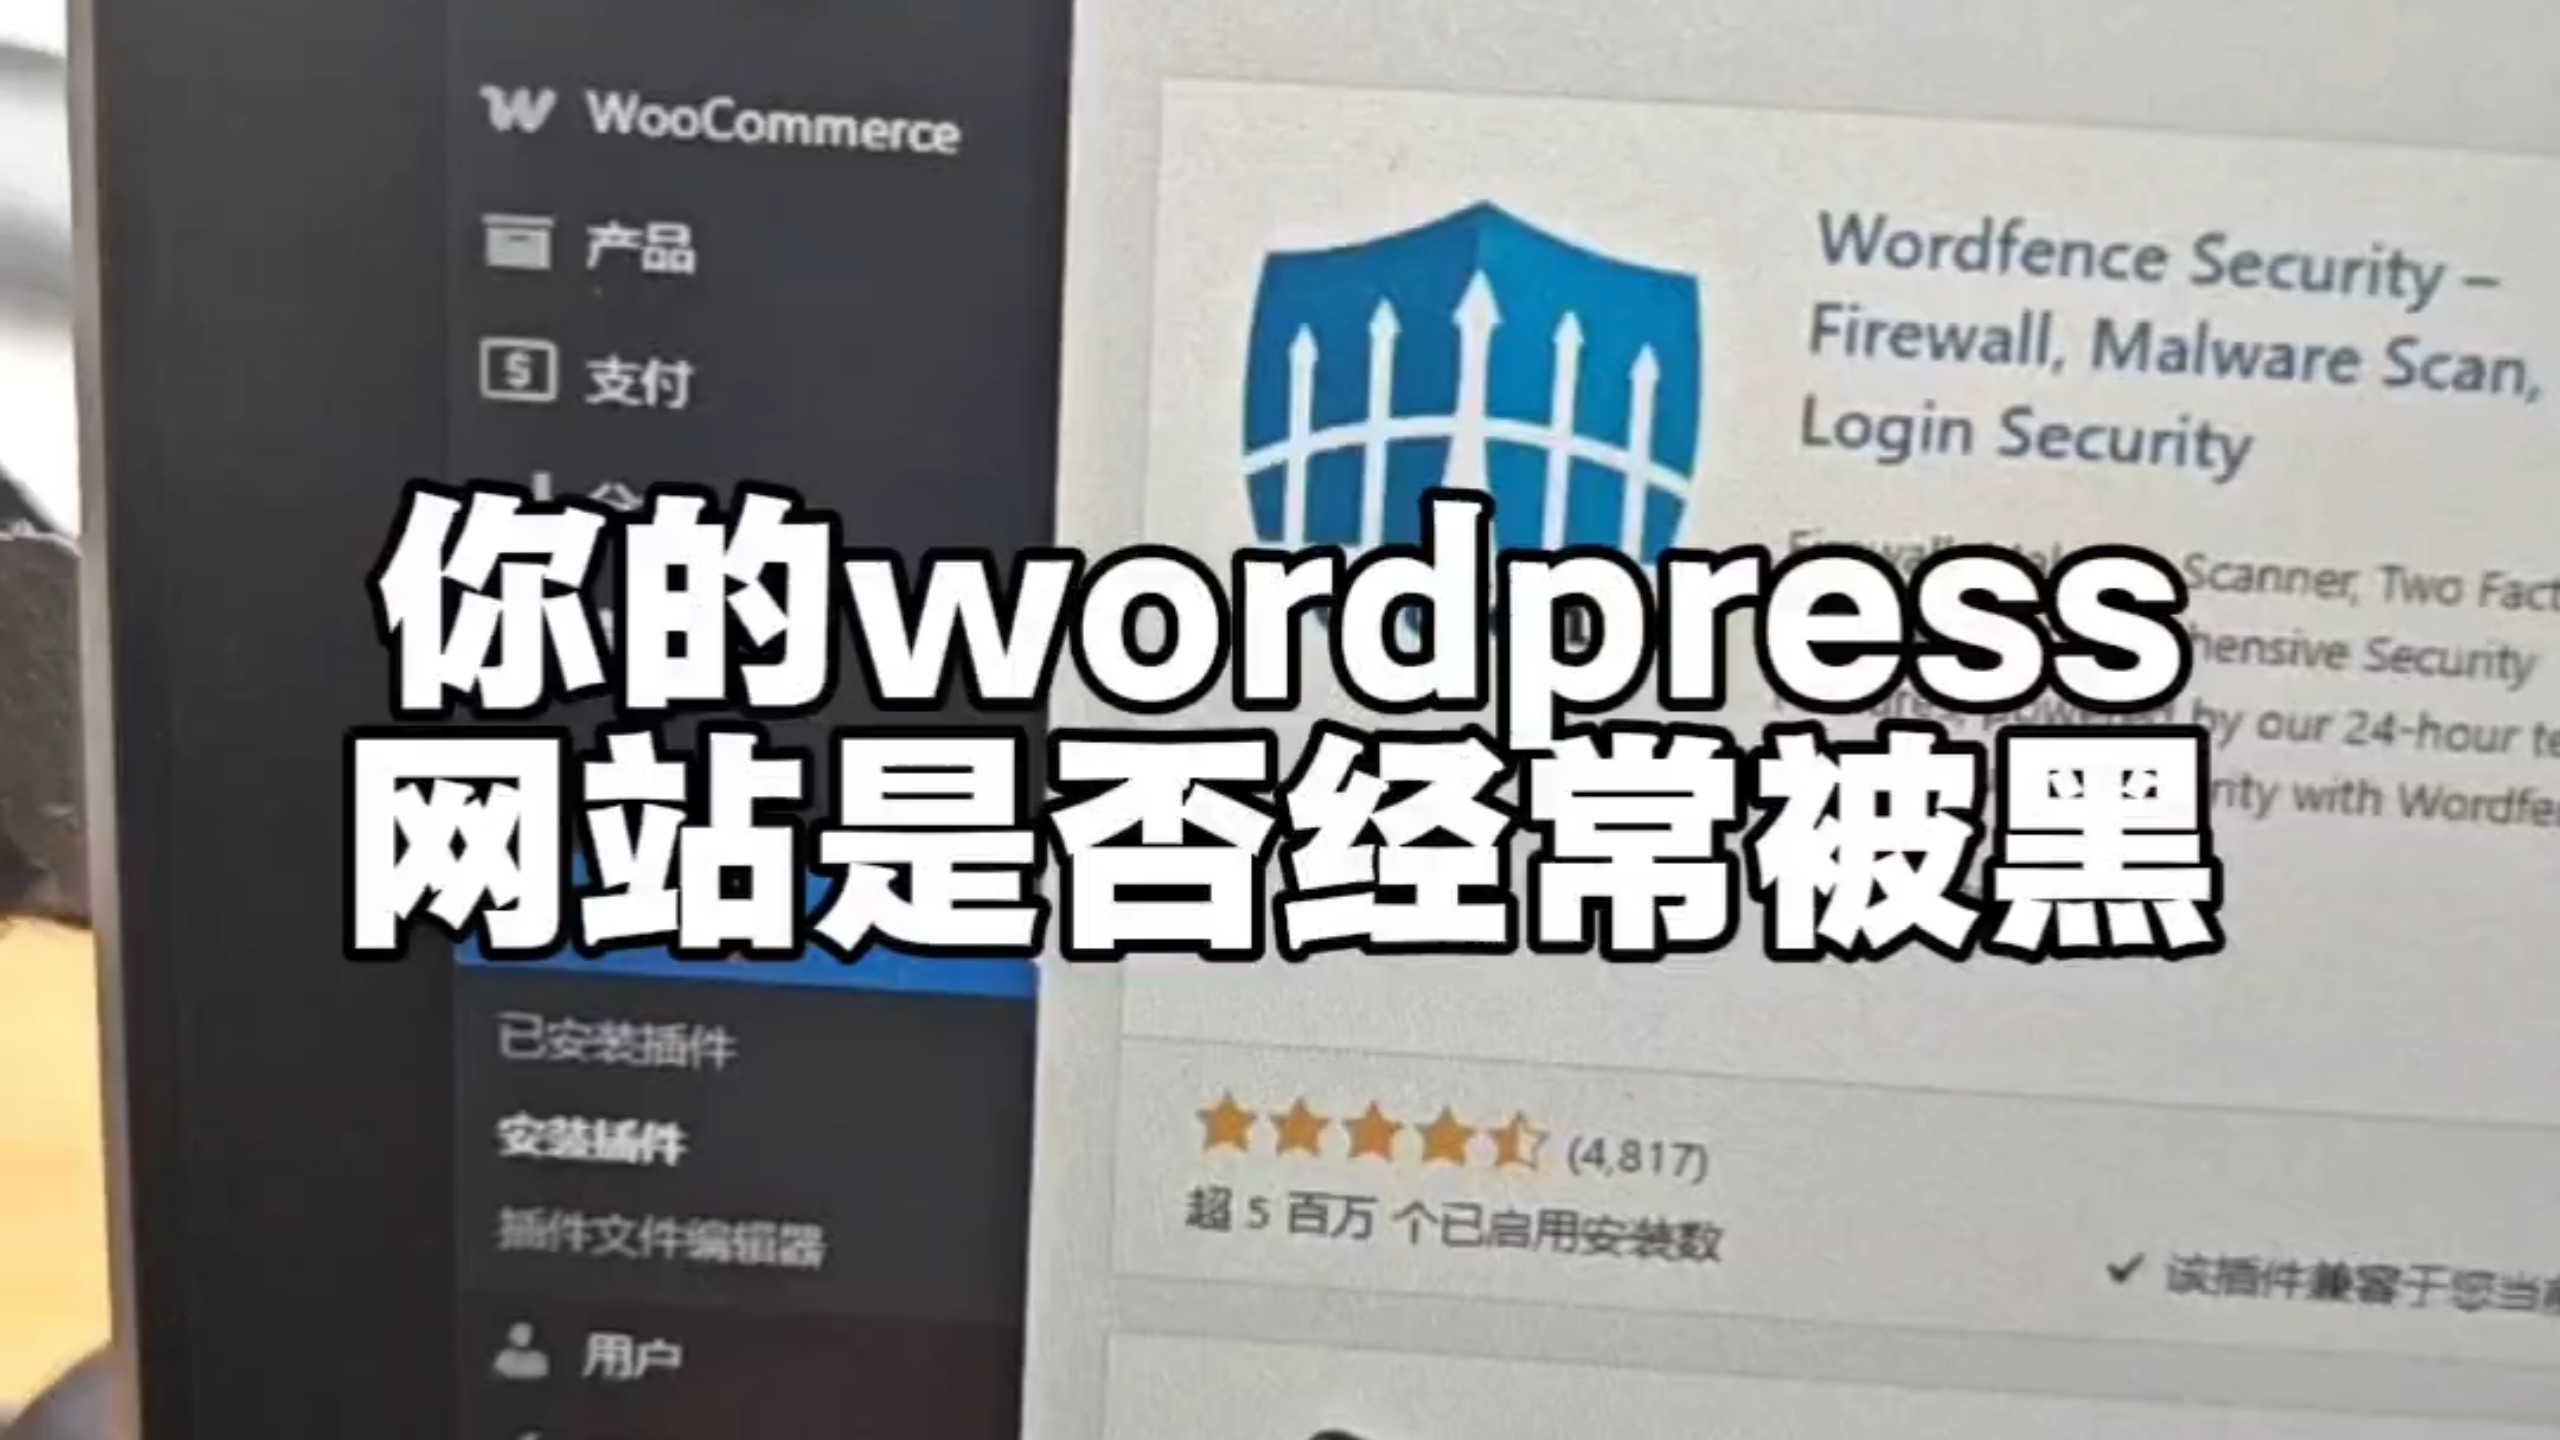
每月进行一次全面的安全审计,包括检查文件完整性、数据库异常查询、以及用户权限设置,可以使用插件如“Wordfence”或“Sucuri”进行扫描,但更重要的是人工复核结果,排除误报。
备份策略:3-2-1原则
遵循“3-2-1”备份原则:保留3份数据副本,存储在2种不同的介质上,其中1份异地存储,本地服务器一份,云存储一份,离线硬盘一份,定期测试备份文件的恢复过程,确保在紧急情况下能迅速还原。
关注安全动态
订阅WordPress官方安全博客或相关安全社区,及时了解最新漏洞信息和修复建议,当重大漏洞公布时,应在24小时内完成补丁更新。
WordPress博客防黑措施常见疑问解答
WordPress博客做好防黑措施需要多少钱
基础防护完全可以通过免费插件和手动配置实现,成本为零,若需高级防护,如专业WAF服务或托管安全服务,月费通常在几十到几百元人民币不等,对于个人博客,免费方案足以应对绝大多数威胁;对于企业站,建议预算在每月100-500元区间,以获取更可靠的保障。
WordPress博客如何防止SQL注入攻击
SQL注入主要通过输入框进行,防止措施包括:使用预处理语句(Prepared Statements)查询数据库,避免直接拼接用户输入;启用Web应用防火墙(WAF)过滤恶意请求;定期更新WordPress核心及插件,修复已知漏洞,限制数据库用户的权限,仅授予必要权限,也能在注入发生时限制黑客的操作范围。
WordPress博客被黑后如何快速恢复
立即启用维护模式,阻止用户访问,从最近的干净备份中恢复站点,若无法恢复,需手动清理:删除所有文件,仅保留`wp-content/uploads`目录(需扫描其中的恶意脚本),重新安装纯净的WordPress核心文件,导入数据库,并重新安装经过安全审查的主题和插件,修改所有密码,包括FTP、数据库、后台及邮箱密码。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/395037.html