

WAF防护0day漏洞规则无法通过预置配置实现,必须依赖实时威胁情报、行为分析模型及人工专家研判构建的动态规则体系,核心在于“快速响应”而非“完美防御”。
面对未知的0day漏洞,传统的特征库匹配机制往往滞后于攻击者的步伐,当攻击代码尚未被主流安全厂商收录时,WAF(Web应用防火墙)若仅依赖静态签名,将形同虚设,配置0day防护规则的本质,是从“基于特征”转向“基于行为”和“基于上下文”的防御策略升级,这要求安全运营人员具备极高的敏锐度和灵活的策略调整能力,而非简单地寻找一个“万能规则”。
0day漏洞攻击特征与WAF应对逻辑
0day漏洞之所以危险,在于其无公开补丁、无已知特征,攻击者通常利用未公开的内存溢出、逻辑绕过或反序列化缺陷进行入侵,WAF在应对此类威胁时,不能等待规则库更新,而需建立前置防线。
从特征匹配到行为分析
业内专家指出,现代WAF的核心竞争力已从单纯的SQL注入或XSS检测,扩展到了对异常行为模式的识别,对于0day攻击,我们关注的是“请求的异常性”而非“内容的匹配性”。
- 异常参数长度:攻击者可能发送超长Payload试图触发缓冲区溢出。
- 非常规HTTP方法:如使用DELETE、TRACE等非标准方法访问敏感接口。
- 高频异常状态码:短时间内产生大量403、400或500错误,可能暗示自动化扫描或漏洞利用尝试。
虚拟补丁机制的重要性
在官方补丁发布前的“空窗期”,WAF的虚拟补丁(Virtual Patching)功能是最后一道防线,它允许管理员在不修改应用代码的情况下,拦截针对特定漏洞的攻击流量,配置虚拟补丁的关键在于精准定位受影响的应用模块,并模拟补丁逻辑过滤恶意请求。
WAF防护0day漏洞规则怎么配实操指南
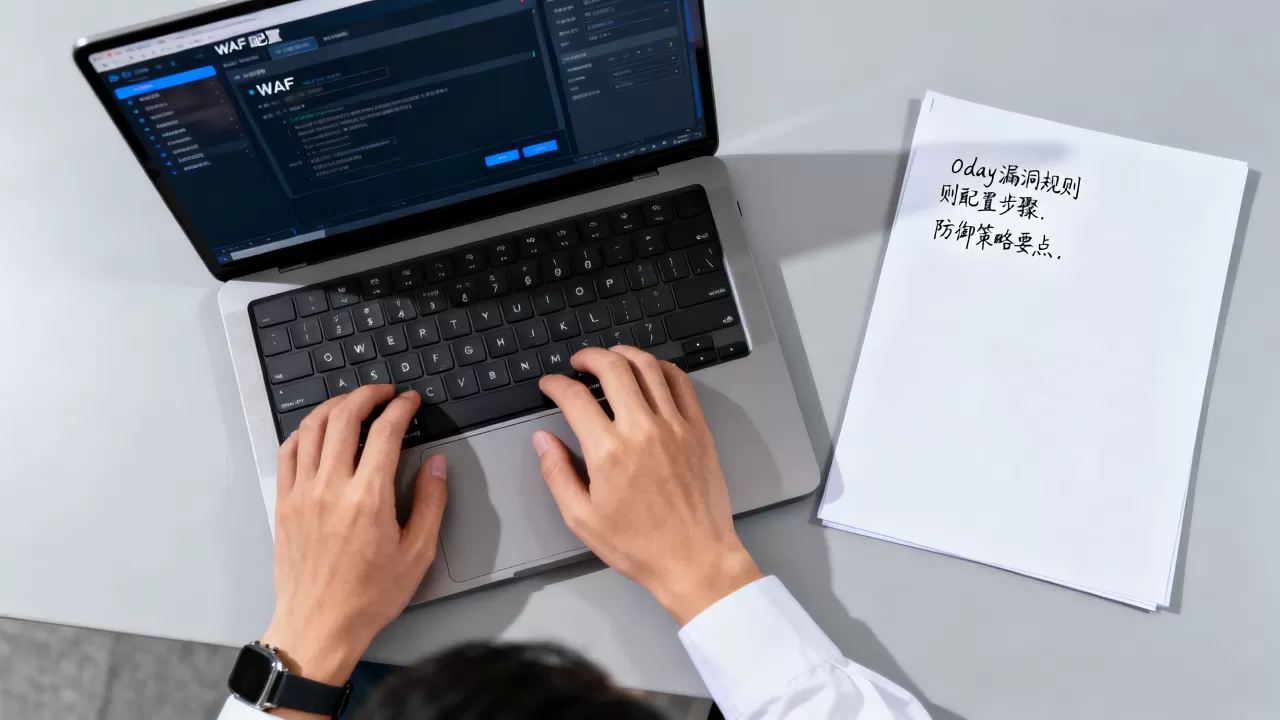
针对“WAF防护0day漏洞规则怎么配”这一核心问题,实操层面需遵循“监测-分析-拦截-验证”的闭环流程,以下是具体的配置步骤与策略。
第一步:开启全流量日志与异常监控
没有日志就没有防御,首先确保WAF开启详细访问日志,并集成SIEM(安全信息和事件管理)系统进行实时分析。
- 配置路径:在WAF控制台启用“详细日志记录”,包含请求头、Body、源IP、时间戳及响应状态码。
- 关键指标:监控每秒请求数(QPS)、错误率波动及特定用户代理(User-Agent)的异常聚集。
第二步:部署智能防护模式
多数主流WAF提供“智能防护”或“机器学习”模式,利用算法基线正常流量。
- 启用白名单机制:对内部IP、可信API密钥进行白名单放行,减少误报。
- 调整敏感度:初期建议设置为“中等”或“学习模式”,运行3-7天以建立流量基线,避免误杀正常业务流量。
- 动态阈值:设置基于时间的动态阈值,例如在业务高峰期放宽限制,在凌晨低峰期收紧规则。
第三步:编写自定义正则规则
当监测到疑似0day攻击特征时,需立即编写自定义规则,这是应对0day最直接的手段。
- 识别攻击载荷:从日志中提取恶意请求中的关键特征,如特定的函数调用、异常字符组合或加密字符串。
- 正则表达式编写:使用正则表达式(Regex)匹配这些特征,针对反序列化攻击,可匹配
ObjectInputStream或特定序列化头。 - 测试与验证:在测试环境中使用攻击样本进行验证,确保规则既能拦截攻击,又不影响正常业务。
第四步:实施虚拟补丁拦截
一旦确认攻击向量,立即部署虚拟补丁规则。
- 规则类型:选择“拦截”动作,而非“告警”。
- 作用范围:限定在受影响的URL路径或参数上,避免全局影响性能。
- 示例规则:若发现某API接口存在逻辑漏洞,可配置规则拦截包含特定恶意参数的POST请求。
不同场景下的WAF配置策略对比
不同业务场景对WAF的需求差异巨大,配置策略也需因地制宜。
高并发电商场景
- 特点:流量大,业务逻辑复杂,对延迟敏感。
- 策略:优先启用智能防护,减少自定义规则数量以降低性能损耗,重点防护登录、支付等关键接口。
- 注意:避免使用过于复杂的正则表达式,以免引发CPU飙升。
政府及金融系统
- 特点:数据敏感,合规要求高,遭受APT攻击风险大。
- 策略:启用全量日志审计,结合威胁情报平台实时阻断已知恶意IP,部署严格的访问控制列表(ACL)。
- 注意:需满足等保2.0或相关行业合规要求,保留完整的攻击证据链。
中小企业官网
- 特点:资源有限,缺乏专业安全团队。
- 策略:依赖云WAF的托管服务,开启默认防护策略,定期更新WAF版本,利用厂商提供的自动化威胁情报。
- 注意:重点关注SQL注入和XSS等常见漏洞,0day防护依赖厂商的快速响应。
常见误区与优化建议
在配置WAF防护0day漏洞规则时,许多企业容易陷入误区,导致防护效果不佳或业务中断。
- 认为WAF可以100%防御0day
- 事实:WAF是纵深防御的一环,不能替代代码审计和漏洞修复,它只能缓解攻击,不能根除漏洞。
- 过度依赖自动拦截
- 事实:自动拦截可能导致大量误报,影响用户体验,建议初期以告警为主,积累数据后再逐步转为拦截。
- 忽视规则维护
- 事实:WAF规则需要定期清理和优化,过时的规则不仅占用资源,还可能成为攻击者的绕过路径。
持续优化与演练
- 定期红蓝对抗:通过模拟攻击测试WAF规则的有效性,发现防护盲区。
- 规则复盘:每月分析拦截日志,优化正则表达式,减少误报和漏报。
- 情报共享:加入行业安全情报共享组织,获取最新的0day攻击特征和防护建议。
Q&A:WAF防护0day漏洞规则怎么配常见问题
WAF防护0day漏洞规则怎么配才能避免误报?
避免误报的核心在于精准定义业务基线,通过“学习模式”收集正常流量数据,建立行为模型,在编写自定义规则时,尽量使用精确的正则表达式,限定匹配范围(如特定URL、特定参数),避免全局匹配,采用“先告警后拦截”的策略,观察一段时间内的告警数据,确认无误后再启用拦截。
没有专业安全团队,中小企业如何配置WAF防护0day漏洞?
中小企业应优先选择云WAF托管服务,利用厂商的自动化威胁情报和智能防护引擎,无需手动编写复杂规则,只需开启默认防护策略,并定期关注厂商发布的安全公告和规则更新,建议启用自动拦截功能,但需设置合理的阈值,并在业务低峰期进行监控,以便及时发现和处理异常情况。
WAF拦截0day攻击后,如何确认是否成功防御?
确认拦截成功需结合日志分析和业务监控,检查WAF拦截日志,确认恶意请求是否被记录并阻断,观察后端应用日志,确认是否有异常报错或数据泄露迹象,通过业务监控平台,确认正常业务流程未受影响,若发现业务异常,需立即回滚WAF规则,并进一步分析攻击细节。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/392050.html



评论列表(1条)
难听点说,0day靠WAF?别逗了。说白了就是扯淡,真遇上0day神仙也救不了,别整那些虚头巴脑的概念。