服务器遭遇DDoS黑洞后,核心解除手段是联系云服务商开启流量清洗或切换备用IP,而非在服务器本地进行配置修改,因为黑洞本质是运营商层面的流量丢弃策略。
当你的服务器突然无法访问,Ping值超时,且控制台显示“黑洞”或“黑洞防护”状态时,这通常意味着你的IP地址因为遭受了超出阈值的大流量攻击,被上游运营商或云厂商自动切断了入站流量,这种机制虽然残酷,却是保护整个网络基础设施不被拖垮的必要手段,很多用户的第一反应是疯狂重启服务器或检查防火墙规则,但这完全是徒劳,黑洞发生在网络边缘的路由器层面,你的服务器甚至收不到任何数据包,本地的任何操作都无法“解除”黑洞。

理解黑洞机制与判定标准
为什么会出现黑洞?
业内专家指出,DDoS攻击(分布式拒绝服务攻击)旨在通过海量无效请求淹没目标服务器,导致正常用户无法访问,为了保障网络整体的稳定性,运营商和云服务商设定了流量阈值,一旦监测到某个IP的入站流量超过这个阈值(例如10Gbps或更高),系统会自动将该IP的路由指向一个“黑洞”节点,在这个节点上,所有流量都会被直接丢弃,而不是转发到你的服务器。
常见触发场景
- CC攻击升级:起初是应用层的HTTP请求轰炸,随后演变为UDP或ICMP的大流量攻击。
- 恶意竞争:竞争对手雇佣黑产团队进行有目的的流量压制。
- 误判:极少数情况下,正常的突发流量高峰(如大促活动)可能被误判为攻击。
如何确认是否进入黑洞?
不要仅凭“网站打不开”就断定是黑洞,你需要通过以下特征进行精准排查:
- 控制台状态:登录你的云服务商控制台,查看实例状态,如果显示“黑洞中”、“黑洞防护”或“流量清洗中”,则确认为黑洞。
-
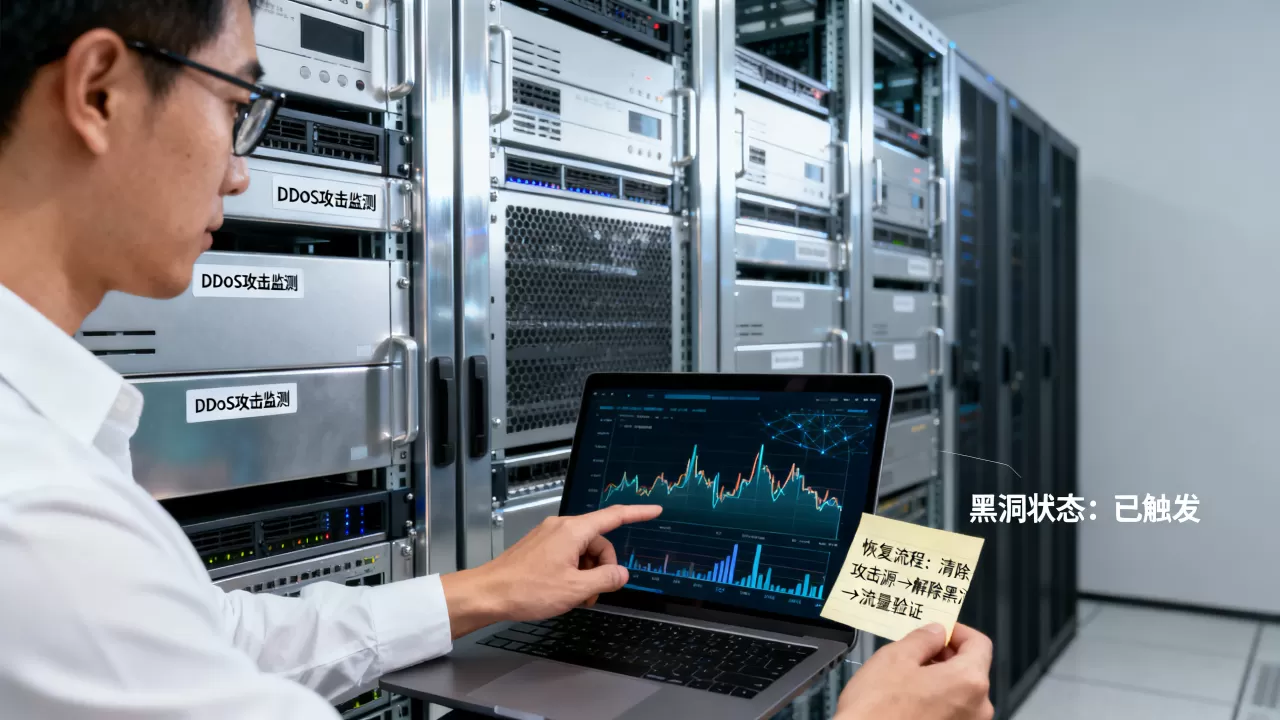
Ping测试:使用命令行执行
ping <你的IP>,如果显示“请求超时”且持续不断,同时没有丢包率统计(或丢包率100%),这是典型黑洞特征。 - Traceroute追踪:执行
tracert <你的IP>,如果追踪在到达你的服务器之前的一跳或几跳突然中断,或者返回大量超时,说明流量在中间节点被丢弃。
解除黑洞的实操路径
等待自动恢复(被动策略)
大多数云服务商和运营商的黑洞策略是“限时自动解封”,这是最常用、成本最低的方法。
- 时间窗口:通常黑洞持续时间在 1小时 到 24小时 不等,小型攻击可能在1-2小时后解封;大型攻击可能需要24小时甚至更久。
- 适用场景:攻击流量不大,且业务允许短暂中断。
- 操作建议:在此期间,不要反复尝试重启或修改配置,这不会加速解封,你可以利用这段时间检查日志,分析攻击来源,为后续防护做准备。
联系云服务商开启清洗(主动策略)
如果你无法等待黑洞自动恢复,或者业务中断成本极高,必须主动介入。
步骤详解
- 提交工单:立即在云服务商后台提交“DDoS攻击处理”或“黑洞解除”工单。
- 提供证据:附上攻击开始时间、预估流量大小(如果知道)、以及业务重要性说明。
- 开启高防IP:云厂商通常会建议你将域名解析切换到“高防IP”或“DDoS高防包”。
- 原理:流量先经过高防机房进行清洗,过滤掉恶意流量后,再将正常流量回源到你的服务器。
- 效果:一旦清洗开启,黑洞状态通常会在 几分钟内 解除,业务恢复访问。
成本考量
开启高防服务通常会产生额外费用,费用结构多为按峰值带宽计费或按固定套餐包年/月,对于中小企业,
按量付费 的高防IP可能比购买昂贵的硬件防火墙更灵活。
切换备用IP(应急策略)
如果你的服务器支持弹性IP(EIP)或拥有多个IP地址,且云厂商允许更换IP,这是一个快速的应急方案。
- 操作路径:
- 在控制台申请一个新的弹性IP。
- 将新IP绑定到服务器实例。
- 修改DNS解析,将域名指向新IP。
- 等待DNS生效(通常几分钟到几小时)。
- 风险:新IP可能很快再次成为攻击目标,除非你同时配置了基础防护,DNS生效期间的短暂不可用仍需承受。
预防胜于治疗:构建长效防护体系
基础防护配置
绝大多数黑洞攻击源于基础防护缺失。
- 开启云厂商自带防护:如今主流云服务商(如阿里云、腾讯云、华为云)都提供免费的轻量级DDoS防护(通常为5Gbps以下),务必在控制台确认该功能已开启。
- 限制端口访问:在安全组中,仅开放业务必需端口(如80, 443, 22),关闭不必要的端口(如3306, 6379)直接暴露在公网,可大幅减少攻击面。
架构层面的优化
使用CDN加速
分发网络(CDN)不仅能加速访问,更是天然的DDoS缓冲层。
- 隐藏源站IP:CDN节点分散在全球,攻击者难以直接锁定你的源站IP。
- 流量分摊:CDN节点具备强大的带宽承载能力,能吸收大部分中小规模的流量攻击。
Web应用防火墙(WAF)
针对应用层的CC攻击,WAF是必备工具,它能识别并拦截异常的HTTP请求,防止攻击流量升级到网络层的大流量黑洞。
常见误区与注意事项
- 重启服务器能解除黑洞。
- 事实:黑洞是网络层的路由策略,重启服务器只影响本地操作系统,无法改变上游路由器的丢弃规则。
- 更换IP就能一劳永逸。
- 事实:如果攻击者掌握了你的源站真实IP(通过DNS历史解析、邮件头、第三方服务等),更换IP后攻击会迅速转移,必须配合源站IP隐藏措施。
- 黑洞期间可以修改防火墙规则。
- 事实:黑洞期间服务器收不到任何入站包,防火墙规则无效,只有在黑洞解除、流量恢复后,修改防火墙规则才有意义。
Q&A:服务器DDoS黑洞怎么解除相关疑问
黑洞解除后,服务器会立即恢复正常吗?
是的,一旦云服务商解除黑洞状态或清洗流量生效,网络链路恢复,服务器即可正常响应请求,但需注意,如果攻击者在黑洞期间持续扫描或尝试其他攻击手段,可能在黑洞解除瞬间再次触发防护,建议在解除黑洞后,立即检查系统日志,确认是否有异常登录或进程,并加固安全策略。
解除黑洞需要付费吗?
这取决于你选择的解除方式,如果等待运营商自动解封,通常是免费的,但业务中断时间不可控,如果联系云服务商开启高防清洗或切换高防IP,则需要支付相应的服务费用,费用标准因厂商而异,一般按带宽峰值或固定套餐计算,对于偶尔遭遇攻击的用户,按量付费的高防服务性价比更高;对于高频受击用户,包年包月的高防IP更经济稳定。
如何避免服务器再次进入黑洞?
构建纵深防御体系是关键,确保云厂商的基础DDoS防护功能已开启,并设置合理的流量告警阈值,部署CDN隐藏源站IP,减少直接攻击源站的风险,配置WAF拦截应用层攻击,防止CC攻击升级为流量攻击,定期备份数据,并制定应急响应预案,包括备用IP切换流程和联系人机制,以便在攻击发生时快速响应,最小化业务损失。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/391950.html