

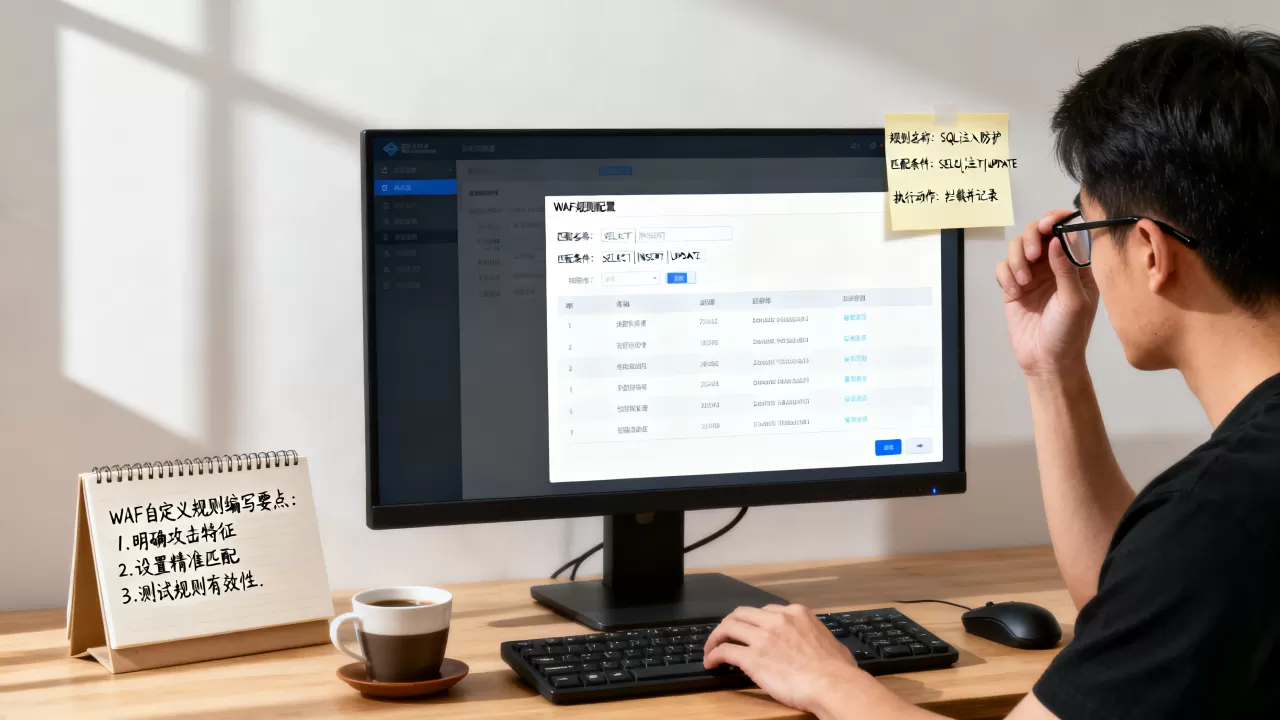
WAF自定义规则编写并非简单的代码堆砌,而是基于业务逻辑对流量进行精细化识别与拦截的过程,核心在于平衡安全性与业务可用性。
在2026年的网络安全环境下,Web应用防火墙(WAF)已从被动防御转向主动感知,许多企业在使用云厂商提供的默认规则集时,常发现误报率居高不下,导致正常业务被阻断,解决这一痛点的关键,在于掌握自定义规则的编写技巧,这不仅是技术人员的必修课,更是保障业务连续性的核心手段。
WAF自定义规则编写基础逻辑
理解WAF的工作机制是编写规则的前提,WAF通常工作在应用层,通过解析HTTP/HTTPS请求中的各个字段,如URL、Header、Body、Cookie等,来匹配预设的安全策略。
规则引擎的工作流程
当用户发起请求时,WAF引擎会按顺序执行以下步骤:
- 请求接收:获取完整的HTTP请求报文。
- 变量提取:从请求中提取关键变量,例如
$uri(请求路径)、$args(查询参数)、$http_user_agent(用户代理)。 - 条件匹配:将提取的变量与规则中的条件表达式进行比对。
- 动作执行:若匹配成功,执行预定义动作,如拦截(Block)、放行(Pass)、记录日志(Log)或挑战(Challenge)。
业内专家指出,规则的执行顺序直接影响性能与安全性,建议将高频访问的路径放在规则列表的前端,以减少不必要的计算开销。
常用变量与操作符详解
编写规则时,需熟练掌握常用变量,以下是几种高频使用的变量类型:
- 请求URI变量:如
$request_uri,包含完整的路径和查询字符串,常用于路径过滤。 - 请求头变量:如
$http_x_forwarded_for,用于识别真实客户端IP,防范IP伪造。 - 请求体变量:如
$request_body,用于检测POST请求中的恶意Payload,如SQL注入或XSS代码。
操作符方面,正则表达式(Regex)是最强大的工具,使用表示忽略大小写的正则匹配,对于数字比较,可使用、、<、>等标准运算符。
WAF自定义规则编写实战场景
理论结合实践,才能写出高效的规则,以下通过三个典型场景,展示如何编写针对性规则。
防止暴力破解登录接口
登录接口是黑客攻击的重灾区,简单的频率限制往往不够精准,需要结合状态码进行判断。
具体操作步骤
- 定位目标:识别登录接口的URL,例如
/api/login。 - 设定阈值:规定同一IP在单位时间内的失败尝试次数。
- 编写规则:
# 示例:限制IP在1分钟内对/login接口失败超过5次
location /api/login {
    limit_req_zone $binary_remote_addr zone=login_limit:10m rate=5r/m;
    limit_req zone=login_limit burst=0 nodelay;
    # 若触发限制,返回429 Too Many Requests
    if ($limit_req_status == 429) {
        return 429;
    }
}
在此场景中,建议监控401或403状态码的累积频率,当某IP在短时间内产生大量非200响应时,自动加入黑名单。
拦截特定恶意User-Agent
某些扫描工具或爬虫会使用固定的User-Agent字符串,通过黑名单机制可有效阻断这些噪音流量。
实施要点
- 收集特征:从日志中提取异常的User-Agent,如包含
sqlmap、nikto等关键词。 - 编写正则:使用进行模糊匹配。
if ($http_user_agent ~ (sqlmap|nikto|nessus)) {
    return 403;
}
需要注意的是,正则表达式应尽量精确,避免误伤正常浏览器,某些合法的安全测试工具也可能使用类似名称,需结合IP白名单进行豁免。
防御SQL注入与XSS攻击
虽然主流WAF已内置SQL注入和XSS规则,但在特定业务场景下,内置规则可能无法覆盖所有变种。
深度定制方法
- 分析业务参数:识别业务中敏感参数,如
id、name、search。 - 构造检测规则:针对这些参数编写特定的正则表达式。
# 检测URL参数中是否包含常见的SQL注入关键字
if ($args ~ (union.select|insert.into|delete.from|drop.table)) {
    return 403;
}
行业共识认为,自定义规则应遵循“最小权限原则”,仅拦截确认为恶意的模式,避免过度拦截导致业务中断。
WAF自定义规则编写中的常见误区与优化
编写规则容易,优化规则难,许多企业在初期配置后,未进行持续优化,导致规则库臃肿,性能下降。
避免规则冲突与冗余
随着规则数量增加,规则之间可能出现冲突,一条规则放行某IP,另一条规则却拦截该IP的特定请求。
- 定期审查:每月审查一次规则集,删除长期未触发的规则。
- 优先级管理:为规则设置优先级,确保关键规则优先执行。
性能优化建议
正则表达式是性能杀手,复杂的正则会导致CPU占用率飙升。
- 简化正则:避免使用嵌套量词和回溯。
- 使用哈希表:对于静态黑名单,使用哈希表查找比正则匹配更快。
据统计,优化后的正则表达式可将规则匹配时间降低50%。
WAF自定义规则编写效果评估与迭代
规则编写不是一劳永逸的工作,需要建立闭环的评估机制。
关键指标监控
- 误报率(False Positive):正常业务被拦截的比例,若误报率超过1%,需立即调整规则。
- 漏报率(False Negative):恶意流量未被拦截的比例,需通过渗透测试或日志分析来评估。
- 拦截成功率:成功拦截的恶意请求占比。
迭代流程
- 灰度发布:新规则先在测试环境或低流量时段生效,观察日志。
- 数据分析:分析拦截日志,识别误报和漏报案例。
- 规则调整:根据分析结果,修正正则表达式或调整阈值。
- 全量上线:确认无误后,全量启用规则。
据工信部相关数据安全指南建议,企业应建立常态化的WAF规则审计机制,确保持续适应新的威胁态势。
WAF自定义规则编写常见问题解答
WAF自定义规则编写时如何平衡安全与性能?
平衡的关键在于精准匹配与高效执行,避免使用复杂的正则表达式,尽量使用字符串匹配或简单的正则,将高频访问的路径和IP单独处理,减少全局规则的计算量,启用WAF的性能优化功能,如缓存规则匹配结果。
WAF自定义规则编写后如何验证其有效性?
验证有效性需结合自动化测试与人工审计,使用自动化扫描工具模拟攻击流量,观察WAF是否按预期拦截,人工审查拦截日志,确认是否有正常业务被误杀,建议在测试环境中先行验证,再逐步推广至生产环境。
WAF自定义规则编写是否适合所有企业?
对于拥有复杂业务逻辑或高安全需求的企业,自定义规则编写是必要的,但对于小型企业或业务简单的场景,使用云厂商提供的默认规则集可能更为经济高效,若选择自定义,需配备专业的安全团队进行维护。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/391878.html



评论列表(1条)
卧槽,看着就头疼!2026年了还提WAF,别的不说,我以前配那堆规则简直是在跟误报打架,正常业务全被干断,太难了!