

IDC机房入侵检测系统(IDS)部署的核心在于构建“边界防御+内部监测+行为分析”的立体纵深体系,通过部署网络型与主机型双重检测节点,结合实时流量分析与日志关联,实现从被动响应向主动威胁狩猎的转变。
在数据中心这个数字世界的“心脏”地带,任何微小的异常都可能引发连锁反应,传统的防火墙像是一道坚固的大门,只负责检查进出的人是否有证件,但它无法看清门内正在发生什么,当攻击者绕过边界,或者内部员工误操作、恶意软件潜伏时,只有入侵检测系统能像一位不知疲倦的保安,时刻盯着每一个数据包的动向,对于运维团队而言,部署IDS不仅是合规要求,更是保障业务连续性的最后一道防线。
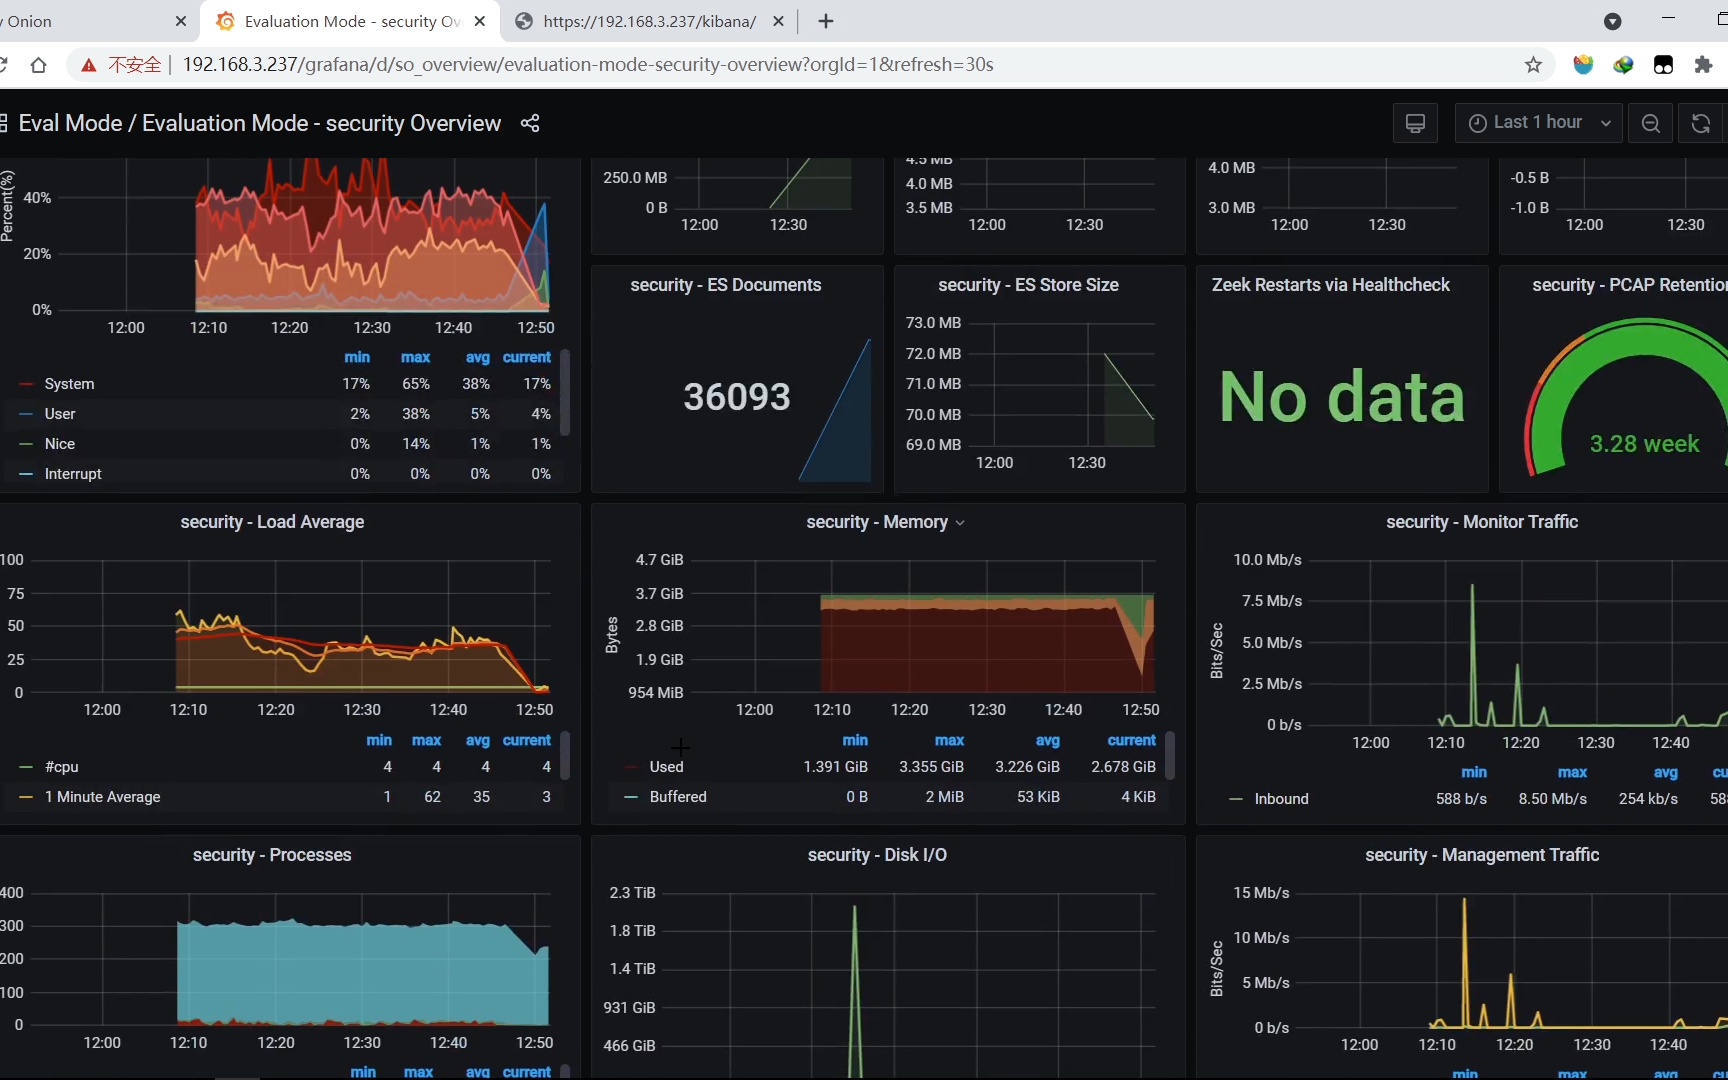

IDC机房入侵检测系统部署策略与架构设计
部署IDS并非简单地在机房里插上几台设备,它需要基于网络拓扑进行精密规划,业内专家指出,成功的部署首先要解决“看得到”和“看得准”的问题。
网络型IDS与主机型IDS的选型对比
在IDC环境中,通常采用混合部署模式,网络型IDS(NIDS)部署在网络关键节点,如核心交换机镜像端口,负责监控全流量;主机型IDS(HIDS)则安装在服务器内部,监控文件完整性、进程活动和用户登录行为。
- 网络型优势:覆盖范围广,能发现横向移动和外部攻击,不占用服务器资源。
- 主机型优势:能检测加密流量后的内容(如果配合解密),对内部威胁更敏感,可追溯具体主机状态。
- 部署建议:核心业务区服务器必须部署HIDS,网络边界和VLAN间流量需部署NIDS。
流量镜像与部署位置选择
NIDS的部署依赖于流量镜像(SPAN/TAP),在2026年的高带宽环境下,直接串接会引入延迟和单点故障风险,因此旁路镜像仍是主流。
关键镜像点规划
- 核心交换层
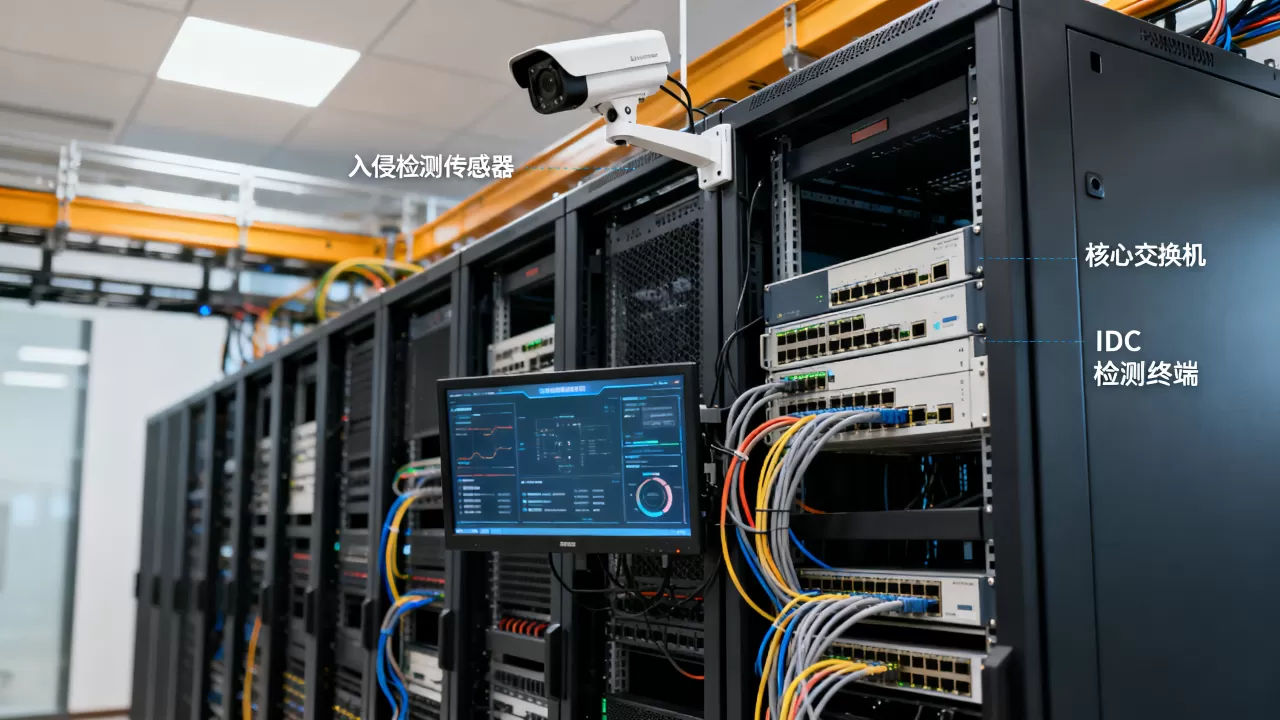
:镜像南北向流量(互联网接入区与DMZ区之间),拦截外部入侵尝试。
- 服务器接入层:镜像东西向流量(服务器集群内部),检测横向渗透和勒索软件传播。
- 存储网络区:镜像SAN/NFS流量,防止数据窃取和非法访问。
需要注意的是,镜像端口必须配置足够的带宽余量,避免丢包导致检测盲区,据统计,多数情况下因镜像带宽不足导致的漏报率高达20%以上,因此需定期评估流量峰值。
IDC机房入侵检测系统部署中的常见误区与优化
很多企业在部署IDS后,发现告警满天飞,却找不到真正的威胁,这往往是因为策略配置不当或误报率过高。
规则库更新与特征匹配优化
IDS的核心是特征库,如果规则库滞后,面对新型攻击(如0day漏洞利用)将无能为力。
- 自动化更新机制:确保IDS引擎能自动从厂商云端下载最新特征库,延迟不超过24小时。
- 自定义规则编写:针对IDC特有的业务协议(如数据库同步、备份传输),编写白名单规则,避免正常业务流量被误判。
- 性能调优:在高并发场景下,调整包捕获缓冲区大小和检测线程数,平衡CPU占用与检测深度。
误报率控制与告警降噪
高误报率会导致运维人员产生“告警疲劳”,最终忽略真实威胁。
- 基线学习:利用AI算法建立正常流量基线,偏离基线的行为才触发高级告警。
- 关联分析:将IDS告警与防火墙日志、主机日志进行关联,只有当多个信号指向同一攻击链时,才提升告警等级。
- 定期策略审查:每月审查一次告警日志,关闭长期无用的告警规则,优化检测逻辑。
IDC机房入侵检测系统部署成本与实施路径
对于中小型IDC运营商而言,IDC机房入侵检测系统部署成本
是决策的关键因素,这不仅包括硬件采购,还涉及软件授权、运维人力和集成服务。
硬件与软件授权费用构成
IDS的成本结构通常分为一次性投入和持续性支出。
| 成本项 | 说明 | 占比估算 |
|---|---|---|
| 硬件设备 | 专用IDS appliance或通用服务器 | 30%-40% |
| 软件授权 | 按端口数、流量带宽或节点数计费 | 40%-50% |
| 服务费用 | 初始配置、规则定制、年度维护 | 10%-20% |
值得注意的是,云端IDS(CIDS)模式正在兴起,它通过SaaS方式提供检测能力,无需购买昂贵硬件,适合分布式IDC场景。
实施步骤与验收标准
部署IDS应遵循“先试点、后推广”的原则。
- 需求调研:明确监控范围、合规要求(如等保2.0)和性能指标。
- 环境准备:配置交换机镜像端口,确保IDS设备网络可达。
- 策略配置:导入默认策略,添加业务白名单,设置告警阈值。
- 试运行:开启“仅记录”模式,收集一周流量数据,分析误报情况。
- 正式启用:切换为“检测+告警”模式,接入SOC平台进行统一监控。
- 验收测试:使用标准测试工具模拟攻击(如Nmap扫描、SQL注入),验证检测成功率。
IDC机房入侵检测系统部署后的持续运营
部署完成只是开始,持续运营才是关键,威胁是动态变化的,IDS策略也必须随之演进。
威胁情报集成
将IDS与外部威胁情报源(TI)对接,可以显著提升对APT攻击和僵尸网络的检测能力。
- IP黑名单:实时同步恶意IP地址,阻断已知攻击源。
- 域名信誉:检测与恶意域名通信的行为,防止DNS隧道攻击。
- 哈希值匹配:识别已知恶意文件哈希,快速定位感染主机。
响应流程闭环
检测到威胁后,必须有明确的处置流程。
- 自动封禁:对于高置信度的攻击,联动防火墙自动封禁源IP。
- 工单派发:将中低置信度告警生成工单,指派给安全分析师。
- 取证分析:保留原始流量包和日志,用于后续溯源和司法取证。
- 复盘优化:每次安全事件后,回顾IDS检测效果,更新检测规则。
Q&A关于IDC机房入侵检测系统部署的常见问题
IDC机房入侵检测系统部署需要多少预算?
预算取决于IDC规模、流量带宽和合规等级,小型机房(百兆级)可能只需数万元用于基础设备,而大型数据中心(Tbps级)可能需要数百万甚至更高,包括高性能硬件、高级分析模块和年度服务费,建议根据实际业务价值和风险承受能力进行分阶段投入。
部署IDS会影响业务性能吗?
旁路镜像部署对业务性能无直接影响,因为流量是复制而非串接,但IDS设备自身的处理能力需匹配镜像流量峰值,若设备性能不足,可能导致丢包或延迟告警,选型时需确保IDS吞吐量大于镜像流量峰值的1.2倍。
如何验证IDS部署的有效性?
通过红蓝对抗演练或引入第三方渗透测试,模拟真实攻击场景,统计IDS的检出率、误报率和响应时间,若能在标准测试中识别出95%以上的已知攻击特征,且误报率控制在5%以内,则视为部署有效。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/387954.html



评论列表(1条)
这篇讲得挺实在,特别是那个主动威胁狩猎,确实比光靠防火墙靠谱多了。已转发朋友圈,老板们赶紧看看,别等出事才后悔!