

IDC机房通过等保三级认证的核心在于构建“一个中心,双重防护”的安全体系,即安全管理中心,并同步落实物理环境、通信网络、区域边界及计算环境的全方位技术与管理措施。
很多企业主在规划数据中心时,往往只关注硬件配置,却忽略了合规性带来的长期风险,等保三级作为非银行机构中最高级别的安全要求,其审核标准极为严苛,这不仅是拿证的门槛,更是业务连续性的基石。
IDC机房等保三级测评具体包含哪些核心维度
等保2.0标准下,IDC机房的安全建设不再是单一的技术堆砌,而是从物理到应用的全栈防御,业内专家指出,合规建设必须覆盖以下四个主要层面,缺一不可。
物理安全与环境控制
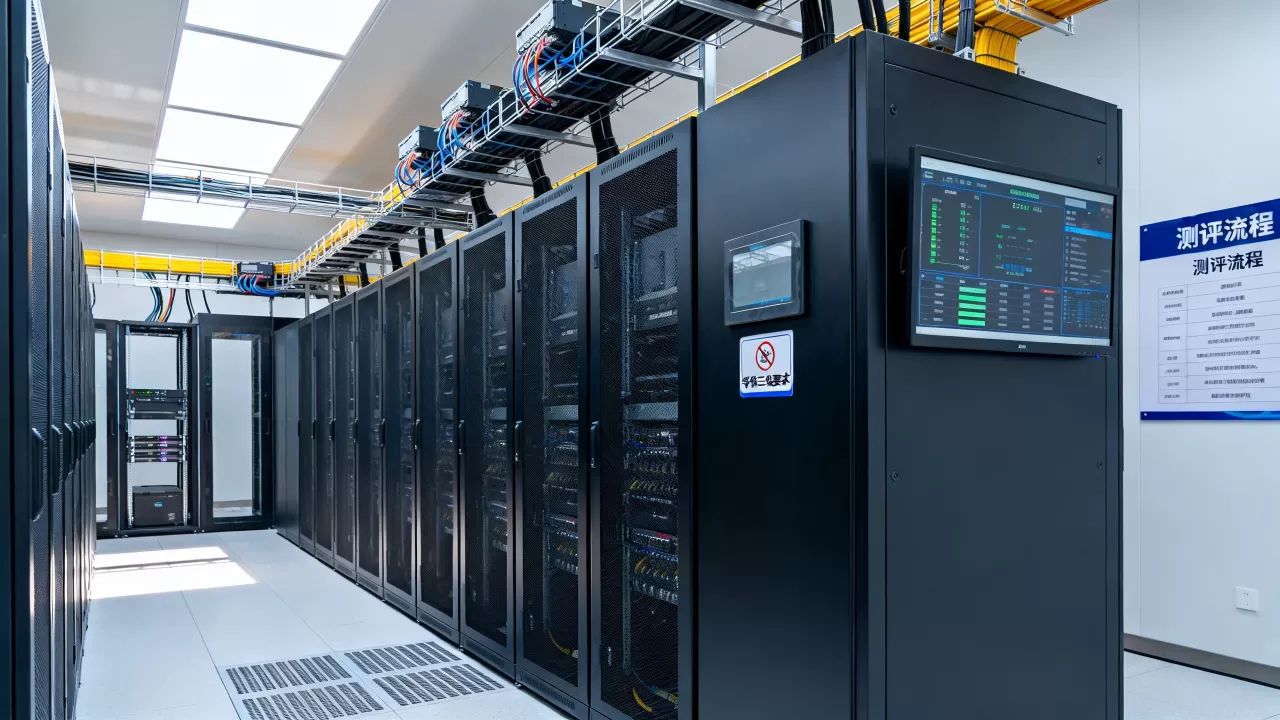
物理安全是地基,IDC机房必须通过严格的物理访问控制和环境监测来抵御外部威胁。
访问控制机制
机房入口需设置电子门禁系统,记录所有进出人员信息,且存储时间不少于6个月,监控摄像头应覆盖所有关键区域,无死角,录像保存期同样不低于6个月,对于核心设备区,还需增加生物识别或多重认证手段。
环境监控体系
温湿度、漏水、烟雾、电力供应等环境参数需实时监测,当数值超出阈值时,系统必须自动触发报警并通知运维人员,据工信部数据,多数因环境故障导致的服务中断,均可通过完善的动环监控系统提前预警。
通信网络与边界防护
网络架构的清晰度与边界防护的有效性,是防止横向渗透的关键。
网络拓扑结构
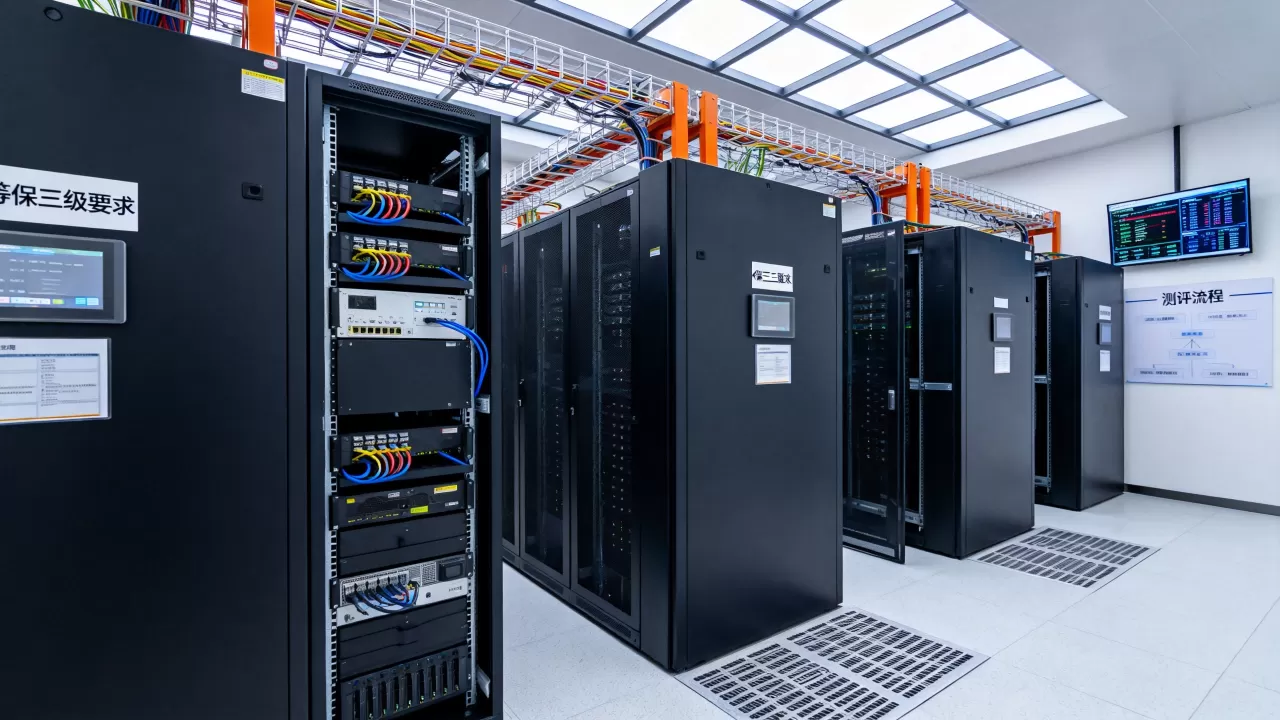
IDC机房应采用分层架构,明确划分业务区、管理区和DMZ区,不同安全域之间必须通过防火墙或网闸进行逻辑隔离,核心交换设备需具备冗余备份能力,确保单点故障不影响整体网络连通性。
入侵检测与防御
在网络边界部署入侵检测系统(IDS)和入侵防御系统(IPS),实时拦截恶意流量,对于IDC服务商而言,还需具备对租户流量的异常行为分析能力,防止租户遭受攻击时波及整体网络。
区域边界与计算环境安全
这是技术防护的重头戏,涉及操作系统、数据库及应用系统的安全加固。
身份鉴别与访问控制
所有用户登录必须采用双因素认证(2FA),密码复杂度需满足高强度要求,并定期更换,管理员权限需严格分离,遵循最小权限原则,任何特权操作均需通过堡垒机进行审计,确保操作可追溯。
数据完整性与保密性
敏感数据在传输过程中必须加密,如使用TLS 1.2及以上协议,静态存储数据也需进行加密处理,特别是用户个人信息和交易记录,数据库需开启审计功能,记录所有增删改查操作。
IDC机房等保三级测评流程与时间周期详解
了解流程有助于企业合理规划预算和时间,整个周期通常分为定级、备案、建设整改、测评、监督检查五个阶段。
前期准备与定级备案
第一步是确定系统等级,IDC机房通常定为第三级,随后,需向当地公安机关网安部门提交备案材料,获取备案证明,这一步骤是后续所有工作的法律依据。
差距分析与整改建设
在正式测评前,建议聘请专业机构进行差距分析,通过模拟测评,找出当前安全现状与等保三级要求之间的差距,整改阶段是投入最大的环节,涉及硬件采购、软件部署、策略优化及管理制度完善。
正式测评与报告获取
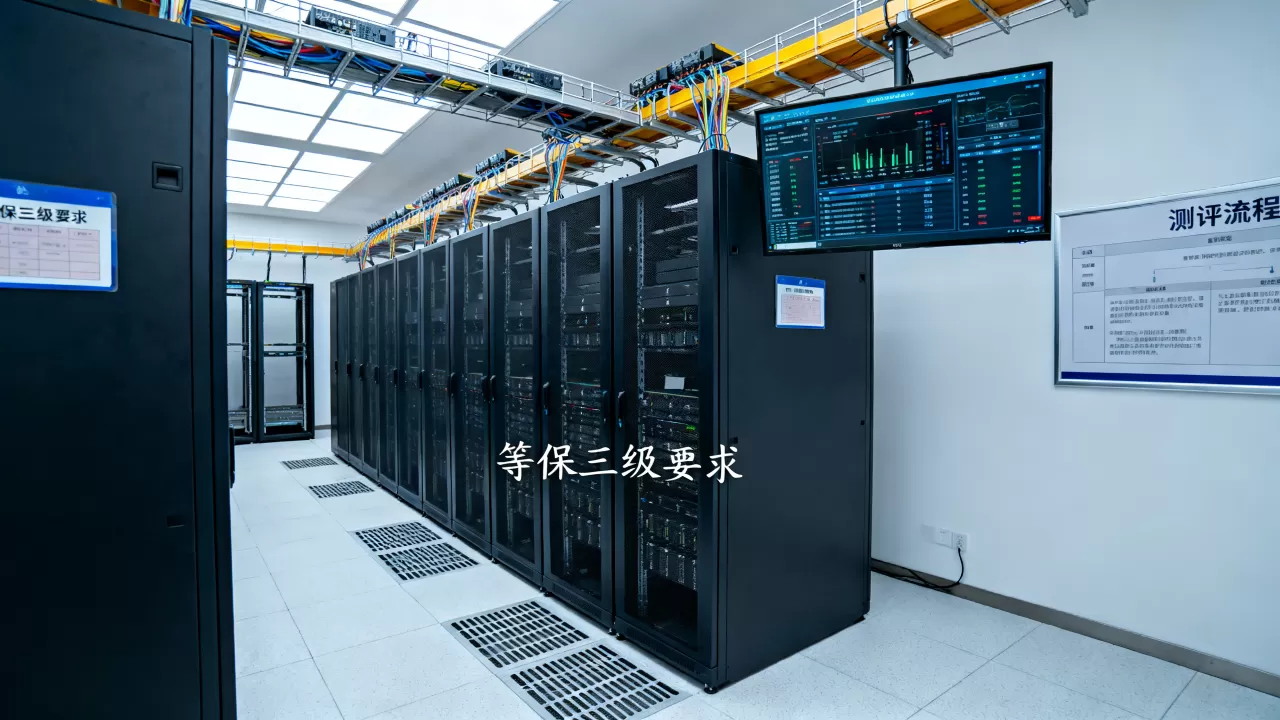
由具备资质的第三方测评机构进行现场测评,测评内容包括文档审查、人员访谈、技术测试等,测评机构将出具正式的《网络安全等级保护测评报告》,结论为“优”、“良”、“中”或“差”,只有结论为“中”及以上,才视为通过。
IDC机房等保三级整改常见难点与解决方案
在实际操作中,许多企业面临整改难题,以下梳理了高频痛点及应对策略。
历史遗留系统的兼容性问题
部分老旧业务系统难以支持新的安全协议或加密算法。
- 解决方案:采用应用防火墙(WAF)或API网关进行代理转换,在不修改后端代码的前提下实现安全加固,对于无法升级的系统,应进行逻辑隔离,限制其访问范围。
多云环境下的统一安全管理
随着混合云架构普及,传统边界模糊,安全管理难度加大。
- 解决方案:建立统一的安全运营中心(SOC),集成云原生安全组件,利用自动化编排技术,实现跨云环境的安全策略同步与事件响应。
人员安全意识薄弱
技术再先进,人为失误仍是最大漏洞。
- 解决方案:定期开展全员安全培训,模拟钓鱼邮件攻击,建立严格的安全考核机制,将安全绩效纳入员工KPI。
IDC机房等保三级认证价格构成与投入分析
成本是决策的重要因素,等保三级投入并非一次性费用,而是包含建设、测评及年度维护的综合成本。
一次性建设成本
主要包括安全硬件(防火墙、审计系统、堡垒机等)、安全软件(杀毒、加密、备份等)及系统集成费用,根据机房规模和安全现状不同,投入差异较大,多数情况下,中型IDC机房的初期建设成本在数十万至百万元不等。
年度测评与维护成本
等保三级要求每年进行一次复测,测评费用由具备资质的第三方机构收取,通常根据系统复杂程度和资产数量定价,还需预留安全设备维保、漏洞扫描及应急响应服务的年度预算。
隐性成本考量
除了直接支出,还需考虑因整改导致的服务中断风险、人力投入及合规管理成本,选择经验丰富的服务商,可有效降低隐性成本,提高整改效率。
IDC机房等保三级常见问题解答
IDC机房等保三级测评未通过有哪些后果
未通过测评意味着存在较高安全风险,可能面临监管部门的责令整改、罚款甚至停业整顿,更重要的是,一旦发生数据泄露或安全事故,企业将承担更大的法律责任和声誉损失。
等保三级测评报告有效期是多久
等保三级要求每年进行一次复测,因此测评报告有效期通常为一年,企业需在报告到期前完成新一轮测评,确保证书持续有效。
IDC机房等保三级与ISO27001有什么区别
等保三级是中国的强制性法律法规要求,侧重网络安全合规;ISO27001是国际标准,侧重信息安全管理体系建设,两者互补,许多企业选择同时认证,以构建更全面的安全防护体系。
等保三级测评对IDC机房物理安全的具体要求有哪些
物理安全要求包括:机房选址避开洪水、地震等灾害高发区;具备防雷接地系统;配备UPS不间断电源和柴油发电机;实行双人双锁门禁管理;视频监控全覆盖且存储时间不少于6个月;温湿度、漏水、烟雾等环境参数实时监测并报警。
IDC机房等保三级整改中,数据备份有哪些硬性指标
要求建立异地备份机制,备份数据与生产数据保持一定距离,以防区域性灾难,备份频率需满足业务恢复点目标(RPO)要求,通常关键数据需实现实时或近实时备份,定期开展备份恢复演练,验证备份数据的有效性和可恢复性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/387924.html




评论列表(1条)
陪娃间隙扫一眼,吓一跳——原来IDC机房不光要防黑客,还得防空调爆了、消防栓漏了……上次朋友公司测评卡在“门禁记录保存6