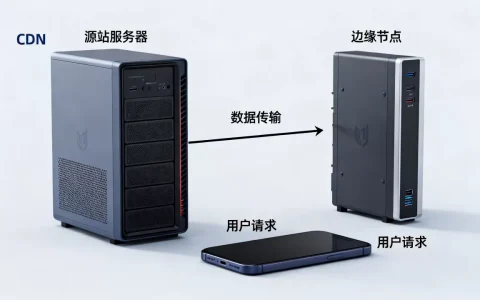
解决CDN JS跨域问题的核心在于正确配置HTTP响应头中的CORS策略,并确保CDN节点与源站之间的资源引用路径一致,通常通过设置Access-Control-Allow-Origin头部即可实现。
在Web开发中,JavaScript资源加载失败往往伴随着令人头疼的跨域错误,这不仅仅是代码逻辑的问题,更是网络协议与安全策略博弈的结果,当你的前端页面试图从CDN节点加载一个JS文件时,浏览器会执行同源策略检查,如果源站、CDN域名和当前页面域名不一致,且缺乏正确的跨域资源共享(CORS)配置,请求就会被拦截,业内专家指出,许多开发者误以为只要CDN能正常访问资源就不会有问题,却忽略了浏览器端的安全校验机制。
CDN JS跨域报错的常见场景与根源
跨域问题通常出现在特定的业务场景中,理解这些场景有助于快速定位问题。
导致的强制跨域
当你的网站是HTTPS协议,而CDN节点提供的JS资源通过HTTP协议分发时,浏览器会将其视为混合内容并阻止加载,即使CDN本身支持HTTPS,如果配置不当,仍可能回退到HTTP,这种场景下,控制台通常会报出Mixed Content错误,而非直接的CORS错误,但两者都导致资源加载失败。
子域名与主域名的权限隔离
很多大型应用采用子域名架构,例如主站为www.example.com,而静态资源托管在cdn.example.com,虽然它们属于同一父域,但浏览器仍视其为不同源,如果CDN未正确配置Access-Control-Allow-Origin为www.example.com或,JS文件将无法被主站脚本读取或执行。
第三方CDN服务的默认限制
部分免费或基础版的CDN服务,出于安全考虑,默认不开放CORS权限,当你的业务依赖这些第三方库时,若未在后端或CDN控制台开启相应选项,就会遇到跨域阻断,据统计,相当一部分中小网站因忽视第三方CDN的配置细节,导致首屏加载失败率较高。
如何排查与解决CDN JS跨域问题
解决跨域问题需要系统性的排查步骤,从请求头到响应头,逐一验证。
检查浏览器控制台的具体错误信息
打开浏览器的开发者工具,切换到Network(网络)标签,找到状态码为200但被阻止的请求,或者状态码为403/404的请求,查看Console(控制台)标签,寻找红色的报错信息,常见的错误提示包括:
No 'Access-Control-Allow-Origin' header is present on the requested resourceAccess to script at '...' from origin '...' has been blocked by CORS policy
这些明确的信息能直接指向CORS配置缺失。
配置CDN节点的CORS响应头
这是解决跨域最直接有效的方法,你需要在CDN控制台或源站服务器中,为JS文件添加特定的HTTP响应头。
设置Access-Control-Allow-Origin
该头部指定允许访问资源的域名。
- 开放所有域名:设置为,适用于公开库,如jQuery、Bootstrap等,任何网站均可引用。
- 指定特定域名:设置为
https://www.yoursite.com,适用于私有业务资源,安全性更高。 - 多域名支持:部分CDN支持通配符或列表配置,需参考具体服务商文档。
设置Access-Control-Allow-Methods
如果JS加载涉及非GET请求(较少见,但某些动态资源可能涉及),需明确允许的方法,如GET, POST, OPTIONS。
源站与CDN的缓存策略协调
CDN缓存可能影响CORS头部的生效,如果源站已配置CORS头,但CDN缓存了无头的旧版本资源,问题依然存在。
- 刷新缓存:在CDN控制台手动刷新相关JS文件的缓存。
- 配置缓存规则
:确保CDN在缓存JS文件时,保留源站的CORS响应头,通常需要在CDN高级设置中勾选“透传源站头部”或类似选项。
不同CDN服务商的配置差异对比
不同云服务商对CORS的支持方式略有不同,了解这些差异能避免配置失误。
| 服务商类型 | 配置方式 | 注意事项 |
|---|---|---|
| 阿里云CDN | 控制台配置CORS规则 | 需明确指定域名,支持通配符,注意缓存刷新时效 |
| 腾讯云CDN | 源站配置或CDN配置 | 支持Header重写,需检查回源配置是否正确透传 |
| Cloudflare | 自动处理部分场景 | 需开启CORS功能,注意Worker脚本中的CORS处理逻辑 |
| 自建Nginx | 修改nginx.conf | 直接添加add_header Access-Control-Allow-Origin ... |
业内共识认为,对于高并发场景,CDN层面的CORS配置比源站配置更高效,因为请求在边缘节点即可被处理,无需回源。
源站Nginx配置示例
如果CDN未配置CORS,需确保源站正确响应,在Nginx配置中添加:
location ~ .js$ {
    add_header Access-Control-Allow-Origin ;
    add_header Access-Control-Allow-Methods "GET, OPTIONS";
    add_header Access-Control-Allow-Headers "Origin, Accept, Content-Type";
}
注意,add_header
指令仅在响应码为2xx或3xx时生效,若源站返回4xx/5xx,需额外配置always参数。
CDN JS跨域与性能优化的平衡
解决跨域不仅仅是为了可用性,还需考虑性能影响。
预检请求(Preflight Request)的性能开销
当请求包含非简单方法(如PUT、DELETE)或自定义头部时,浏览器会先发送OPTIONS预检请求,这会增加一次往返延迟,对于纯JS加载,通常只使用GET请求,因此不会触发预检,性能影响极小,但若涉及动态JS资源加载,需注意预检带来的延迟。
缓存策略对跨域的影响
合理的缓存策略能减少跨域请求的频率,设置较长的Cache-Control头,如public, max-age=31536000,可使浏览器长期缓存JS文件,减少跨域校验次数,但需注意版本号更新时的缓存失效问题,通常通过文件名哈希解决。
CDN JS跨域常见问题解答
CDN JS跨域怎么解决最快
最快的方法是直接在CDN控制台添加CORS规则,将Access-Control-Allow-Origin设置为或你的主域名,若配置后立即生效,问题通常随之解决,若未生效,需检查CDN缓存是否刷新,或源站是否覆盖了CDN的头部设置。
CDN JS跨域和源站跨域有什么区别
CDN层面的跨域配置是在边缘节点响应请求时添加头部,源站层面的配置是在源服务器响应时添加,若CDN配置了CORS,请求在边缘节点即被允许,无需回源校验,性能更优,若仅源站配置,CDN可能缓存无头响应,导致跨域失败,推荐在CDN层统一配置。
CDN JS跨域配置错误会导致什么后果
配置错误可能导致JS文件无法加载,页面功能异常,甚至白屏,若错误地将敏感域名设置为,可能引发安全风险,允许恶意网站窃取资源,生产环境中建议精确指定允许访问的域名,避免使用通配符。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/385632.html