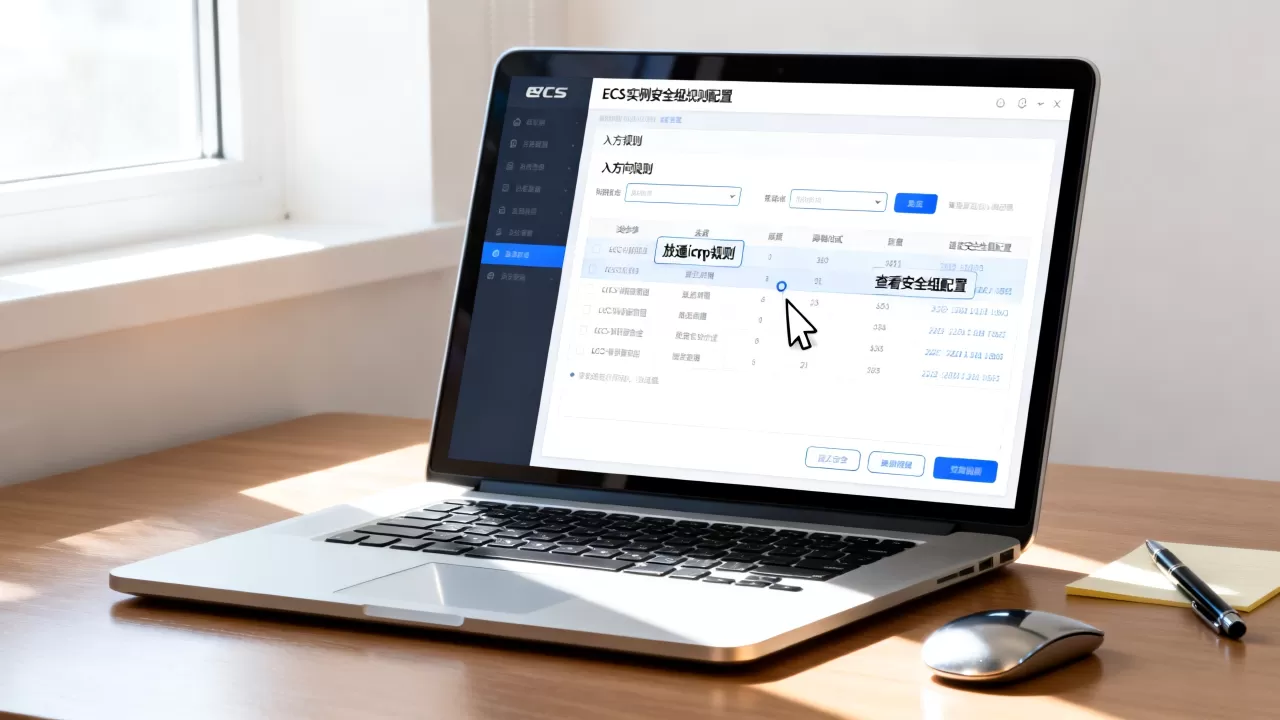
放通ECS实例的ICMP协议,核心在于登录云控制台,找到对应实例的安全组规则,添加一条允许“所有ICMP协议”入方向的访问策略。
在云计算的日常运维中,网络连通性排查是最高频的场景之一,当你的服务器无法被Ping通时,第一反应往往是检查物理连线,但在云端,物理连线由服务商保障,真正决定生死的是“安全组”这道虚拟防火墙,很多新手管理员常陷入误区,认为只要服务器启动了就能被外部探测,默认的安全组策略通常是“拒绝所有入站流量”,这意味着ICMP协议默认是被拦截的,要解决这个问题,我们需要深入理解安全组的逻辑,并掌握具体的操作路径。
理解安全组与ICMP协议的关系
安全组是一种虚拟防火墙,作用于ECS实例级别,通过配置规则来控制实例的入方向和出方向流量,ICMP(Internet Control Message Protocol)即互联网控制报文协议,主要用于网络设备间传递控制消息,Ping命令就是基于ICMP协议工作的。
业内专家指出,安全组规则的执行优先级高于操作系统内部的防火墙(如iptables或Windows防火墙),这意味着,即使你在服务器内部关闭了防火墙,如果云控制台的安全组没有放通ICMP,外部依然无法Ping通你的实例,反之,如果安全组放通了,但服务器内部防火墙拦截了ICMP,同样会失败,排查网络问题时,必须遵循“先云后系统”的原则。
为什么需要放通ICMP?
放通ICMP并非为了开放攻击面,而是为了运维监控和故障排查。
- 连通性测试:Ping是最基础的连通性测试工具,用于确认网络延迟、丢包率以及目标主机是否存活。
- 监控告警:许多监控平台(如Zabbix、Prometheus)依赖ICMP探测来判断服务器在线状态。
- 路径追踪:Traceroute命令依赖ICMP报文来追踪数据包在网络中的路径,帮助定位网络瓶颈。
需要注意的是,放通ICMP并不意味着开放所有端口,ICMP协议没有端口概念,它属于网络层协议,在安全组规则中,我们通常选择“协议类型”为“所有ICMP”或“自定义ICMP”,而不是选择TCP或UDP端口。
如何查看并放通ECS实例安全组规则
不同云服务商的控制台界面略有差异,但核心逻辑一致,以下以主流公有云为例,详细说明操作步骤。
第一步:定位目标实例与安全组
登录云控制台后,进入ECS实例管理页面,找到你需要配置的目标实例,点击实例ID进入详情页,在“网络与安全”或“安全组”标签页中,你会看到该实例绑定的安全组列表,一个实例可以绑定多个安全组,规则会合并执行,只要有一条规则允许,流量即可通过。
第二步:添加ICMP入方向规则
选中目标安全组,点击“配置规则”或“管理规则”,切换到“入方向”标签页,点击“手动添加”或“快速添加”。
在弹出的配置窗口中,需关注以下关键参数:
- 授权策略:选择“允许”,这是核心动作,拒绝则依然不通。
- 协议类型:选择“所有ICMP”或“自定义ICMP”,部分控制台提供“Ping”快捷选项,其本质也是ICMP。
- 授权对象:这里决定了谁可以Ping通你的服务器。
- 若填
0.0.0/0,表示允许全球任何IP访问,风险较高,仅建议在测试环境使用。 - 若填特定IP段(如
168.1.0/24),则仅允许该网段内的机器Ping通,安全性更高。 - 若填
:/0,则表示允许IPv6地址访问。
- 若填
- 优先级:数字越小优先级越高,通常默认规则优先级较低,新添加的规则优先级设为1或10即可,确保其生效。
点击“确定”后,规则立即生效,无需重启实例。
第三步:验证规则是否生效
添加规则后,不要急于结束,必须进行验证。
- 控制台测试:部分云控制台提供“远程连接”或“VNC”功能,在内部使用Ping命令测试外部IP,看是否能收到回复。
- 本地测试:在你的本地电脑终端(Windows CMD或Linux/Mac Terminal)输入
ping <ECS公网IP>,如果看到“Reply from…”字样,说明放通成功,如果显示“Request timed out”,请检查以下几点:- 规则是否已保存并生效?
- 授权对象IP是否包含你的来源IP?
- 服务器内部防火墙是否拦截?
常见误区与排查技巧
在实际操作中,即使添加了规则,Ping不通的情况依然常见,这通常源于以下几个隐蔽因素。
操作系统内部防火墙拦截
云安全组只是第一道防线,Linux系统默认可能开启firewalld或iptables,Windows系统默认开启Windows Defender防火墙。
- Linux:检查
systemctl status firewalld,若运行中,需执行firewall-cmd --permanent --add-protocol=icmp并firewall-cmd --reload。 - Windows:在“高级安全Windows Defender防火墙”中,确保“文件和打印机共享(回显请求 – ICMPv4-In)”规则处于启用状态。
安全组规则冲突
如果实例绑定了多个安全组,需检查是否存在“拒绝”规则,虽然多数云平台遵循“允许优先”或“最后匹配”原则,但具体逻辑需参考厂商文档,只要有一条“允许”规则匹配,流量即可通过。
地域与网络类型差异
不同地域(Region)的ECS实例,其内网IP段不同,如果你在内网尝试Ping通另一台ECS,需确保两者在同一个VPC(专有网络)内,或者通过云企业网(CEN)连接,跨地域的Ping通通常涉及公网IP,需确认实例已绑定弹性公网IP(EIP)。
安全组规则最佳实践
放通ICMP虽是运维刚需,但需遵循最小权限原则,避免安全隐患。
- 限制来源IP:不要随意使用
0.0.0/0,对于监控服务器,仅允许监控网段的IP访问;对于运维跳板机,仅允许跳板机IP访问。 - 定期审计:每季度审查一次安全组规则,清理不再需要的“允许”规则。
- 结合NACL:对于高安全要求场景,可在VPC子网级别配置网络访问控制列表(NACL),作为安全组之外的第二层防护。
常见问题解答(Q&A)
安全组放通ICMP后依然无法Ping通,如何排查?
首先确认安全组规则是否已保存且优先级正确,检查实例内部操作系统防火墙是否拦截ICMP请求,Linux下可使用iptables -L -n查看INPUT链规则,Windows下检查防火墙高级设置,确认授权对象IP是否包含你的来源IP,若使用动态IP,需添加整个网段或使用云助手进行内网测试。
安全组规则中“所有ICMP”与“自定义ICMP”有何区别?
“所有ICMP”允许所有类型的ICMP报文,包括回显请求(Ping)、超时、目的不可达等,适合全面排查网络问题。“自定义ICMP”允许你指定ICMP类型和代码,例如仅允许类型8(回显请求)和类型0(回显应答),更精细地控制权限,安全性更高。
如何批量管理多个ECS实例的安全组规则?
对于大量实例,手动操作效率低下,建议使用云服务提供的API或SDK脚本(如Python boto3或阿里云SDK)批量修改安全组规则,部分云平台提供“安全组模板”或“资源编排(ROS/Terraform)”功能,可将安全组配置定义为代码,实现自动化部署和版本管理,确保环境一致性。
安全组是云安全的基石,ICMP放通只是其中一环,掌握规则逻辑,结合最小权限原则,才能在保障连通性的同时,筑牢安全防线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/384941.html