个人信息保护的核心在于建立“最小必要”原则与动态权限管理,通过技术手段实现数据全生命周期的可追溯与可控,从而在享受数字化便利的同时筑牢安全防线。
在2026年的数字生态中,数据早已不再是冰冷的代码,而是如同空气般无处不在却又至关重要的资源,我们每天产生的每一次点击、每一笔交易、甚至每一次地理位置的变动,都在编织一张巨大的个人画像网络,对于普通用户而言,隐私泄露不再是遥远的新闻,而是可能随时发生的现实风险;对于企业而言,合规不再是选择题,而是生存的底线,如何在海量数据流动中守住个人信息的边界,成为了当下最紧迫的课题。
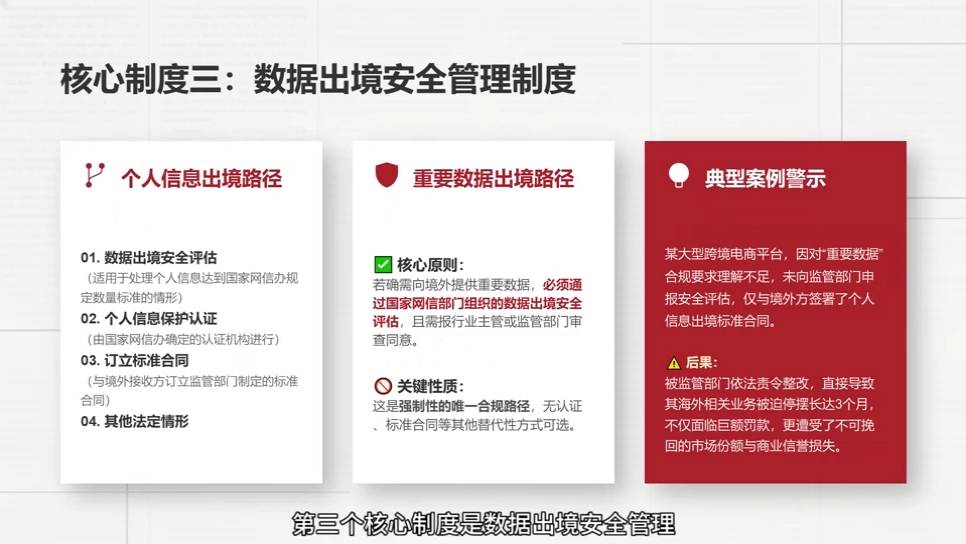

个人信息泄露的隐形陷阱与常见场景
很多人认为只要不点击不明链接、不随意填写问卷就万事大吉,这种认知在2026年已经远远不够,现代数据收集手段更加隐蔽,往往寄生于我们习以为常的服务之中。
APP过度索取权限的隐蔽操作
智能手机应用是个人信息泄露的重灾区,许多应用为了所谓的“个性化推荐”,要求获取通讯录、相册、麦克风甚至剪贴板权限,业内专家指出,超过半数的常用应用存在超范围收集数据的行为。
- 通讯录权限:应用读取通讯录并非为了“查找好友”,而是为了构建社交关系图谱,用于精准营销或信用评估。
- 位置信息:后台持续定位不仅用于导航,更用于分析用户的生活轨迹、消费习惯甚至作息规律。
- 剪贴板读取:当你复制一段文字或密码时,部分应用会在后台静默读取,导致敏感信息外泄。
公共Wi-Fi与智能设备的风险
在咖啡馆、机场连接免费公共Wi-Fi时,你的数据传输通道可能处于“裸奔”状态,攻击者可以通过中间人攻击截获未加密的数据包,窃取账号密码,家中的智能音箱、摄像头等IoT设备,若未定期更新固件或设置弱密码,同样可能成为黑客入侵家庭隐私的突破口,据统计,近年来智能家居设备被入侵的案例呈上升趋势,多数情况下是因为用户忽视了基础的安全设置。
企业合规与数据安全防护实操指南
对于企业而言,个人信息保护不仅是法律义务,更是品牌信任的基石,2026年的监管环境更加严格,合规成本虽高,但违规代价更大。
落实“最小必要”原则的具体路径
企业在设计产品或服务时,必须从源头控制数据收集范围。
- 功能解耦:将核心功能与非核心功能分离,一个阅读类APP不应强制要求读取通讯录,若用户拒绝,应仅提供基础阅读服务,而非直接禁止使用。
- 数据脱敏:在数据采集、存储、使用环节,对敏感信息进行脱敏处理,如身份证号、手机号中间四位掩码显示,确保即使数据泄露,也无法直接还原个人身份。
- 权限动态管理:提供便捷的权限开关,允许用户随时撤回授权,当用户撤回权限时,应用应立即停止相关数据采集,并清理已收集的非必要数据。
构建全生命周期的数据治理体系
数据保护贯穿于数据的产生、传输、存储、使用、共享和销毁全过程。
- 采集阶段:明确告知用户收集目的、方式和范围,获取明示同意,避免使用默认勾选、捆绑授权等诱导性手段。
- 存储阶段:采用加密存储技术,对敏感数据实施分级分类管理,不同级别的数据设置不同的访问权限和审计日志。
- 使用阶段:建立数据使用审批机制,确保数据仅在授权范围内使用,定期进行数据安全风险评估,及时发现并修复漏洞。
- 销毁阶段:当数据不再需要或用户注销账户时,应及时、彻底地销毁数据,防止数据残留被恢复。
个人用户如何主动防御隐私风险
面对复杂的数据环境,个人用户并非无能为力,通过一些简单的日常习惯调整,可以大幅降低隐私泄露风险。
权限管理与应用清理
定期检查手机应用的权限设置,关闭非必要的权限。
- 关闭后台刷新:对于不常用的应用,关闭其后台刷新功能,减少数据在后台的静默上传。
- 清理授权记录:在微信、支付宝等超级APP中,检查已授权的小程序和服务,取消不再使用的授权。
- 卸载闲置应用:长期不用的应用应及时卸载,避免其残留数据成为安全隐患。
密码管理与双重验证
密码是保护账户的第一道防线。
- 使用密码管理器:为不同网站设置独立且复杂的密码,避免“一码通吃”,密码管理器可以自动生成并存储高强度密码,减轻记忆负担。
- 开启双重验证(2FA):在支持双重验证的服务中,务必开启,即使密码泄露,攻击者没有第二重验证(如手机验证码、生物识别),也无法登录账户。
警惕社交工程与信息分享
社交工程攻击往往利用人性的弱点,如好奇、贪婪或恐惧。
- 谨慎分享个人信息:在社交媒体上避免公开身份证号、家庭住址、行程轨迹等敏感信息,即使是对好友,也应注意设置隐私权限,限制陌生人查看。
- 核实信息来源:遇到中奖、账户异常、公检法办案等通知,务必通过官方渠道核实,不轻信陌生来电或短信,不点击不明链接。
2026年隐私保护趋势与未来展望
随着技术的发展,隐私保护也在不断演进,2026年,我们看到了更多新技术在隐私保护领域的应用。
隐私计算技术的普及
隐私计算(Privacy-Enhancing Technologies, PETs)使得数据“可用不可见”成为可能,联邦学习、多方安全计算等技术,允许在不泄露原始数据的前提下进行联合建模和分析,这对于金融风控、医疗研究等需要数据共享但又高度敏感的场景具有重要意义。
法规监管的精细化
全球范围内的数据保护法规日益完善,监管手段也更加精细化,监管机构不仅关注企业是否合规,更关注合规的实际效果,数据出境安全评估、算法备案、个人信息保护影响评估等制度将更加常态化。
用户意识的觉醒
用户对自己数据权利的认知不断提升,越来越多的用户开始关注隐私政策,主动行使查阅、复制、更正、删除等权利,这种用户意识的觉醒,将倒逼企业更加注重隐私保护,形成良性循环。
个人信息保护大数据安全Q&A
个人信息保护大数据安全中,企业如何界定“最小必要”范围?
企业界定“最小必要”范围,需遵循目的明确、关联性强、影响最小化原则,具体而言,应仅收集实现产品或功能所必需的最少数据类型和数量,地图导航APP只需获取实时位置信息,无需获取通讯录;视频播放APP只需获取存储空间用于缓存,无需获取相机权限,企业应在隐私政策中清晰列明收集的数据类型、用途及频率,并定期评估收集的必要性,剔除不再需要的数据。
个人信息保护大数据安全中,个人如何判断APP是否过度收集?
个人可通过对比APP功能与权限请求来判断,若APP功能与所请求权限无直接关联,或权限请求超出功能所需,则可能存在过度收集,手电筒APP请求读取通讯录即属明显过度,可参考工信部通报的侵害用户权益行为APP名单,以及第三方安全机构的评价报告,用户还应关注APP是否提供便捷的权限关闭和数据删除入口,若缺乏这些功能,则合规性存疑。
个人信息保护大数据安全中,数据泄露后的最佳应对措施是什么?
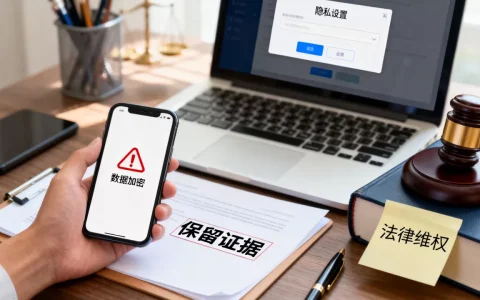
数据泄露发生后,最佳应对措施包括立即修改相关账户密码,启用双重验证,联系平台客服冻结账户或申请退款,应保留证据,如截图、邮件、通话录音等,并向网信、公安等部门举报,若涉及财产损失,应及时报警并联系银行挂失,应密切关注账户异常活动,定期检查信用报告,防范身份盗用风险,据工信部数据,及时举报有助于监管部门快速响应,遏制泄露扩散。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/384474.html